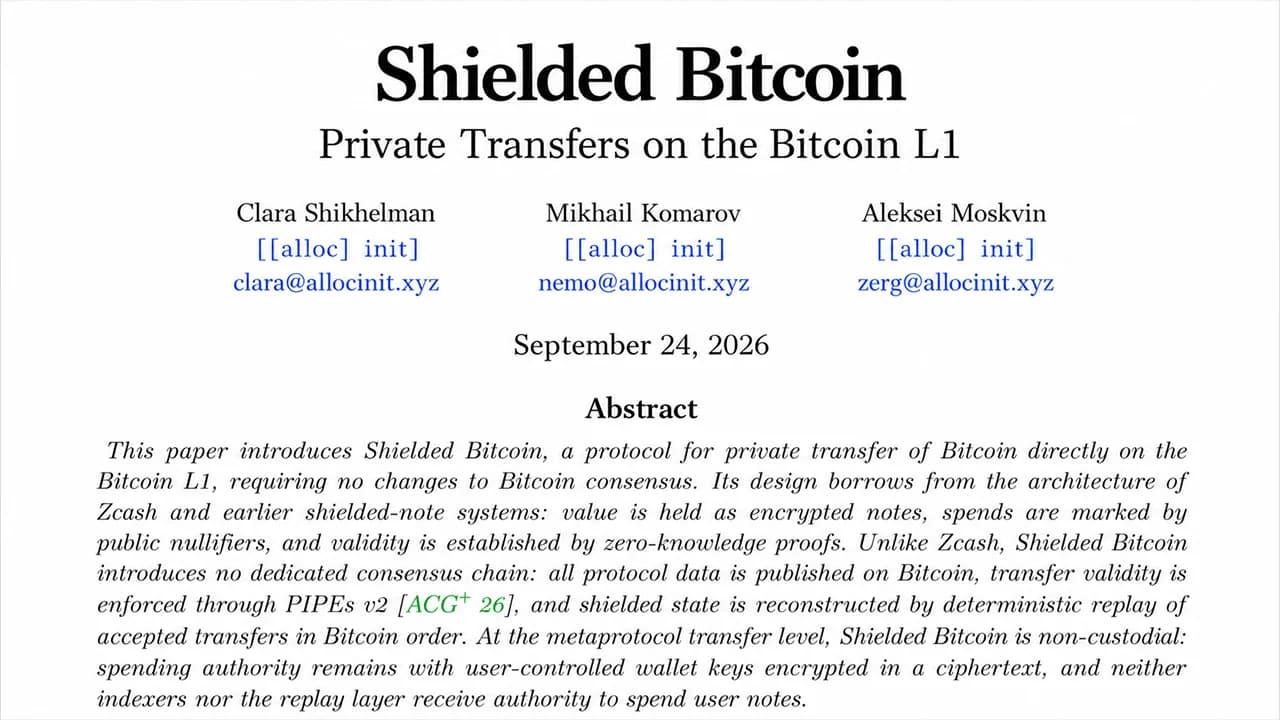
Un laboratorio di crittografia di New York ha proposto di introdurre su Bitcoin trasferimenti privati in stile Zcash senza modificare il protocollo Bitcoin stesso. Presentato giovedì da [[alloc]init], il progetto “Shielded Bitcoin” nasconderebbe gli importi e le controparti senza ricorrere a un soft fork, a una blockchain separata, a una federazione o a un operatore di fiducia. Bitcoin si limiterebbe a memorizzare e ordinare dati crittografati che non è in grado di interpretare, mentre un software esterno verificherebbe i pagamenti. C’è però un grosso intoppo. I ricercatori non hanno ancora completato il meccanismo per trasferire i bitcoin da e verso il sistema privato.
La proposta "Shielded Bitcoin" mira a garantire la privacy su Bitcoin L1
SCRITTO DA

CONDIVIDI
Punti chiave
- Il laboratorio di crittografia [[alloc] init] ha presentato Shielded Bitcoin il 24 settembre, introducendo l’idea dei trasferimenti privati su Bitcoin senza ricorrere a un soft fork.
- I trasferimenti con Shielded Bitcoin occupano circa 700 vbyte, all’incirca 4 volte la dimensione di un tipico pagamento in BTC.
- [[alloc] [init] ha ancora del lavoro da fare: è previsto un secondo white paper che spiegherà come i bitcoin entrano ed escono dal sistema.
La cronologia delle transazioni di Bitcoin è notoriamente pubblica. Quando si inviano bitcoin (BTC), il pagamento viene registrato in un registro che chiunque può consultare, potenzialmente per sempre. Il laboratorio newyorkese [[alloc] init] propone una soluzione alternativa controintuitiva. Lasciare inalterate le regole di Bitcoin e costruire la privacy su di esse. Shielded Bitcoin utilizza note crittografate e prove a conoscenza zero (ZK) per nascondere importi e controparti, mentre Bitcoin agisce quasi come una bacheca pubblica.
La rete registra i messaggi crittografati nell’ordine corretto senza conoscerne il significato. Non è necessario alcun soft fork e non c’è alcun operatore che decida quali trasferimenti privati siano validi. Il Bitcoin potrebbe finire per trasportare pagamenti privati che il Bitcoin stesso non è in grado di leggere.
Bitcoin diventa una bacheca
Il white paper, intitolato “Shielded Bitcoin: Private Transfers on the Bitcoin L1”, è stato redatto da Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin. I ricercatori si chiedono se il Bitcoin possa effettuare trasferimenti privati utilizzando la rete esattamente così com’è oggi. La loro risposta è un metaprotocollo le cui regole vengono interpretate da un software indipendente anziché dal consenso di Bitcoin. Programmi chiamati “indexer” analizzano la blockchain di Bitcoin alla ricerca di dati relativi a Shielded Bitcoin, ne verificano le prove crittografiche e ricostruiscono la cronologia del sistema privato. I dati non validi possono comunque finire sulla blockchain poiché Bitcoin non comprende il metaprotocollo. Gli indicizzatori li ignorano semplicemente. Chiunque può rieseguire tali controlli utilizzando la cronologia pubblicata da Bitcoin, il che significa che nessun indicizzatore in particolare ha il potere di decidere cosa sia valido. Questa è la parte affascinante. Bitcoin continua a fare ciò che ha sempre fatto, mentre un altro insieme di regole dà un senso ai dati selezionati che vi si sovrappongono.
Alice paga Bob senza mostrare l’importo
Il valore all’interno di Shielded Bitcoin risiede in record crittografati chiamati «note». Se Alice paga Bob, crea una nota contenente un importo e le informazioni di ricezione di Bob, quindi la crittografa in modo che Bob possa identificarla. La sua transazione in bitcoin pubblica la nota crittografata insieme a un numero seriale chiamato «nullificatore» e a una prova a conoscenza zero.
La prova attesta che le note di Alice esistono, che lei può spenderle e che il valore in entrata è pari a quello in uscita, senza rivelare quali note siano state spese né i loro importi. Gli indicizzatori verificano la prova e assicurano che ciascun nullifier non sia già apparso in precedenza. Una volta utilizzato, quel nullifier non può essere riutilizzato, impedendo che la stessa nota venga spesa due volte. Il portafoglio di Bob esamina le nuove banconote crittografate finché la sua chiave di visualizzazione non ne apre una. Sulla blockchain, il pubblico vede comunque che è avvenuto un trasferimento protetto, la sua tempistica, il numero di banconote coinvolte, la commissione e la transazione in bitcoin che lo trasporta. Ciò che scompare sono l’importo, il mittente e il destinatario protetti e il collegamento alle banconote spese in precedenza. Un indirizzo Bitcoin riconoscibile che paga ripetutamente commissioni di transazione potrebbe comunque fornire indizi, e un numero esiguo di utenti renderebbe il gruppo più facile da analizzare.
La privacy comporta anche un costo in termini di spazio sul blocco. Komarov ha dichiarato alla giornalista Laura Shin in un’intervista che un payload protetto occupa circa 700 vbyte rispetto ai circa 100-200 di un tipico pagamento in Bitcoin, il che lo rende circa quattro volte più grande. Komarov ha definito il costo aggiuntivo “non catastrofico”. Un numero maggiore di utenti, nel frattempo, rafforzerebbe l’insieme di anonimato, consentendo ai singoli pagamenti di dissolversi in una massa più ampia.
Il problema più grande è la porta
Ecco il problema. Il white paper del 24 settembre descrive i trasferimenti dopo che il bitcoin è già all’interno del sistema protetto. L’inserimento e il prelievo del bitcoin sono lasciati a un white paper complementare basato sulla ricerca Bitcoin PIPEs v2 di [[alloc]init] e sulla crittografia dei witness.
Il sistema previsto bloccherebbe crittograficamente una chiave privata BTC fino a quando qualcuno non producesse la prova richiesta, mentre la rete Bitcoin vedrebbe in definitiva una normale transazione Schnorr. [[alloc] init] afferma che non custodirebbe mai i fondi degli utenti, nemmeno al confine. Ma la crittografia witness è una tecnologia ancora agli albori. Komarov ha affermato che i suoi testi cifrati sono stati ridotti da circa 300 terabyte a circa 8 terabyte in un anno. Si tratta di un progresso enorme, ma otto terabyte sono pur sempre otto terabyte. «È ancora piuttosto sperimentale», ha spiegato Komarov.
L’entrata e l’uscita potrebbero inoltre rivelare importi e tempistiche che aiutino gli osservatori a collegare attività esterne a Bitcoin con transazioni protette. Il laboratorio ha lanciato sfide pubbliche di decifrazione da maggio, ma non c’è una data di lancio. Finché il sistema non funzionerà, Shielded Bitcoin rimarrà un progetto di ricerca piuttosto che un sistema di privacy utilizzabile.
Le comunità di Bitcoin e Zcash esprimono il proprio parere
L’influenza di Zcash è evidente. Zcash utilizza già note crittografate, nullificatori e prove a conoscenza zero, mentre Shielded Bitcoin prende in prestito tale architettura senza creare un’altra blockchain. La società quotata in borsa Cypherpunk ha definito Shielded Bitcoin «un grande passo avanti» e ha inoltre osservato che una maggiore privacy su Bitcoin va a vantaggio di tutti.
Tuttavia, Cypherpunk ha anche sostenuto che il progetto non costituisce ancora una concorrenza per la catena di Zcash. L’azienda ha sottolineato la sua configurazione affidabile, la mancanza di applicazione del consenso e i client leggeri senza fiducia, un ponte non ancora completato e le commissioni L1 di Bitcoin, osservando al contempo che Zcash vanta già quasi 10 anni di attività e un pool protetto del valore di oltre 7 miliardi di dollari. «La privacy finanziaria non è un gioco a somma zero», ha concluso Cypherpunk. Le reazioni su X sono diventate rapidamente meno diplomatiche. Joe Burnett ha scritto «zcash a 0», mentre Daniel Buchner, direttore di prodotto e direttore delle risorse digitali presso Proof, ha espresso la sua opinione dicendo:
“Il numero di fanatici delle privacy coin che hanno crisi epilettiche indotte dallo stress al solo pensiero che la comunità di Bitcoin stia avanzando sulla strada delle transazioni private, con Thanos che potenzialmente spezza le narrazioni delle catene di privacy una tantum, si sta avvicinando a un livello di decibel in cui il danno all’udito sta diventando una preoccupazione.”
Sam Callahan, direttore della strategia e della ricerca presso OranjeBTC, ha offerto un’argomentazione più ampia. “La gente continua a fraintendere il vantaggio competitivo di Bitcoin. Bitcoin non ha bisogno di vincere ogni gara sulle funzionalità. Privacy, velocità e funzionalità possono essere sviluppate nel tempo. Il suo vantaggio competitivo sta nella decentralizzazione, nella sicurezza e in una politica monetaria credibile. E su questi aspetti, nessun altro gli si avvicina.”
L’account X Rune ha riportato con i piedi per terra la rivalità tra le privacy coin facendo riferimento all’attacco hacker a Bitget e a Monero (XMR), scrivendo su X: «I possessori di ZEC pregano che l’hacker di Bitget utilizzi Zcash per nascondere le tracce… ma per qualche motivo l’hacker sta usando XMR». Dietro queste provocazioni si cela un vero e proprio dibattito tecnico sul fatto che la blockchain di Bitcoin possa acquisire una maggiore privacy senza modificare le sue regole di base.
Bitcoin custodisce segreti che non è in grado di leggere
A differenza del white paper di Satoshi, Shielded Bitcoin è una specifica, non un prodotto. Il peg rimane incompiuto, la crittografia con testimone è sperimentale, le commissioni possono divulgare informazioni, i portafogli devono diventare pratici e la privacy migliora solo quando partecipa un numero sufficiente di utenti. L’attuale progetto di prova Groth16 richiede inoltre una configurazione iniziale affidabile (trusted setup) da eseguire una sola volta.
Shikhelman avrebbe dovuto presentare la ricerca al BitDevs NYC il 24 settembre, come [[alloc] init] cercava feedback in vista del white paper di accompagnamento su ingresso e uscita. La prossima soluzione determinerà se il sistema privato descritto sulla carta possa connettersi in modo sicuro al Bitcoin reale. Per ora, l’idea è meravigliosamente controintuitiva. [[alloc] init] vuole che Bitcoin registri le attività finanziarie private senza modificare Bitcoin né chiedere alla rete di comprendere ciò che sta registrando. Se le parti ancora incomplete funzioneranno, Bitcoin potrebbe conservare le transazioni per sempre, pur rimanendo all’oscuro degli importi e delle controparti che hanno reso tali transazioni degne di essere nascoste in primo luogo.
Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.