Para penyerang membajak infrastruktur email Foundation dan mengirimkan pemberitahuan penarikan dompet perangkat keras palsu yang mencantumkan nama asli, alamat, dan rincian pembelian pelanggan. Perusahaan tersebut menyatakan telah mengusir para penyusup dalam waktu sepuluh menit setelah menerima laporan dari pengguna, namun informasi pribadi tersebut memunculkan pertanyaan yang mengkhawatirkan.
Yayasan Pembuat Dompet Perangkat Keras Alami Kebocoran Data Pelanggan
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
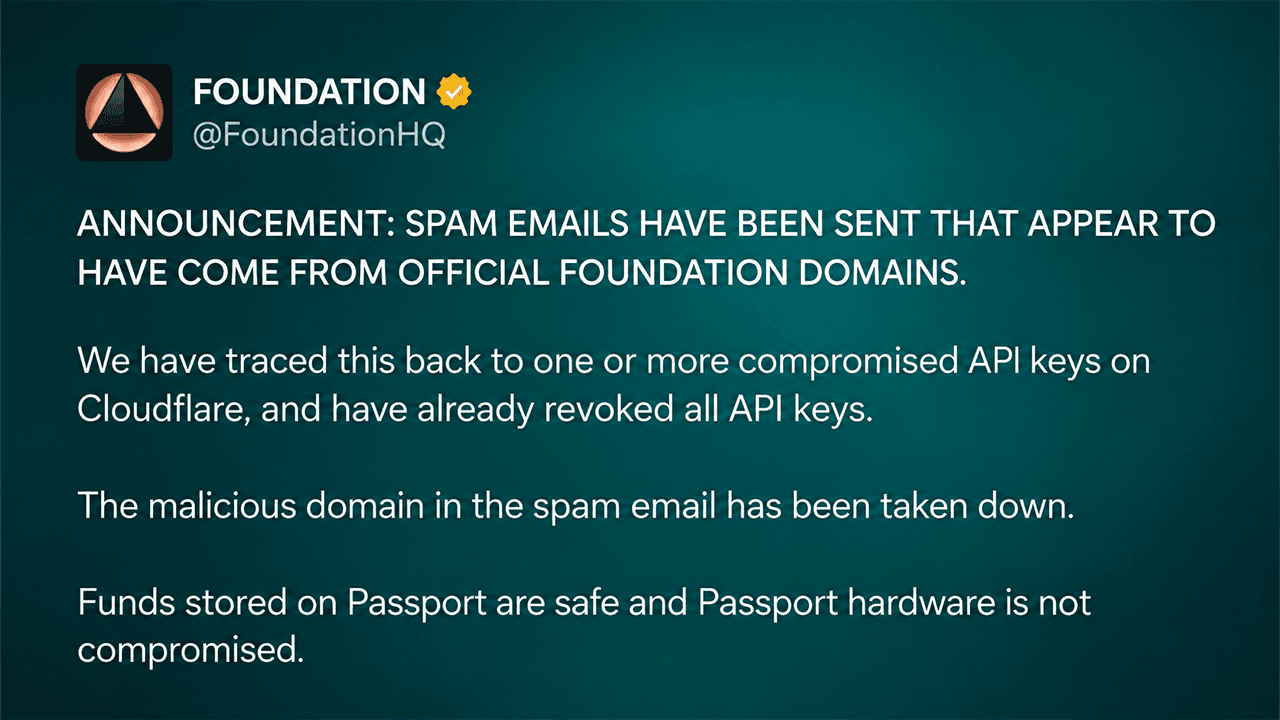
- Foundation menyatakan bahwa kunci API Cloudflare yang diretas memungkinkan pengiriman email phishing yang menyamar sebagai perusahaan.
- Foundation menyatakan telah menghentikan para penyerang dalam waktu sepuluh menit setelah adanya laporan dari pengguna, dan dana di Passport tetap aman.
- Insiden kebocoran data pelanggan Keystone baru-baru ini menambah kekhawatiran yang semakin meningkat terkait phishing dompet perangkat keras.
Kunci API yang Diretas Mengubah Email Resmi Menjadi Umpan Phishing
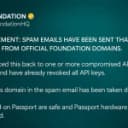
Foundation, produsen dompet perangkat keras yang berbasis di Boston, mengungkap insiden tersebut pada 25 Oktober malam, dengan menjelaskan bahwa kunci API Cloudflare yang diretas memungkinkan penyerang mengirim pesan yang tampak berasal dari domain resminya.
Email-email tersebut memperingatkan pemilik Passport tentang penarikan produk darurat, dengan klaim bahwa komponen layar yang diretas membuat bitcoin mereka rentan terhadap pencurian. Penerima diarahkan ke situs web palsu yang menyerupai aplikasi pendamping Envoy milik Foundation, di mana penyerang berusaha memperoleh frasa pemulihan atau membujuk korban untuk mentransfer dana.
Pengumuman awal perusahaan tersebut menyatakan: “Dana yang disimpan di Passport aman dan perangkat keras Passport tidak disusupi.” Foundation mencabut kunci API Cloudflare-nya, menonaktifkan domain berbahaya tersebut, dan memblokir email tidak sah lebih lanjut. CEO Zach Herbert mengatakan bahwa perusahaan bertindak dalam waktu 10 menit setelah menerima laporan dari pengguna.
Alamat Pelanggan Mengungkap Masalah Keamanan yang Lebih Dalam
Serangan tersebut menjadi lebih mengkhawatirkan ketika para penerima menemukan bahwa beberapa pesan phishing berisi informasi pribadi yang akurat, termasuk alamat rumah, nomor telepon, dan riwayat pembelian.
Herbert mengakui bahwa “sebagian infrastruktur backend kami diretas melalui kerentanan dalam aplikasi yang dihosting sendiri.” Ia kemudian mengidentifikasi aplikasi tersebut sebagai Cal.com dan menyatakan bahwa penyerang kemungkinan besar mengakses kotak masuk layanan dukungan pelanggan Foundation.
“Kami akan mencari tahu persis apa yang terjadi dan akan membagikan detail lebih lanjut besok. Saya sangat menyesal,” tulis Herbert di X.
Sumber lain yang mungkin termasuk catatan pelanggan yang sebelumnya bocor dan pembelian terbaru melalui toko Shopify Foundation. Perusahaan belum menentukan sejauh mana paparan tersebut atau mengungkapkan berapa banyak orang yang menerima pesan berbahaya.
Bahkan mantan pelamar kerja dan individu yang pernah menghubungi Foundation bertahun-tahun lalu dilaporkan menerima email tersebut. Beberapa pelanggan yang sebelumnya meminta penghapusan data juga mempertanyakan mengapa informasi mereka muncul dalam kampanye tersebut.
Dompet Perangkat Keras Tetap Aman di Tengah Meningkatnya Ancaman Phishing
Jaminan dari Foundation membedakan antara gangguan pada infrastruktur komunikasinya dengan pelanggaran keamanan yang sebenarnya terhadap perangkat keras Passport, termasuk perangkat Founder’s Edition, Core, dan Prime. Insiden ini terjadi setelah Keystone mengungkap adanya akses tidak sah ke situs web yang memengaruhi nama pelanggan, alamat pengiriman, dan informasi pesanan. Perusahaan tersebut juga menegaskan bahwa kunci pribadi dan frasa pemulihan tidak terpapar.
Pengguna Foundation disarankan untuk mengabaikan pemberitahuan penarikan yang tidak diminta, memverifikasi pengumuman melalui saluran resmi, dan tidak pernah memasukkan frasa pemulihan ke situs web mana pun. Siapa pun yang telah mengungkapkan frasa pemulihan disarankan untuk mentransfer dana ke dompet yang baru dibuat menggunakan perangkat tepercaya.
Herbert telah meminta maaf dan berjanji akan merilis laporan insiden yang terperinci. Untuk saat ini, pertanyaan yang belum terjawab bukanlah apakah perangkat keras Passport mengalami kegagalan, melainkan bagaimana penyerang memperoleh informasi pelanggan yang cukup untuk membuat peringatan palsu tersebut tampak otentik.

Electrum 4.8.3 memperbaiki celah keamanan pada dompet Bitcoin yang memungkinkan server jahat membajak kenaikan biaya transaksi dan menipu pengguna agar menyetujui pencurian.
Baca sekarang: Serangan Dompet Electrum Tutupi Pencurian Bitcoin Lewat Kenaikan Biaya

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.