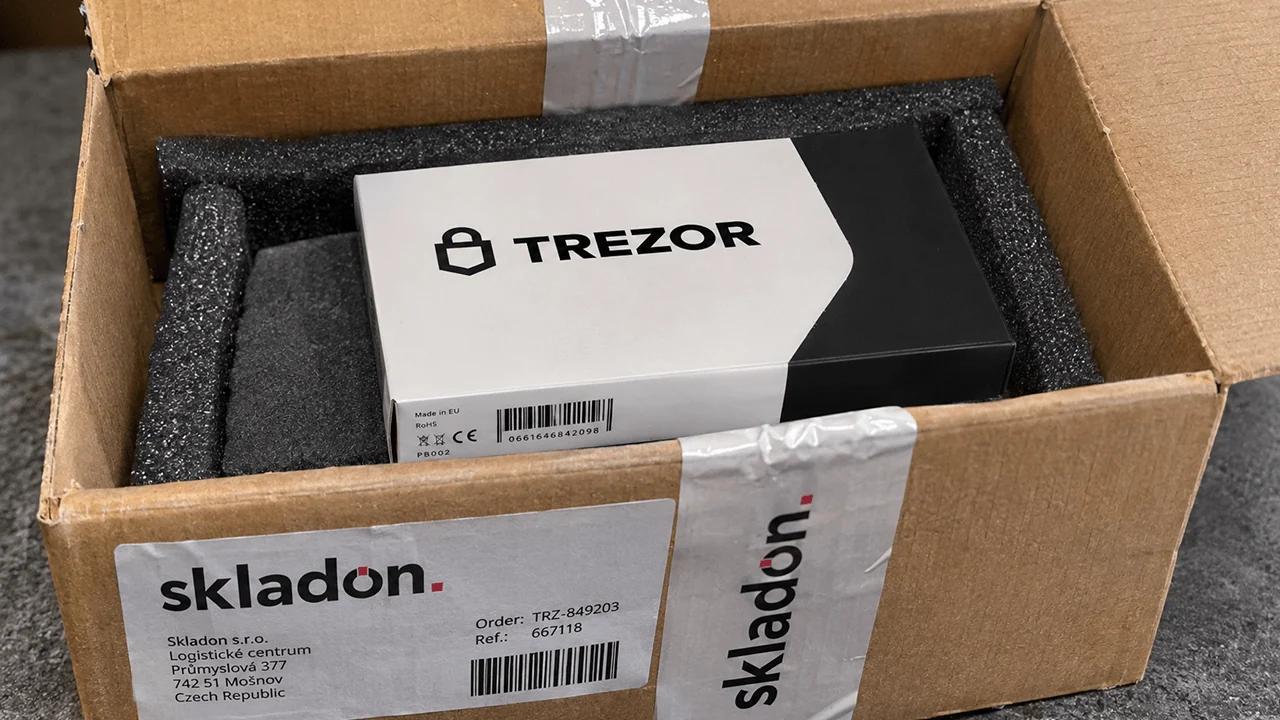
Produsen dompet perangkat keras Trezor mengumumkan pada Senin, 16 November 2026, bahwa insiden pelanggaran keamanan di mitra pengiriman Skladon telah membocorkan informasi pribadi yang terkait dengan sekitar 27.000 pesanan pelanggan, yang berpotensi membuat pemegang mata uang kripto rentan terhadap penipuan phishing yang ditargetkan dan ancaman keamanan fisik.
Peretas Serang Mitra Pengiriman Trezor, Data Pribadi Pembeli Bocor
DITULIS OLEH

BAGIKAN
Poin-poin Utama
- Pelaku serangan dilaporkan telah mengekspor nama, alamat, nomor telepon, alamat email, dan informasi pembelian dari sekitar 27.000 pesanan Trezor.
- Trezor menegaskan bahwa perangkat dompet, frasa pemulihan, dan sistem internalnya tidak terpengaruh.
- Perusahaan ini memperpendek masa penyimpanan data dan memperkenalkan layanan pengambilan barang secara anonim di 18 negara Eropa.
Trezor Mengonfirmasi Pelanggaran Data Skladon, Memperingatkan tentang Penipuan yang Ditargetkan
Intrusi yang tidak sah terjadi pada 7 November, meskipun Skladon baru memberi tahu produsen dompet perangkat keras tersebut pada 15 November. Trezor mengumumkan insiden tersebut ke publik keesokan harinya, sambil menjelaskan bahwa penyelidikannya masih berlangsung.
Catatan yang terkompromi mencakup pesanan yang dilakukan antara 9 Agustus dan 7 November 2026. Informasi yang terpapar meliputi nama lengkap pelanggan, nomor telepon, alamat pengiriman, alamat email, tanggal pembelian, nama produk, dan harga. Operasi pengiriman internasional Skladon berarti insiden ini meluas ke berbagai negara, meskipun pelanggan di AS tidak terpengaruh.
Berita ini menyusul insiden kebocoran data Trezor sebelumnya yang melibatkan mitra pihak ketiga, Shipmonk. Yang terpenting, Trezor menekankan bahwa intrusi terbaru ini tidak menembus infrastrukturnya atau membahayakan dompet kripto pelanggan. Frasa pemulihan, PIN, dan frasa sandi tidak terungkap karena baik Trezor maupun Skladon tidak memiliki informasi tersebut.
Meskipun demikian, informasi yang dicuri menimbulkan kekhawatiran privasi yang signifikan serta kemungkinan terjadinya penipuan identitas dan serangan wrench. Penjahat yang memiliki detail pembelian yang sah dapat menyamar sebagai perwakilan perusahaan, membuat permintaan dukungan yang meyakinkan, atau mengidentifikasi individu yang berpotensi memiliki kripto.
Beberapa pelanggan telah melaporkan panggilan telepon mencurigakan setelah insiden ini. Trezor memperingatkan bahwa komunikasi penipuan dapat datang melalui email, pesan teks, surat pos, atau panggilan tak diundang.
“Anggaplah setiap panggilan, pesan teks, email, atau surat tak terduga mengenai pesanan Anda sebagai hal yang mencurigakan, dan waspadalah terhadap potensi risiko terhadap keamanan fisik Anda,” Trezor memperingatkan dalam pengumuman di X.
Pelanggan yang terdampak dan masih dapat diidentifikasi telah menerima pemberitahuan melalui email. Namun, sekelompok kecil pelanggan yang membeli perangkat antara 9 Agustus dan 14 Agustus tidak dapat dihubungi secara langsung karena data mereka sebelumnya telah dianonimkan.
Produsen dompet perangkat keras ini menyarankan pelanggan untuk menghubungi layanan dukungan secara eksklusif melalui situs web resminya dan jangan pernah mengungkapkan cadangan dompet. Siapa pun yang menerima ancaman fisik yang kredibel harus menghubungi penegak hukum setempat.
Layanan Pengambilan Anonim Hadir Seiring Trezor Memperketat Perlindungan Privasi
Seiring dengan pengumuman tersebut, Trezor menyoroti layanan Anonymous Pickup-nya, yang dikembangkan sejak awal 2026 dan kini tersedia di 18 negara Eropa. Layanan ini memungkinkan pelanggan membeli dompet perangkat keras menggunakan nama samaran dan alamat email, serta mengambil pesanan mereka dari loker paket atau lokasi pengambilan yang ditentukan tanpa mengungkapkan alamat tempat tinggal atau nomor telepon.
Paket dikirim dalam kemasan tanpa merek, sementara kode pengambilan memudahkan proses pengambilan. Di Jerman, terdapat pengaturan khusus yang mewajibkan identifikasi, meskipun alamat rumah tetap tidak diperlukan. “Layanan pengambilan anonim kini tersedia di sebagian besar Eropa,” tulis Trezor di X.
Produsen dompet perangkat keras tersebut menambahkan:
“Tidak diperlukan nama asli, alamat rumah, atau nomor telepon. Alamat email yang valid adalah satu-satunya yang Anda butuhkan untuk memesan dompet Anda dan mengambilnya secara pribadi di lokasi pengambilan yang Anda pilih.”
Trezor juga mengurangi masa penyimpanan informasi pelanggan dari 90 hari menjadi 45 hari dan mewajibkan mitra pengiriman untuk menerapkan standar yang setara. Perusahaan ini berencana melakukan pengurangan lebih lanjut dan sedang meninjau persyaratan keamanan pihak ketiga.
Insiden terbaru ini juga terjadi setelah insiden kebocoran data pada tahun 2026 yang melibatkan salah satu penyedia layanan email Trezor, Brevo, yang mengakibatkan terungkapnya alamat-alamat penerima buletin, sehingga menyoroti kerentanan yang berulang di kalangan penyedia layanan eksternal. Perusahaan telah memberi tahu otoritas perlindungan data yang relevan dan berjanji akan memberikan pembaruan tambahan seiring para penyelidik menentukan cakupan penuh dari pelanggaran tersebut.
Meskipun aset digital pelanggan tetap terlindungi, insiden terbaru Trezor mengungkap kelemahan yang terus-menerus dalam penyimpanan mandiri mata uang kripto: Dompet perangkat keras dapat mengamankan kunci pribadi, tetapi catatan pengiriman masih dapat menghubungkan pemiliknya dengan alamat fisik yang dapat diidentifikasi. Tidak ada yang menginginkan ajakan atau kunjungan dari orang-orang jahat, dan itulah tepatnya yang ditarik oleh informasi ini.
Beberapa pengguna tidak puas dengan pengumuman Trezor. “Mengapa saya mendapatkan layanan pihak ketiga saat memesan dari situs web RESMI?” tanya seseorang kepada perusahaan di utas pengungkapan tersebut. “Perusahaan sebesar kami dengan jangkauan global tidak dapat beroperasi secara efisien tanpa penyedia layanan pihak ketiga,” jawab Trezor melalui akun X-nya.
Pembuat dompet tersebut menambahkan:
“Tujuan kami adalah menangani sebanyak mungkin hal secara internal, tetapi mengurus setiap bagian bisnis sendiri tidaklah realistis. Skladon adalah salah satu mitra yang mengantarkan pesanan Trezor, dan mereka hanya menyimpan data yang diperlukan untuk mengirimkan paket Anda.”

Coinone mengungkap adanya kebocoran data pelanggan yang melibatkan informasi sensitif, sementara insiden keamanan kripto lainnya kembali memicu kekhawatiran baru.
Baca sekarang: Kebocoran data Coinone ungkap kata sandi dan data sensitif pelanggan

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHJamie RedmanNews Lead
Jamie Redman adalah Pemimpin Berita di Bitcoin.com News dan jurnalis teknologi keuangan yang berbasis di Massachusetts.