Produsen dompet perangkat keras Keystone mengumumkan terjadinya kebocoran data pelanggan pada hari Sabtu, setelah akses tidak sah ke situs webnya menyebabkan terungkapnya nama, alamat pengiriman, informasi kontak, dan rincian pembelian. Perusahaan tersebut menyatakan bahwa frasa pemulihan dan kunci pribadi tetap aman. Insiden ini menambah nama Keystone ke dalam daftar yang terus bertambah dari produsen dompet perangkat keras yang menghadapi masalah keamanan pada tahun 2026, termasuk Ledger, Trezor, Safepal, dan Coldcard.
Kebocoran Data Keystone Wallet Paparkan Alamat Pembeli ke Penipu
DITULIS OLEH

BAGIKAN
Poin Utama
- Keystone mengungkap kebocoran data pada 24 Oktober yang memaparkan informasi pengiriman pelanggan dan rincian pembelian.
- Keystone menyatakan bahwa kunci pribadi, frasa pemulihan, dan informasi pembayaran tidak terkompromi.
- Coldcard, Ledger, Trezor, dan Safepal juga menghadapi insiden keamanan besar pada tahun 2026.
Pelanggaran Data Pelanggan Keystone Membuat Pembeli Rentan Terhadap Penipuan yang Ditargetkan
Dompet perangkat keras yang dirancang untuk menyimpan rahasia mata uang kripto secara offline telah menghadapi masalah keamanan di tempat yang sama sekali berbeda: etalase daringnya. Pada hari Sabtu, Keystone mengumumkan pada pukul 13.59 ET bahwa pihak yang tidak berwenang telah memperoleh informasi pengiriman pelanggan melalui situs webnya, yang berpotensi memberikan detail pribadi yang diperlukan kepada penipu untuk menyamar sebagai perusahaan tersebut.
Keystone menegaskan bahwa frasa pemulihan, kunci pribadi, dan informasi pembayaran tidak bocor, tetapi insiden ini menimbulkan pertanyaan yang tidak menyenangkan tentang seberapa besar perlindungan yang diberikan dompet offline ketika identitas dan alamat pemiliknya terungkap.
Keystone Mengonfirmasi Akses Tidak Sah
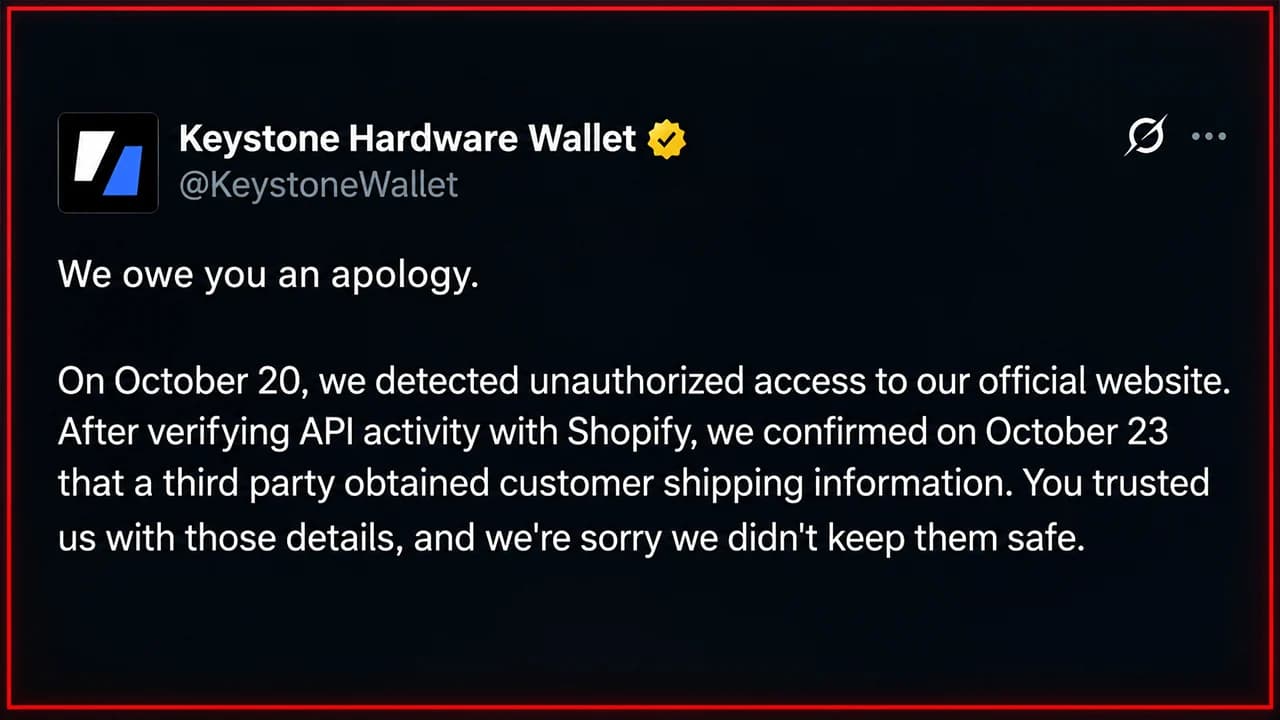
Keystone mengumumkan di X bahwa mereka mendeteksi akses mencurigakan pada 20 Oktober dan kemudian memeriksa aktivitas antarmuka pemrograman aplikasi (API) dengan Shopify, penyedia e-commerce mereka. Pada 23 Oktober, perusahaan tersebut telah mengonfirmasi bahwa pihak ketiga yang tidak berwenang memperoleh nama pelanggan, informasi kontak, alamat pengiriman, dan rincian pembelian.
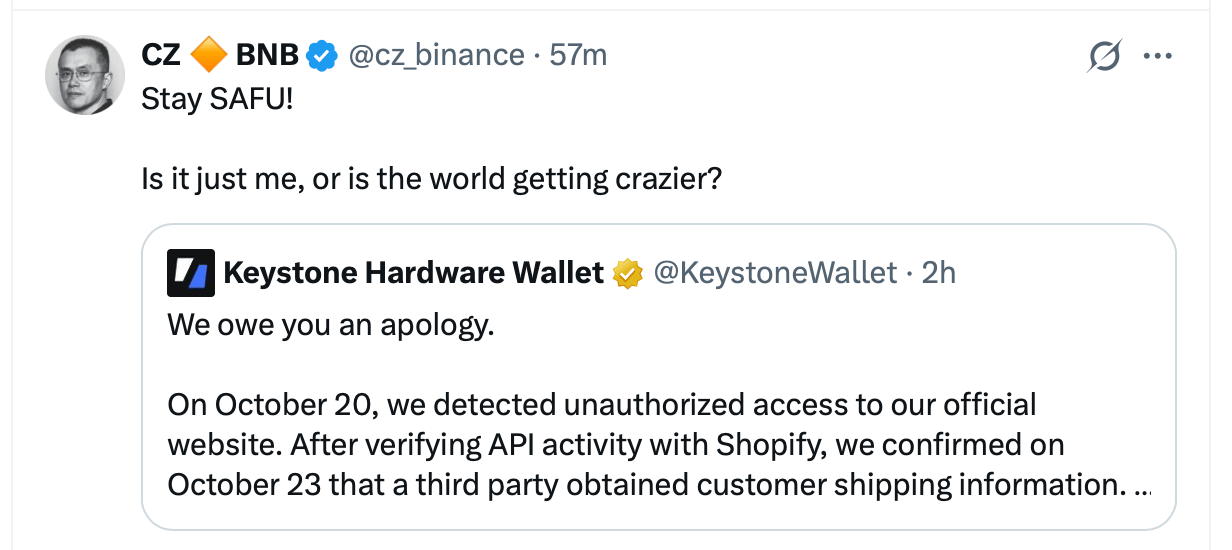
Perusahaan tersebut menyatakan telah memblokir intrusi tersebut, memperbaiki kerentanan, dan mulai memberi tahu pelanggan yang terkena dampak. Namun, Keystone belum mengungkapkan berapa banyak pembeli yang terpapar atau bagaimana tepatnya akses tidak sah tersebut terjadi.
Penipu Mendapat Peluang Potensial
Bahaya langsungnya bukanlah seseorang yang mengosongkan dompet perangkat keras dari jarak jauh. Melainkan seseorang yang menggunakan informasi pelanggan yang sah untuk membuat penipuan yang meyakinkan. Keystone memperingatkan pelanggan tentang tawaran pengembalian dana palsu, penggantian perangkat, dan pesan tak diminta yang meminta informasi sensitif. Perusahaan tersebut menekankan bahwa mereka tidak pernah meminta frasa pemulihan atau kunci pribadi.
Seorang pengguna X menulis tentang masalah ini sehari sebelum Keystone mengonfirmasi serangan tersebut. "Saya hanya ingin meningkatkan kewaspadaan di sini karena saya 99% yakin basis data pelanggan Anda mungkin telah bocor. Saya menerima panggilan dari nomor SPVM Montreal yang dipalsukan, dan orang itu mencoba melakukan rekayasa sosial terhadap saya," tulis akun X OG Degen. Pelanggan sebaiknya memverifikasi komunikasi secara mandiri melalui situs web resmi Keystone daripada mengikuti tautan yang tidak diharapkan.
Keamanan Dompet Perangkat Keras Kembali Terkena Dampak pada Tahun 2026
Pengungkapan Keystone ini terjadi setelah tahun yang sulit bagi produsen dompet perangkat keras. Coldcard menghadapi bug besar terkait kelemahan acak dalam pembangkitan seed dan perkiraan kerugian yang signifikan, sementara Ledger menghadapi laporan tentang perangkat yang dimanipulasi yang didistribusikan melalui pengecer.
Trezor dan Safepal juga mengungkap kebocoran informasi pelanggan yang melibatkan sistem pemenuhan pesanan atau pemesanan pihak ketiga. Berbeda dengan insiden yang melibatkan frasa pemulihan yang bocor, kebocoran tersebut terutama membuka peluang bagi serangan phishing dan peniruan identitas.
Bagi Keystone, sistem pertahanan kriptografisnya dilaporkan tetap kokoh. Pertanyaan yang mengkhawatirkan adalah apakah informasi pribadi pelanggan juga mendapat perlindungan yang setara.

Ledger mengungkap adanya perangkat mata-mata tersembunyi, sementara Mediamarkt menghentikan penjualan dompet digital di tengah laporan adanya manipulasi dan kerugian yang belum terverifikasi sebesar $93 juta.
Baca sekarang: Skandal perangkat penyadap di Ledger Spy, Mediamarkt bekukan jualan

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.