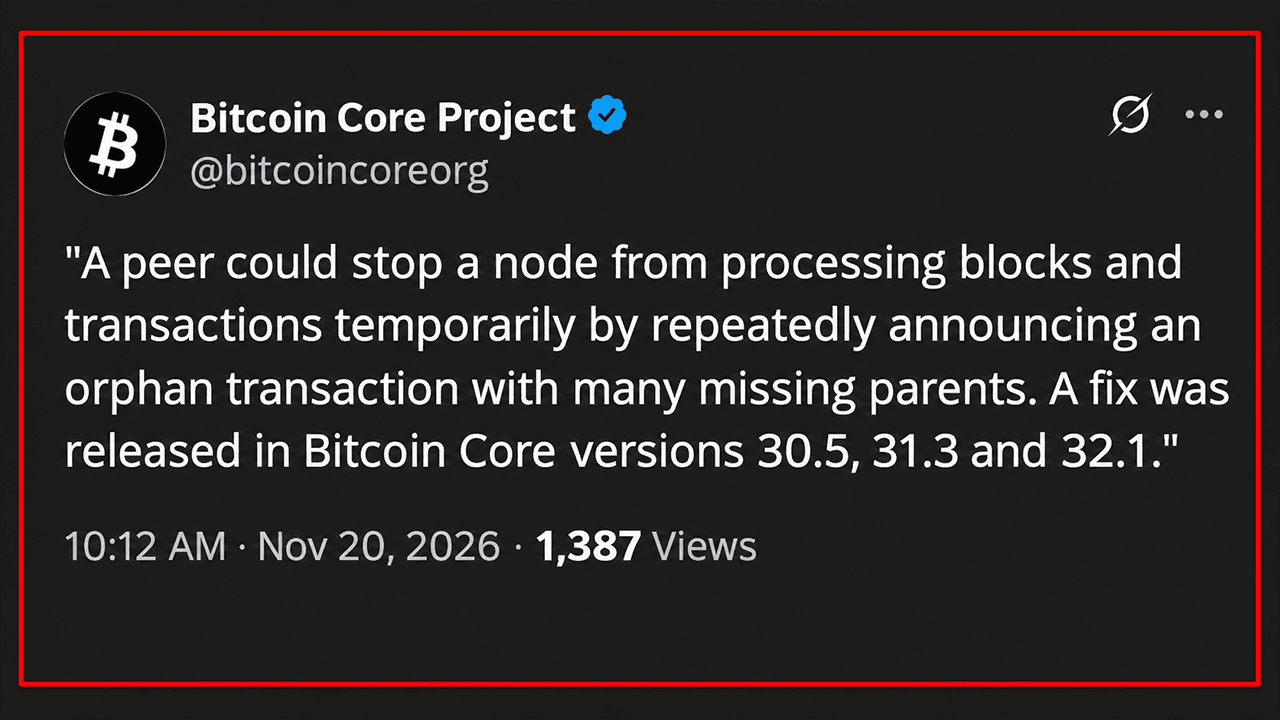
Bitcoin Core mengungkap kerentanan dengan tingkat keparahan sedang pada hari Jumat, 20 November 2026, yang memungkinkan peer jahat untuk sementara waktu melumpuhkan node melalui pengumuman transaksi yang berulang-ulang. Kerentanan tersebut, yang ditemukan melalui penelitian keamanan yang dibantu oleh kecerdasan buatan, menyoroti bagaimana deteksi kerentanan otomatis sedang mengubah keamanan perangkat lunak mata uang kripto.
AI Temukan Celah di Bitcoin Core, Berpotensi Bekukan Node Sementara
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Kerentanan Bitcoin Core yang baru diungkap ini memunculkan pertanyaan baru mengenai ketahanan infrastruktur jaringan yang kritis.
- Kecerdasan buatan berhasil mengungkap kelemahan keamanan yang luput dari pengawasan perangkat lunak konvensional selama bertahun-tahun.
- Semakin canggihnya penelitian kerentanan otomatis memaksa pengembang mata uang kripto untuk mempertimbangkan kembali seberapa cepat ancaman keamanan ditangani.
Kerentanan tersebut, yang terdaftar sebagai CVE-2026-117348 dan berjudul “Node stall through duplicate orphan announcements,” dapat mencegah node Bitcoin yang terpengaruh untuk memproses blok dan transaksi yang masuk selama lebih dari selusin detik per pesan jahat.
Menurut pengumuman resmi Bitcoin Core, masalah ini memengaruhi versi 29.0 hingga 29.5, 30.0 hingga 30.4, dan 31.0 hingga 31.2. Pembaruan perbaikan tersedia pada versi 30.5, 31.3, dan 32.1, sedangkan cabang 29.x yang sudah tidak dikembangkan lagi tidak akan menerima patch lebih lanjut.
Bagaimana Pemindai AI Mengungkap Kerentanan Penundaan Node pada Bitcoin Core
Tim pengembangan perangkat lunak yang dikenal sebagai Bitcoin Core mengelola area penampungan sementara yang disebut “orphanage,” tempat transaksi menunggu transaksi induk yang hilang. Ketika peserta jaringan lain mengumumkan salah satu transaksi ini, perangkat lunak memeriksa ketergantungannya untuk menentukan informasi mana yang hilang dan harus diminta.
Kerentanan ini memanfaatkan inefisiensi yang terlewatkan dalam proses tersebut. Pesan inventaris Bitcoin dapat berisi 50.000 entri, namun perangkat lunak tersebut gagal mengabaikan pengumuman transaksi yang duplikat. Seorang penyerang dapat berulang kali merujuk pada transaksi yatim piatu dengan ribuan transaksi induk yang hilang, memaksa node penerima untuk melakukan pemeriksaan yang memakan sumber daya komputasi yang sama ribuan kali.
Setiap pesan yang dimanipulasi dapat menghambat pemrosesan selama lebih dari 12 detik, sehingga membuat node yang menjadi sasaran untuk sementara waktu tidak dapat menangani blok yang masuk atau komunikasi jaringan lainnya.
Penemuan ini bermula dari Project Loupe, sebuah inisiatif keamanan berbasis model bahasa besar (LLM) otomatis yang dikembangkan oleh Elias Rohrer di Spiral, divisi pengembangan Bitcoin sumber terbuka milik Block. Pengembang Bitcoin Core, Gregory Sanders, kemudian memvalidasi temuan tersebut dan menyampaikannya kepada tim keamanan proyek.
Project Loupe melaporkan kerentanan tersebut pada 8 Juli. Seorang peneliti independen yang dikenal sebagai Stutxo mengirimkan laporan terpisah pada 4 Agustus, pada hari yang sama ketika Sanders membuka permintaan pull untuk perbaikan. Para pengembang menggabungkan perbaikan tersebut pada 6 Agustus, dan Bitcoin Core 32.1 mengintegrasikannya pada 27 Oktober.
Pengungkapan pada 20 November tersebut disertai dengan rilis pembaruan untuk cabang-cabang lama yang masih dipelihara. Perbaikan ini memastikan setiap pengumuman transaksi unik hanya diproses satu kali per pesan inventaris.
Meskipun celah tersebut memungkinkan terjadinya serangan denial-of-service sementara, pemberitahuan tersebut tidak menemukan adanya mekanisme untuk mencuri bitcoin atau merusak node secara permanen.
Penelitian Keamanan AI Mengungkap Kelemahan Blockchain yang Telah Lama Ada
Pengungkapan ini muncul di tengah tahun yang luar biasa bagi penelitian kerentanan yang dibantu AI di seluruh infrastruktur mata uang kripto.
Pada bulan Februari, sebuah tinjauan yang dibantu AI mengidentifikasi kelemahan kritis dalam verifikasi tanda tangan pada amandemen Batch yang diusulkan oleh XRP Ledger sebelum diaktifkan. Penyelidikan lain mengungkap kerentanan tingkat tinggi di Nethermind, sebuah klien eksekusi Ethereum, yang berpotensi memengaruhi operasi validator.
Pada akhir Mei, peneliti Taylor Hornby telah menggunakan sistem audit yang didukung AI untuk mengidentifikasi celah berusia empat tahun dalam protokol privasi Orchard milik Zcash. Kerentanan tersebut berpotensi memungkinkan pembuatan ZEC palsu yang tidak terdeteksi, meskipun para pengembang telah memperbaikinya sebelum pengungkapan publik.
Bulan Agustus menghadirkan demonstrasi mencolok lainnya. Enam belas pengembang sukarelawan yang berpartisipasi dalam inisiatif keamanan Bitcoin menghasilkan 4.962 temuan di 390 proyek dalam waktu sekitar satu hari, termasuk 85 temuan yang awalnya diklasifikasikan sebagai kritis.
Namun, penemuan otomatis menimbulkan komplikasi yang cukup besar. Pengelola proyek dihadapkan pada ribuan laporan yang memerlukan verifikasi manusia, sementara masalah keamanan yang sah bersaing dengan hasil positif palsu dan temuan yang kurang didukung bukti.
Pengembang inti Lightning juga menghadapi banjir laporan kerentanan yang dihasilkan AI, yang pada akhirnya mengidentifikasi masalah keamanan nyata yang memerlukan rilis perbaikan.
Implikasinya melampaui penelitian defensif. Para pakar keamanan telah mengemukakan kekhawatiran bahwa pelaku jahat dapat menggunakan teknologi serupa untuk mengungkap kelemahan dalam perangkat lunak lama, yang berpotensi memperpendek masa pakai audit keamanan tradisional.
Bitcoin Core Mempercepat Pengungkapan Seiring Perubahan Penelitian Keamanan oleh AI
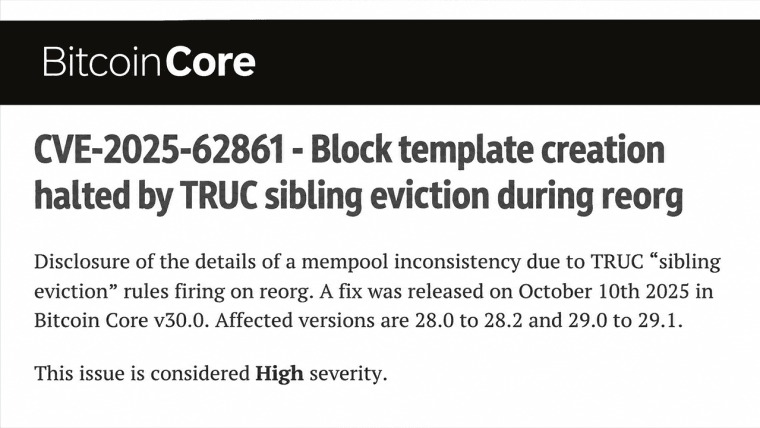
Menyadari perkembangan ini, Bitcoin Core merevisi kebijakan pengungkapan kerentanannya pada bulan Oktober. Masalah yang diklasifikasikan sebagai mudah ditemukan, termasuk kelemahan yang dapat diidentifikasi melalui analisis yang dibantu LLM yang relatif sederhana, kini diungkapkan kepada publik secara lebih cepat bersamaan dengan rilis perbaikan.
CVE-2026-117348 menggambarkan pendekatan tersebut dalam praktiknya.
Insiden ini juga mengungkap paradoks keamanan yang rumit. AI dapat mengidentifikasi kerentanan yang terlewatkan lebih cepat daripada penelitian konvensional, tetapi aksesibilitasnya yang semakin luas berpotensi memberikan kemampuan serupa kepada penyerang. Bagi infrastruktur mata uang kripto sumber terbuka, tantangan utamanya kini bukan lagi sekadar menemukan kelemahan, melainkan memvalidasi dan memperbaikinya sebelum pihak yang berniat jahat memanfaatkan pengetahuan yang sama.
Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHJamie RedmanNews Lead
Jamie Redman adalah Pemimpin Berita di Bitcoin.com News dan jurnalis teknologi keuangan yang berbasis di Massachusetts.