Dalam laporan terkini mengenai komputasi kuantum, IOSCO memperkirakan bahwa jaringan blockchain, termasuk bitcoin, mungkin akan menghadapi tantangan dalam mempersiapkan diri menghadapi era pasca-komputasi kuantum, karena hal ini memerlukan tindakan terkoordinasi untuk meningkatkan dan mengubah elemen-elemen yang menggerakkan jaringan-jaringan terdesentralisasi tersebut.
IOSCO Peringatkan Risiko Kuantum pada Blockchain, Bitcoin Siapkan Solusi
DITULIS OLEH
BAGIKAN
Poin-Poin Utama
- IOSCO menerbitkan laporan yang memperingatkan bahwa komputer kuantum di masa depan berpotensi memecahkan kriptografi keuangan saat ini.
- Kelompok ini mendesak jaringan blockchain untuk mencapai “kelincahan kriptografi” guna beradaptasi dengan ancaman kuantum yang akan datang.
- Desentralisasi mempersulit proses peningkatan, sehingga sistem blockchain rentan terhadap serangan kuantum di masa depan.
IOSCO Memperingatkan Tantangan Blockchain dalam Mencapai ‘Crypto Agility’
Organisasi internasional kini sedang menelaah risiko yang dihadapi sistem keuangan menjelang era komputasi kuantum di masa depan.
Organisasi Internasional Komisi Sekuritas (IOSCO), sebuah organisasi berbasis keanggotaan yang menaungi regulator sekuritas dan organisasi internasional, telah menerbitkan laporan yang mengkaji dampak komputasi kuantum terhadap pasar keuangan.
Laporan yang diterbitkan pada hari Kamis tersebut menyoroti beberapa kekhawatiran mengenai bagaimana struktur terdesentralisasi dapat memengaruhi tingkat kesiapan proyek-proyek blockchain menjelang munculnya komputer kuantum yang relevan secara kriptografi (CRQC).
IOSCO menekankan bahwa untuk mengatasi kerentanan yang mungkin ada dalam proyek-proyek ini, masing-masing proyek harus berupaya mencapai “kelincahan kriptografi,” yang didefinisikan sebagai “kemampuan yang diperlukan untuk mengganti dan menyesuaikan algoritma kriptografi dalam protokol, aplikasi, perangkat lunak, perangkat keras, firmware, dan infrastruktur sambil tetap menjaga keamanan dan kelancaran operasional.”
Meskipun demikian, laporan tersebut juga mengakui bahwa dalam lingkungan terdesentralisasi seperti itu, menerapkan konsep ini sepenuhnya bukanlah hal yang mudah, karena hal tersebut mungkin “memerlukan perubahan terkoordinasi terhadap aturan protokol dan adopsi di antara para peserta terdesentralisasi, sehingga membuat transisi kriptografi menjadi lebih kompleks.”
“Migrasi ke kriptografi pasca-kuantum mungkin menjadi tantangan tersendiri bagi sistem blockchain karena kriptografi tertanam dalam arsitektur intinya, dan implementasinya memerlukan tindakan terkoordinasi di seluruh jaringan terdesentralisasi,” demikian dinyatakan dalam laporan tersebut.
IOSCO menyoroti bahwa kemampuan komputasi kuantum saat ini masih belum memadai untuk memecahkan masalah dunia nyata berskala industri yang dapat memengaruhi sistem yang diamankan secara kriptografis. Meski demikian, IOSCO juga menekankan bahwa CRQC, yang dapat “mematahkan sistem kriptografi yang digunakan secara luas dalam jangka waktu yang praktis,” dapat muncul pada rentang waktu 2030–2035.
“Hal ini menciptakan urgensi jangka pendek untuk migrasi ke kriptografi pasca-kuantum, mengingat waktu yang dibutuhkan untuk mentransisikan sistem dan sensitivitas data dalam jangka panjang,” demikian penilaian IOSCO.
Solusi Potensial Mulai Muncul
Meskipun bitcoin belum mengintegrasikan kriptografi pasca-kuantum, perusahaan dan peneliti mulai meningkatkan kesadaran akan masalah yang akan muncul jika kita memasuki era kuantum tanpa langkah-langkah penanggulangan yang memadai.
Bulan lalu, perusahaan komputasi kuantum Alice & Bob menerbitkan penelitian baru yang mengemukakan teori bahwa serangan kuantum mungkin memerlukan sumber daya yang lebih sedikit daripada perkiraan sebelumnya, dengan perhitungan bahwa komputer kuantum berkapasitas 29.588 qubit dapat memecahkan masalah kriptografi kurva eliptik 256-bit hanya dalam 61,8 menit.
Meskipun masih bersifat teoretis, kemungkinan serangan tersebut telah memicu kekhawatiran raksasa keuangan seperti Fidelity, yang menekankan bahwa “sistem yang cukup kuat pada akhirnya dapat merusak keamanan kunci pribadi” dan mengajukan solusi untuk masalah tersebut.
Pengembang Bitcoin sedang mempertimbangkan beberapa usulan untuk melindungi jaringan dari serangan komputasi kuantum di masa depan, masing-masing menangani aspek ancaman yang berbeda. BIP-360 mengusulkan jenis output Pay-to-Merkle-Root (P2MR) baru yang menghilangkan mekanisme pengeluaran jalur kunci Taproot yang rentan, sehingga mengurangi paparan kunci publik sekaligus meletakkan dasar bagi tanda tangan yang tahan terhadap serangan kuantum di masa depan.
BIP-361, yang ditulis bersama oleh Jameson Lopp, menguraikan migrasi bertahap ke alamat yang tahan terhadap komputasi kuantum. Pada akhirnya, hal ini akan membatasi pengeluaran dari alamat lama, yang berpotensi membuat bitcoin yang belum dimigrasikan tidak dapat diakses kecuali pemegangnya memenuhi persyaratan pemulihan baru. Selain itu, SHRINCS, yang dikembangkan oleh para peneliti Blockstream dan mitra kolaborasinya, mengusulkan tanda tangan yang tahan terhadap serangan kuantum berdasarkan kriptografi SHA-256 yang sudah ada di Bitcoin. Analisis keamanan yang baru diterbitkan memperkuat usulan tersebut, meskipun masih ada kekhawatiran terkait keamanan dompet, ukuran transaksi yang lebih besar, dan potensi biaya yang lebih tinggi.
Sementara itu, Ethereum Foundation telah membentuk tim pada awal tahun ini untuk mengembangkan solusi terhadap ancaman kuantum, dengan rencana untuk menerapkan kriptografi pasca-kuantum di jaringan tersebut pada tahun 2029.
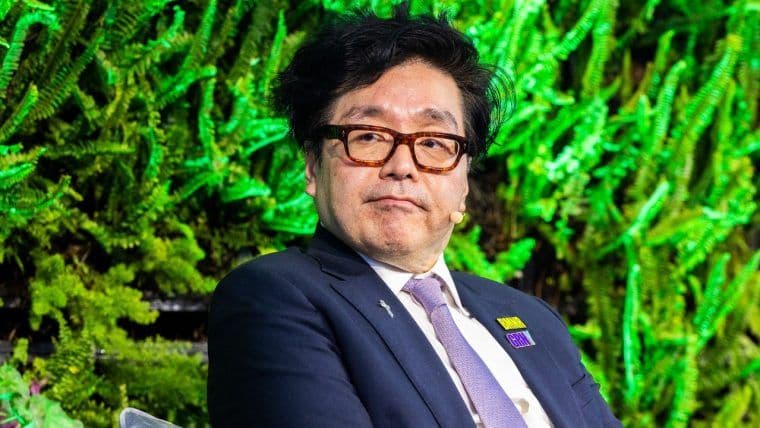
Ketua Bitmine, Tom Lee, memperingatkan bahwa bitcoin belum mencapai konsensus mengenai cara menangani ancaman komputasi kuantum di masa depan, tidak seperti jaringan pesaing lainnya.
Baca sekarang: Tom Lee dari Bitmine Memperingatkan Bahwa Bitcoin Belum Memiliki Rencana Terkait Komputasi Kuantum Sebelum Tahun 2028

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHSergio Goschenko
Sergio adalah jurnalis mata uang kripto yang berbasis di Venezuela dengan lebih dari 2.000 artikel yang telah diterbitkan, serta dikutip dalam puluhan makalah dan laporan.