Penelitian terbaru dari perusahaan komputasi kuantum Alice & Bob menunjukkan bahwa memecahkan enkripsi yang melindungi jaringan Bitcoin mungkin membutuhkan sumber daya komputasi kuantum yang jauh lebih sedikit daripada yang diperkirakan sebelumnya, sehingga semakin mendesak upaya untuk mempersiapkan mata uang kripto tersebut menghadapi masa depan pasca-kuantum.
Peneliti: 30.000 qubit bisa pecahkan kunci Bitcoin dalam 1 jam
DITULIS OLEH

BAGIKAN
Poin-Poin Utama
- Alice & Bob memperkirakan bahwa komputer kuantum dengan hanya 29.588 qubit fisik dapat memecahkan kriptografi kurva eliptik Bitcoin dalam waktu sekitar satu jam.
- Penelitian terbaru dari Alice & Bob, Google, dan Quantinuum menunjukkan bahwa serangan kuantum mungkin memerlukan sumber daya yang jauh lebih sedikit, sehingga potensi ancaman kriptografi semakin mendekati kenyataan.
- Jutaan BTC berisiko terpapar akibat kunci publik yang terekspos, sehingga meningkatkan tekanan untuk mengembangkan perlindungan yang tahan terhadap serangan kuantum sebelum komputer yang cukup kuat muncul.
Ancaman 'Q-Day' Bitcoin Semakin Dekat
Perusahaan yang berbasis di Paris dan Boston tersebut mengumumkan pada hari Kamis bahwa para peneliti mereka memperkirakan komputer kuantum yang tahan kesalahan dan dilengkapi dengan sekitar 29.588 qubit fisik dapat memecahkan masalah kriptografi kurva eliptik 256-bit hanya dalam waktu 61,8 menit. Masalah matematis tersebut menjadi dasar tanda tangan digital yang digunakan untuk mengotorisasi transaksi Bitcoin.
Temuan tersebut, yang dijelaskan secara rinci dalam makalah penelitian baru, juga menunjukkan bahwa 22.593 qubit fisik dapat memecahkan enkripsi RSA-2048 dalam waktu sekitar 3,14 hari, sebuah pengurangan yang signifikan dibandingkan perkiraan sebelumnya. Pada tahun 2019, para peneliti memperkirakan bahwa faktorisasi RSA-2048 akan membutuhkan sekitar 20 juta qubit fisik, sementara perkiraan yang direvisi dari Google Quantum AI tahun lalu menurunkan angka tersebut menjadi di bawah satu juta.
Alice & Bob menyatakan bahwa perhitungan terbarunya mewakili tolok ukur baru dalam meminimalkan kombinasi antara kebutuhan perangkat keras kuantum dan waktu pemrosesan.
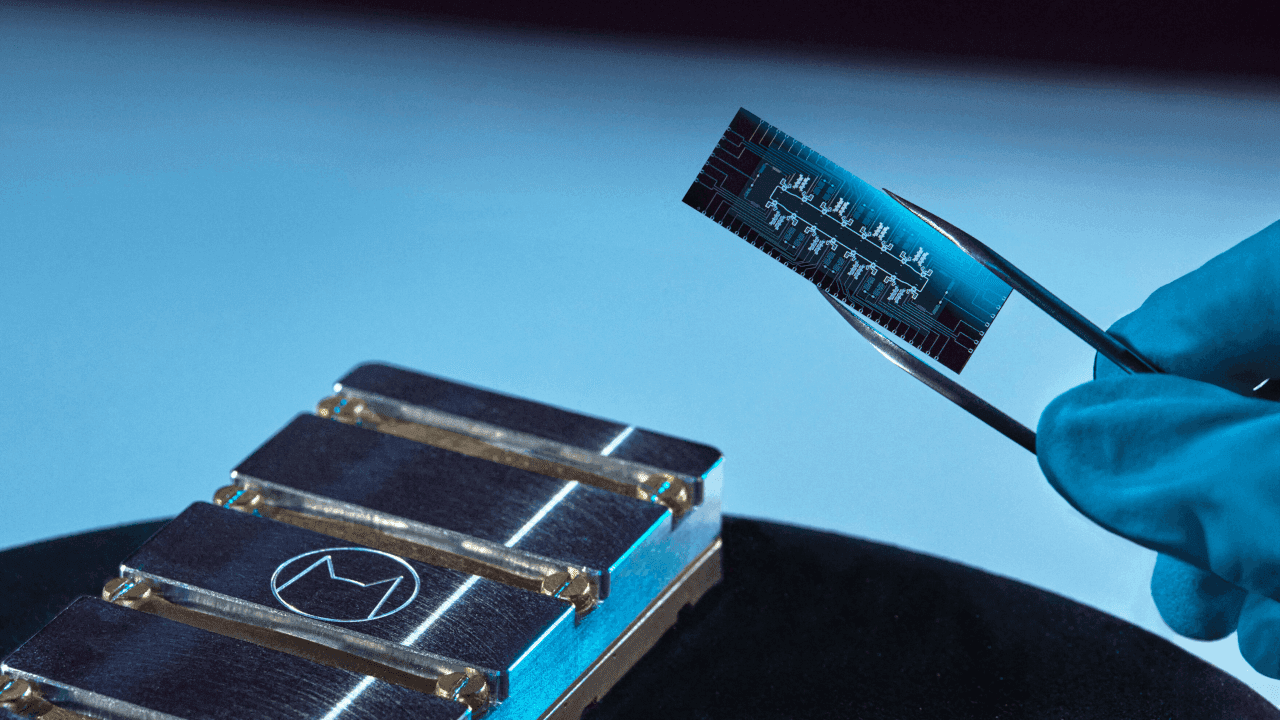
Penelitian ini mengandalkan teknologi superkonduktor khusus yang dikenal sebagai "cat qubits", yang dirancang untuk mengurangi kesalahan kuantum tertentu pada tingkat perangkat keras. Para peneliti menggabungkan pendekatan tersebut dengan kode koreksi kesalahan yang lebih efisien serta penyempurnaan pada operasi matematis yang dibutuhkan oleh Algoritma Shor, metode komputasi kuantum yang mampu memecahkan kriptografi kunci publik yang banyak digunakan.
Perusahaan tersebut menekankan bahwa temuan mereka hanyalah perkiraan sumber daya teoretis, bukan bukti bahwa komputer kuantum yang ada saat ini mampu memecahkan kunci Bitcoin. Membangun mesin yang mampu melakukan perhitungan ini secara andal tetap menjadi tantangan teknik yang besar.
Bagi Bitcoin, implikasinya berpusat pada sistem tanda tangan digital kurva eliptiknya, yang memungkinkan pengguna membuktikan kepemilikan dana. Komputer kuantum yang cukup kuat berpotensi menghitung kunci pribadi dari kunci publik yang terpapar, sehingga memungkinkan penyerang membuat tanda tangan yang tidak sah dan mencuri mata uang kripto.
Serangan yang diperkirakan Alice & Bob akan memakan waktu satu jam masih akan melebihi interval blok rata-rata Bitcoin yang sekitar 10 menit, sehingga membatasi kelayakan praktis untuk menyerang transaksi biasa saat menunggu konfirmasi. Namun, koin yang terkait dengan kunci publik yang sudah terekspos dapat menghadapi ancaman yang lebih serius karena penyerang tidak perlu menyelesaikan perhitungan sebelum blok berikutnya.
Kecepatannya Semakin Meningkat
Pengumuman ini menyusul serangkaian perkembangan terbaru yang menunjukkan bahwa hambatan teknis terhadap serangan kuantum secara bertahap berkurang.
Sebagaimana dilaporkan Bitcoin.com News awal bulan ini, Google Quantum AI mendemonstrasikan teknik pengurangan kesalahan yang disebut "magic state cultivation", yang berhasil meningkatkan keandalan keadaan kuantum khusus yang diperlukan untuk perhitungan kompleks hingga 40 kali lipat. Penelitian terpisah dari Google yang diterbitkan pada bulan Maret menunjukkan bahwa mesin kuantum canggih secara teoritis dapat membobol tanda tangan kurva eliptik Bitcoin dengan menggunakan kurang dari 500.000 qubit fisik, dengan salah satu konfigurasi yang diusulkan dapat menyelesaikan serangan dalam waktu sekitar sembilan menit.
Sementara itu, perusahaan komputasi kuantum Quantinuum mengumumkan pada 19 Oktober bahwa sistem Helios-nya telah mencapai tingkat keakuratan logis sebesar 99,9995%, setara dengan sekitar lima kesalahan per sejuta operasi. Perusahaan tersebut menggambarkan pencapaian ini sebagai dukungan bagi ambisinya untuk menghadirkan komputer kuantum yang tahan kesalahan dan berguna secara komersial pada tahun 2029.
Perhitungan Alice & Bob menunjukkan kemajuan yang berbeda, yang memperlihatkan bagaimana pilihan arsitektur dan peningkatan algoritma dapat secara substansial mengurangi peralatan yang diperlukan untuk menyerang sistem kriptografi yang ada.
"Perkiraan sumber daya yang dibutuhkan untuk menjalankan algoritma tersebut terus menurun seiring dengan berkembangnya pendekatan yang lebih baik dalam bidang koreksi kesalahan dan desain algoritma," kata CEO Alice & Bob, Théau Peronnin, dalam sebuah pernyataan.
Perusahaan ini memperkirakan bahwa peningkatan perangkat keras kuantum dan penurunan kebutuhan komputasi berpotensi bersinggungan pada awal tahun 2030-an, meskipun hal tersebut masih berupa proyeksi dan bukan jadwal yang pasti.
Temuan ini menambah tekanan pada pengembang Bitcoin untuk meneliti skema tanda tangan yang tahan kuantum sebelum mesin-mesin tersebut tersedia. Perkiraan sebelumnya menunjukkan bahwa sekitar 6,9 juta BTC berpotensi terpapar risiko karena kunci publik yang terkait telah terungkap.
Mengganti teknologi tanda tangan Bitcoin yang ada akan menimbulkan komplikasi yang cukup besar, termasuk persyaratan data transaksi yang lebih besar, masalah kompatibilitas dengan dompet yang ada, serta pertanyaan sulit mengenai cara melindungi koin yang disimpan di alamat yang tidak aktif atau tidak dapat diakses.
Alice & Bob mendesak organisasi untuk mulai mengadopsi perlindungan kriptografi pasca-kuantum daripada menunggu serangan kuantum yang benar-benar terjadi.
Bagi Bitcoin, di mana perubahan memerlukan tinjauan teknis yang mendalam dan koordinasi jaringan yang luas, perkiraan yang semakin berkurang ini dapat membuat persiapan menjadi semakin penting, meskipun kedatangan praktis komputer kuantum yang mampu melakukan kriptografi masih belum pasti.
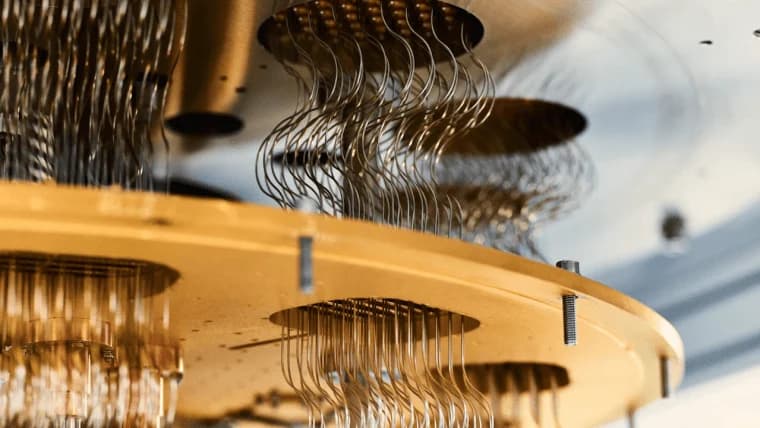
Google telah mengumumkan terobosan besar dalam bidang komputasi kuantum, yang berpotensi semakin mendekatkan ancaman terhadap kriptografi Bitcoin.
Baca sekarang: Google Puji Terobosan Kuantum 'Ajaib' di Tengah Ancaman 'Q-Day' Bitcoin

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.
Tentang penulis
DITULIS OLEHAndrew Hayward
Andrew adalah Editor Pelaksana Bitcoin.com News.