Zano telah mengungkap celah keamanan yang memaksa dilakukannya pengembalian blockchain selama 30 hari—sebuah langkah luar biasa—dalam laporan evaluasi pasca-insiden terbaru. Seorang penyerang memanfaatkan ketidakhadiran verifikasi pada Alamat Gateway untuk mencetak sekitar 18,4 juta ZANO dalam satu transaksi, lalu mengulangi trik tersebut dan melakukan hal yang sama dengan fUSD. Eksploitasi pertama tidak terdeteksi selama hampir sebulan, sementara mekanisme privasi Zano sendiri membuat koin palsu tersebut semakin sulit dibedakan dari koin yang sah.
Zano Mengatakan Token Ilegal Senilai Lebih dari $200 Juta Menyebabkan Pemutaran Ulang Blockchain Selama 30 Hari
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Zano mengungkapkan bahwa satu transaksi eksploitasi tersebut menghasilkan sekitar 18,4 juta ZANO, dengan token tambahan yang diciptakan setelahnya.
- Zano melacak aktivitas yang kemungkinan terinfeksi di 117.941 output dan 65.301 transaksi.
- Tim Zano menjelaskan bahwa saldo yang terpengaruh akan dipulihkan tanpa mengubah pasokan ZANO.
Satu Pemeriksaan yang Terlewat, 18,4 Juta ZANO
Pengulangan blockchain selama 30 hari yang dilakukan Zano memang terdengar drastis. Kini, tim tersebut telah menjelaskan apa yang sebenarnya terjadi di baliknya, dan mekanismenya bisa dibilang lebih aneh lagi. Sebuah kelemahan yang muncul bersama Hard Fork 6 memungkinkan penyerang untuk menciptakan koin yang diterima jaringan sebagai koin asli, mulai tanggal 29 Agustus.
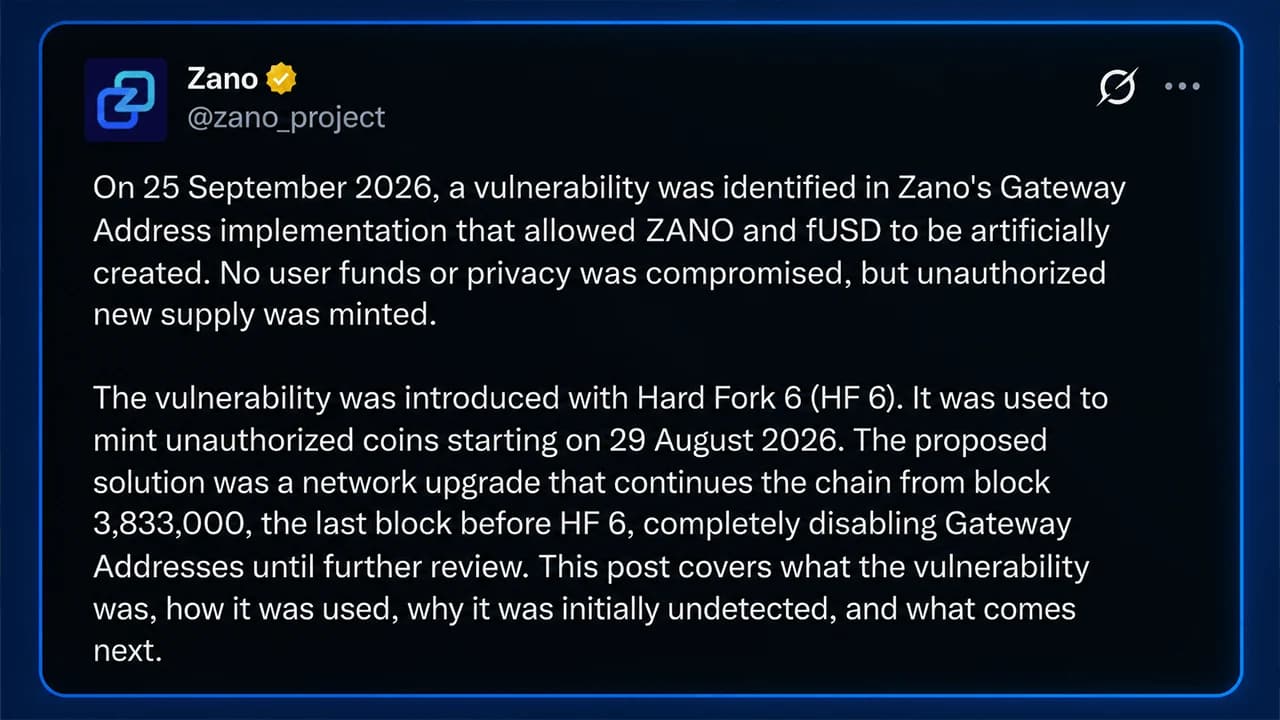
Menurut tim pengembang, eksploitasi pertama yang benar-benar terjadi mencetak 2^64 unit dasar, kira-kira 18,4 juta ZANO, dalam satu transaksi. Tidak ada yang menyadarinya selama hampir sebulan. Pada saat alat internal Zano membunyikan peringatan pada 25 September, pasokan koin palsu tersebut telah terjerat di dalam sistem privasi yang sengaja dibangun untuk mempersulit pelacakan transaksi.
Masalah ini bermula dari Gateway Addresses, jenis alamat baru yang diperkenalkan dalam Hard Fork 6 untuk memudahkan integrasi Zano dengan platform bursa terpusat (CEX), jembatan, dan layanan lainnya. Output Gateway menampilkan jumlah dan ID aset, berbeda dengan output rahasia standar Zano, di mana keduanya disembunyikan.
Namun, implementasi tersebut tidak dilengkapi dengan verifikasi kritis. Zano mengungkapkan bahwa seorang penyerang dapat membuat pengenal aset yang dihitung secara khusus yang tetap memenuhi bukti transaksi jaringan sambil menyelipkan jumlah sewenang-wenang ke dalam keluaran tersembunyi.
“Singkatnya, setiap transaksi Zano harus membuktikan bahwa koin-koin tersebut diciptakan berdasarkan aturan konsensus,” jelas tim tersebut. “Karena adanya verifikasi yang terlewatkan, seorang penyerang dapat memenuhi bukti ini sambil ‘menyembunyikan’ koin tambahan di dalam transaksi.”
Koin-koin tersebut bukanlah entri akuntansi semata. Tim tersebut mengatakan:
“Koin-koin ini berfungsi sebagai ZANO yang sah dan dapat dibelanjakan seperti biasa.”
Pencetakan Pertama Berlangsung Diam-diam Selama Hampir Sebulan
Penyerang mendaftarkan Alamat Gateway pada 28 Agustus, membayar biaya 100 ZANO yang diperlukan, dan tampaknya menguji apakah Zano akan menerima aset fiktif yang dibuat-buat. Keesokan harinya, serangan pun dimulai.
Satu transaksi mencetak sekitar 18,4 juta ZANO, yang saat ini bernilai sekitar $102 juta. Hampir sebulan kemudian, pada 24 September, penyerang melakukan dua setoran sah masing-masing hanya 0,05 ZANO, tampaknya menguji rute setoran biasa. Pada 25 September, 18,4 juta ZANO lainnya diciptakan, diikuti oleh manuver 2^64-basis-unit yang sama menggunakan stablecoin fUSD. Secara keseluruhan, itu setara dengan lebih dari $200 juta dalam bentuk token kripto ilegal.
Inilah intinya. Zano telah melakukan pengujian yang dibantu oleh kecerdasan buatan (AI), audit tim, dan program bug bounty sebelum Hard Fork 6. Tak satu pun yang mendeteksi kerentanan tersebut.
“Eksploitasi awal tidak terdeteksi selama hampir satu bulan karena output yang meningkat tampak seperti output pribadi lainnya,” kata tim tersebut.
Privasi Berfungsi dengan Baik, dan Itulah yang Menjadi Masalah
Begitu koin palsu tersebut masuk ke sistem transaksi rahasia Zano, mengidentifikasi ke mana tepatnya koin-koin tersebut pergi menjadi masalah tersendiri. Tanda tangan cincin (ring signature) mencampurkan pengeluaran dengan output lain, sehingga menimbulkan ketidakpastian setiap kali koin berpindah.
Zano memindai setiap output yang berpotensi terkait dengan ketiga transaksi pencetakan tersebut. Pada blok ke-3.878.388, jejak tersebut menyentuh 117.941 output yang dihasilkan melalui 65.301 transaksi. Sekitar 165.700 output kemudian telah dibuat dari pencetakan pertama, mewakili sekitar 71% aktivitas jaringan selama periode tersebut.
“Itulah privasi yang berfungsi sesuai tujuan,” kata Zano. “Tidak ada seorang pun, termasuk tim Zano, yang dapat secara akurat menentukan output mana yang terpengaruh.”
Hal itu membuat proyek ini terjebak dalam dilema. Sifat privasi yang diharapkan pengguna dari Zano justru menghalangi para pengembang untuk memisahkan koin yang sah dari yang tidak sah secara tepat. “Satu-satunya cara untuk memverifikasi integritas pasokan adalah dengan melanjutkan rantai dari titik sebelum eksploitasi pertama,” jelas tim tersebut.
Sebulan Dihapus, dan Pemulihan Dimulai
Titik tersebut adalah blok 3.833.000, sebelum Hard Fork 6. Hard Fork 7 memulai ulang rantai dari sana dan menonaktifkan Alamat Gateway, yang berarti transaksi, hadiah staking, dan blok yang ditambang dari periode yang terpengaruh tidak lagi ada di buku besar yang diperbarui.
Zano lebih lanjut mengatakan bahwa saldo yang terdampak akan dipulihkan sepenuhnya tanpa mengubah pasokan ZANO atau jadwal emisinya. Pendanaan akan berasal dari dana pengembangan, uang pribadi anggota tim, dan kontributor eksternal. Bursa kini harus memeriksa aktivitas selama satu bulan, transaksi demi transaksi, sebelum membuka kembali akses.
“Tidak diperlukan tindakan apa pun saat ini,” kata tim kepada pengguna melalui saluran media sosialnya.

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.