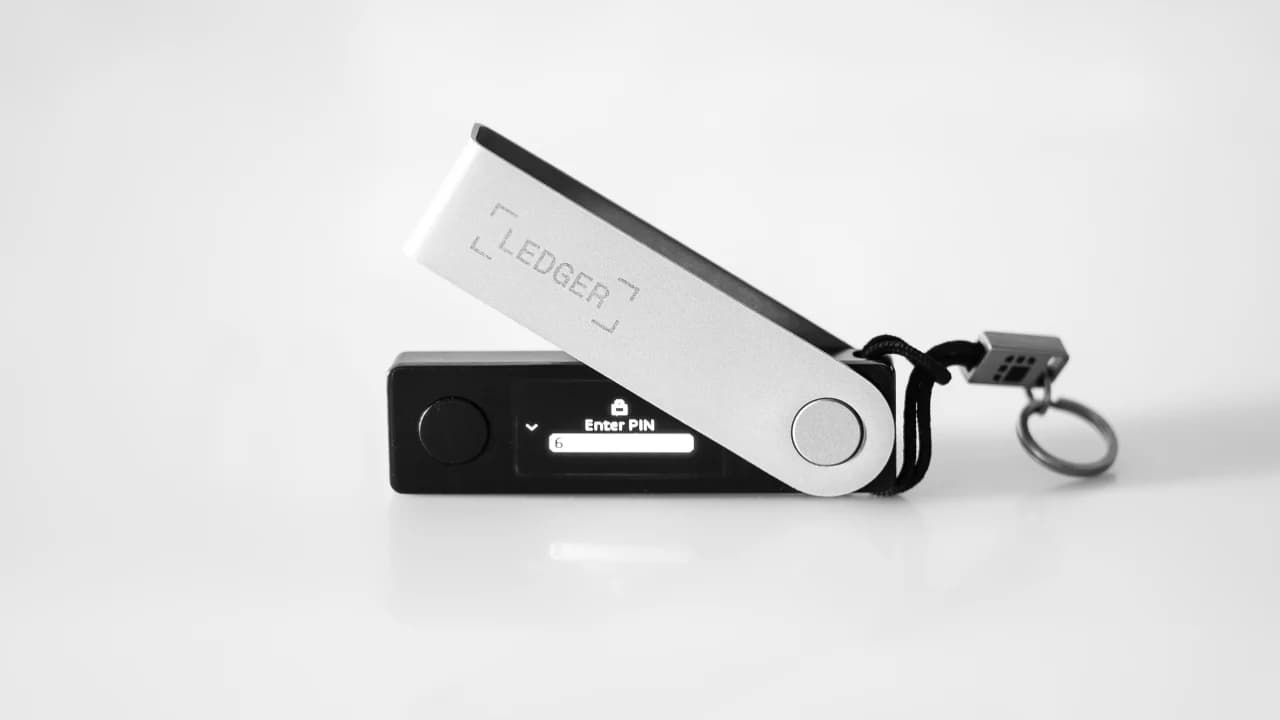
नई सोशल मीडिया रिपोर्टों से पता चलता है कि शारीरिक रूप से छेड़छाड़ किए गए Ledger वॉलेट केवल एशिया तक सीमित नहीं हैं, क्योंकि यूरोप में भी इसी तरह के छेड़छाड़ किए गए उपकरण पाए गए हैं। यह रिपोर्ट उस समय आई है जब कंपनी ने हाल ही में हुए $93.4 मिलियन के शोषण से प्रभावित वॉलेट में एक छिपे हुए हार्डवेयर इम्प्लांट की पुष्टि की है।
यूज़र ने यूरोपीय लेजर वॉलेट में छिपा हार्डवेयर इम्प्लांट उजागर किया
लेखक
शेयर
मुख्य निष्कर्ष
- कथित तौर पर $93.4M के लेजर हार्डवेयर वॉलेट एक्सप्लॉइट का दायरा एक प्रमुख यूरोपीय रिटेलर, मेडियामार्कट तक बढ़ गया है।
- एक ग्राहक को एक पुराना इम्प्लांट संस्करण मिला जो सॉफ़्टवेयर जांचों को पास कर लेता है, और उसने दूसरों को उपकरणों की जांच करने की चेतावनी दी।
- लेजर का दावा है कि यह हमला एशियाई पुनर्विक्रेता क्रिप्टोबिलिस तक ही सीमित है, लेकिन अब वह पुनर्विक्रेता नियंत्रणों की समीक्षा कर रहा है।
एशिया के बाहर कथित तौर पर नए छेड़छाड़ किए गए लेजर वॉलेट पाए गए
जबकि एक अधिकृत लेजर पुनर्विक्रेता, क्रिप्टोबिलिस द्वारा एशिया में बेचे गए लेजर वॉलेट्स को प्रभावित करने वाले हालिया $93.4M के एक्सप्लॉइट की जांच जारी है, रिपोर्टों में इस एक्सप्लॉइट को अन्य क्षेत्रों में अतिरिक्त पुनर्विक्रेताओं से जोड़ा गया है।
लेजर ने केवल यह स्वीकार किया है कि मिलियन-डॉलर की चोरी से प्रभावित उपकरणों में से एक में एक छिपा हुआ इम्प्लांट मौजूद था। फिर भी, एक्स उपयोगकर्ता योहान्स (4, 4) ने एक और लेजर वॉलेट में और इम्प्लांट के सबूत पेश किए हैं, जिसे कथित तौर पर मीडियामार्कट से खरीदा गया था, जो कई यूरोपीय देशों, जिनमें इटली, स्पेन, तुर्की, पोलैंड, ऑस्ट्रिया और नीदरलैंड सहित अन्य देश शामिल हैं, में मौजूद एक जर्मन स्टोर श्रृंखला है।
जोहान्स (4, 4), जिन्होंने कथित तौर पर यह वॉलेट दो सप्ताह पहले खरीदा था, ने बताया कि यह इम्प्लांट एक पुराना संस्करण प्रतीत होता है, क्योंकि यह डिटेक्शन को मुश्किल बनाने के लिए डिवाइस स्क्रीन के पीछे इम्प्लांट को छिपाने में विफल रहता है। फिर भी, उन्होंने समझाया कि उनका वॉलेट, भले ही समझौता हो गया था, ने हमलावर को उनके फंड ट्रांसफर नहीं किए। "या तो डिवाइस काम नहीं कर रहा था, या वे समझौता किए गए उपकरणों के अधिक व्यापक उपयोग का इंतजार कर रहे थे," उन्होंने अनुमान लगाया।
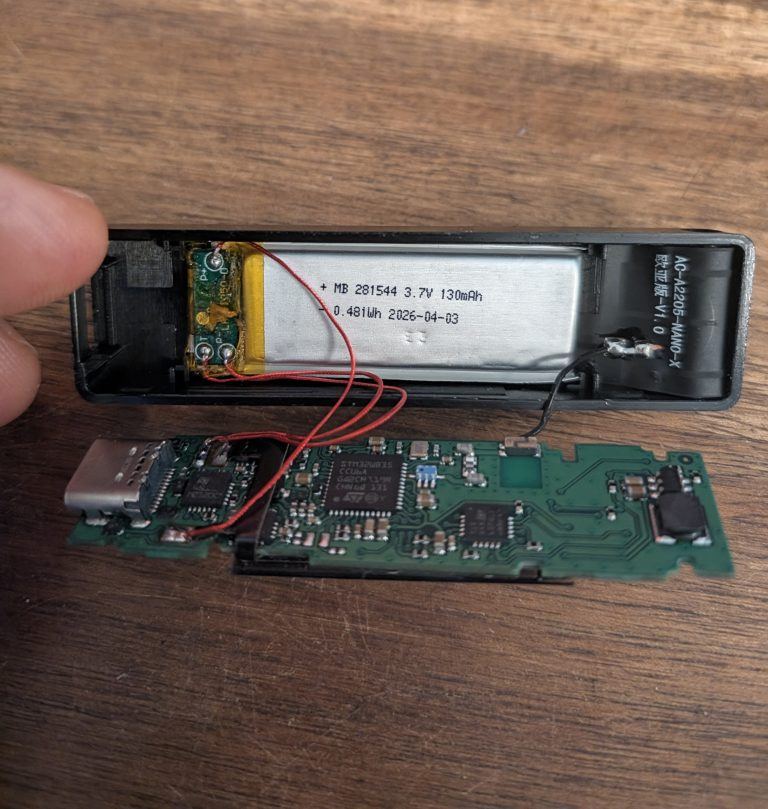
माउंट गोक्स के पूर्व सीईओ मार्क कार्पेलेस ने यह भी बताया कि इस वॉलेट में लगे एंटीना पर "यूरेशियन वर्शन" लिखा था, जो प्रत्येक क्षेत्र में उपयोग की जाने वाली मोबाइल आवृत्तियों के आधार पर अलग-अलग संस्करणों का संकेत देता है।
इससे पहले, मार्क कार्पेलेस ने मलेशिया से प्राप्त वॉलेट में मौजूद समान इम्प्लांट का दस्तावेजीकरण किया था, जहाँ क्रिप्टोबिलिस स्थित है। यह नई रिपोर्ट इस एक्सप्लॉइट को यूरोप में पेश किए गए वॉलेट तक विस्तारित करती है, जिससे संभावित रूप से अधिक ग्राहक इस हमले के वेक्टर के प्रति असुरक्षित हो सकते हैं।
अंत में, योहान्स (4, 4) ने सिफारिश की कि लेजर मालिक जो अपने वॉलेट पुनर्विक्रेताओं से प्राप्त करते हैं, वे अपने डिवाइस खोलें और लेजर के सॉफ्टवेयर चेक्स पर भरोसा न करें, क्योंकि इसी तरह के मामले अन्य क्षेत्रों में भी सामने आए हैं। सभी छेड़छाड़ किए गए डिवाइस लेजर सॉफ्टवेयर सुरक्षा जांचों में पास हो गए, जिससे ग्राहक बिना किसी चिंता के उनका उपयोग करने के लिए प्रेरित हुए।
अपने सबसे हालिया अपडेट में, लेजर ने स्पष्ट किया कि इस एक्सप्लॉइट से प्रभावित सभी पुष्ट मामलों में केवल क्रिप्टोबिलिस के माध्यम से बेचे गए डिवाइस शामिल थे, और प्रभावित उपयोगकर्ताओं को "आधिकारिक चैनलों के माध्यम से लेजर सपोर्ट से संपर्क करने और अपने स्थानीय कानून प्रवर्तन अधिकारियों के पास शिकायत दर्ज करने" के लिए प्रोत्साहित किया।
"हम अब उस काम में लगातार सुधार कर रहे हैं और इस तरह की घटनाएं हमारे संकल्प को मजबूत करती हैं: अधिकृत पुनर्विक्रेता नियंत्रणों की समीक्षा करना, हार्डवेयर सुरक्षा को आगे बढ़ाना, और अधिकारियों के साथ सहयोग करना," लेजर ने निष्कर्ष निकाला।
इस लेख को लिखे जाने तक, लेजर सपोर्ट ने यूरोपीय पुनर्विक्रेताओं से उत्पन्न कथित छेड़छाड़ किए गए उपकरणों से संबंधित घूम रही रिपोर्टों पर कोई ध्यान नहीं दिया है।
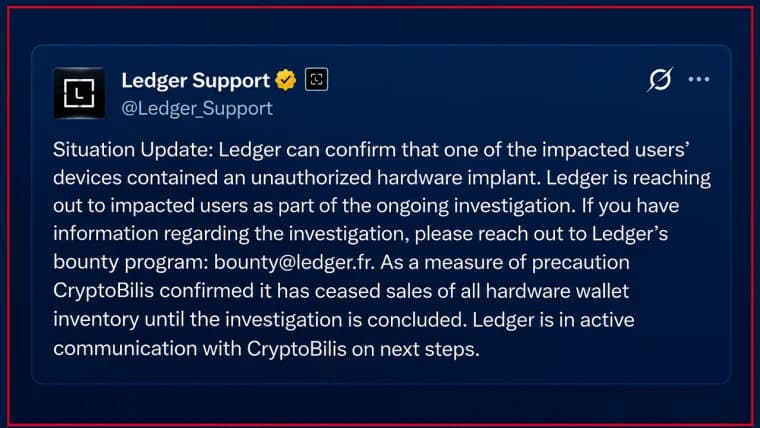
लेजर ने रिसेलर क्रिप्टोबिलिस से जुड़ी $93.4 मिलियन की संदिग्ध क्रिप्टो हानियों के बीच एक हार्डवेयर वॉलेट इम्प्लांट की पुष्टि की है।
अभी पढ़ें: लेजर ने प्रभावित यूजर के वॉलेट में छिपे हार्डवेयर इम्प्लांट की पुष्टि की

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।