Trezor ने तीन छेड़छाड़ किए गए Safe 5 वॉलेट्स की खोज की सूचना दी, पुनर्विक्रेताओं में लगभग 80% की कमी आई, और एक फर्मवेयर अपडेट ने पहचाने गए इम्प्लांट्स को ब्लॉक कर दिया। CryptoBilis खरीदारों को अभी भी फंड नए वॉलेट्स में स्थानांतरित करना चाहिए, और मार्च से की गई खरीदारी प्रतिस्थापन के लिए पात्र हैं।
ट्रेज़ोर ने 3 हार्डवेयर वॉलेट्स में जासूसी इम्प्लांट्स की पुष्टि, 80% पुनर्विक्रेता कटौती
लेखक

शेयर
मुख्य बातें
- ट्रेज़र ने कहा कि उसे इम्प्लांट्स के कारण ग्राहकों के फंड खोने की कोई रिपोर्ट नहीं मिली है।
- फर्मवेयर 2.13.1 इंस्टॉलेशन से पहले कैप्चर किए गए रिकवरी वाक्यांशों को सुरक्षित नहीं कर सकता है।
- प्रतिस्थापन पात्रता मार्च से आगे की CryptoBilis खरीद पर लागू होती है।
ट्रेज़र ने फर्मवेयर और रिसेलर परिवर्तनों का विवरण दिया
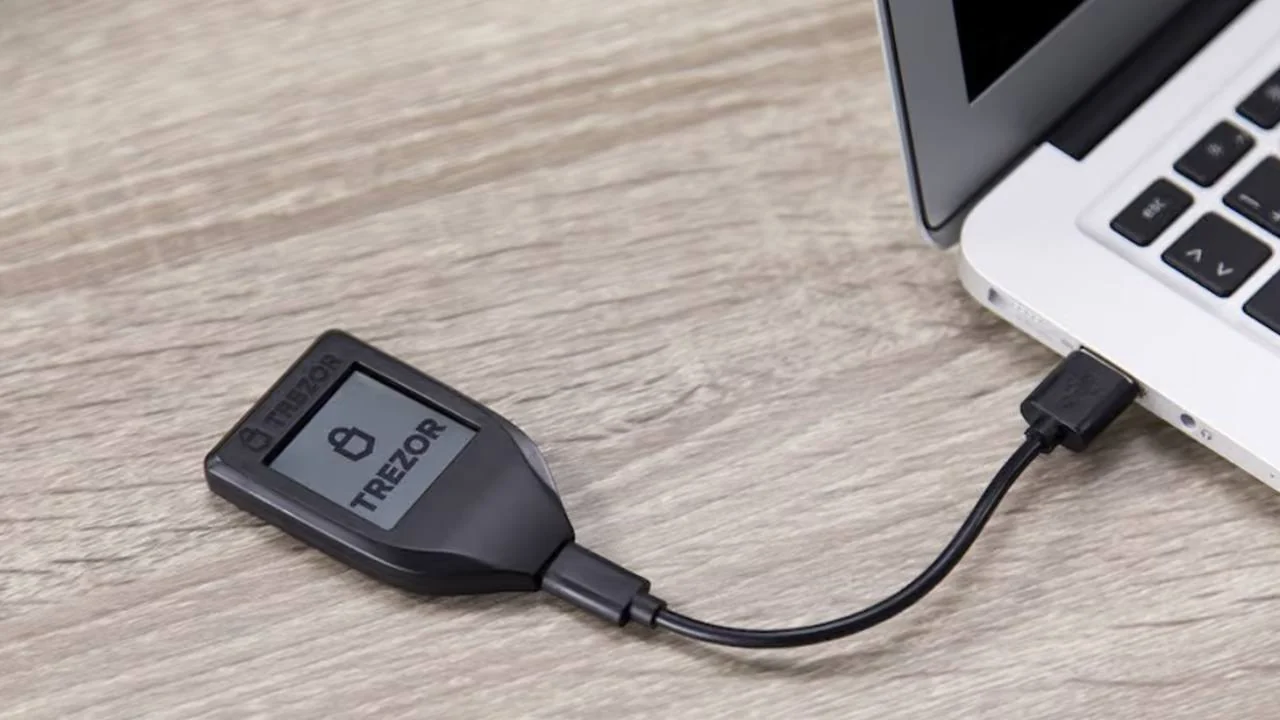
हार्डवेयर वॉलेट निर्माता ट्रेज़र ने 12 नवंबर को कहा कि दक्षिण पूर्व एशिया में एक पूर्व अधिकृत पुनर्विक्रेता क्रिप्टोबिलिस से खरीदे गए तीन Safe 5 डिवाइसों में अनधिकृत हार्डवेयर इम्प्लांट्स पाए गए। इसकी जांच पर ब्लॉग पोस्ट में एक फर्मवेयर अपडेट और सख्त वितरण नियंत्रणों का विवरण दिया गया। कंपनी ने कहा कि 11 नवंबर को जारी संस्करण 2.13.1, डिवाइस को चलाने वाले सॉफ्टवेयर को अपडेट करके पहचाने गए इम्प्लांट्स को जानकारी कैप्चर करने से रोकता है।
तीनों प्रभावित डिवाइस 20 अगस्त और 23 सितंबर के बीच सीधे CryptoBilis से या उसके Tokopedia और Shopee स्टोर्स के माध्यम से खरीदे गए थे। ट्रेज़र ने अपनी प्रयोगशाला में पहले रिपोर्ट किए गए सेफ़ 5 इम्प्लांट की जांच की और मालिकों की तस्वीरों से दो अन्य की पहचान की। अड़तालीस ग्राहकों ने कंपनी से संपर्क किया था, जो उनकी डिवाइस की जांच अपनी प्रयोगशाला में या आंतरिक तस्वीरों के माध्यम से कर रही थी। कंपनी ने कहा:
“हमने अपने पुनर्विक्रेता नेटवर्क को लगभग 80% तक कम कर दिया है।”
इसकी पुनर्विक्रेता कटौती योजनाएं अक्टूबर में सामने आईं, और ट्रेज़ोर अब हटाए गए भागीदारों को भरोसेमंद बताता है और कहता है कि वे कोई तत्काल खतरा नहीं हैं। शेष विक्रेताओं को उपकरणों के स्रोत, भंडारण और पहुंच को नियंत्रित करने वाली सख्त आवश्यकताओं को पूरा करना होगा।
छिपे हुए बोर्डों ने वॉलेट के रहस्य उजागर किए
सेफ 5 के अंदर, अनधिकृत इम्प्लांट स्क्रीन और मुख्य बोर्ड के बीच स्थित है, जो डिवाइस का प्राथमिक सर्किट बोर्ड है जो इलेक्ट्रॉनिक घटकों को जोड़ता है। ट्रेज़र के विश्लेषण के अनुसार, यह फर्मवेयर या सिक्योर एलिमेंट (एक समर्पित सुरक्षा चिप) को बदले बिना प्रदर्शित जानकारी की नकल करता है। जोड़ा गया बोर्ड वॉलेट बनाने या पुनर्स्थापित करने के दौरान रिकवरी वर्ड्स, साथ ही प्रदर्शित पासफ़्रेज़ को रिकॉर्ड करता है, जो अलग-अलग वॉलेट तक पहुँचने के लिए उपयोग किए जाने वाले वैकल्पिक अतिरिक्त रहस्य हैं।
इम्प्लांट जो कुछ भी कैप्चर करता है उसे एन्क्रिप्ट करता है और हमलावरों द्वारा संचालित एक सर्वर पर मोबाइल नेटवर्क के माध्यम से भेजता है। सिग्नल के बिना, यह डेटा को अपने पास रखता है और ट्रांसफर सफल होने तक बार-बार प्रयास करता रहता है। ट्रेज़र ने कहा कि यह इम्प्लांट कुछ लेजर डिवाइसों में पाए जाने वाले इम्प्लांट की तरह ही काम करता है। लेजर के मामले में, हमलावरों ने असली डिवाइस खरीदे, उनमें बदलाव किया, और उन्हें दक्षिण पूर्व एशिया में पुनर्विक्रेताओं के माध्यम से फिर से बिक्री के लिए रख दिया।
लेजर ने अक्टूबर में एक प्रभावित ग्राहक के वॉलेट में एक अनधिकृत हार्डवेयर इम्प्लांट की पुष्टि की थी। ट्रेज़र की खोजें क्रिप्टोबिलिस से खरीदे गए सेफ 5 डिवाइसों तक ही सीमित रहीं। अन्य क्षेत्रीय पुनर्विक्रेताओं के डिवाइसों की जांच में कोई छेड़छाड़ नहीं मिली, और कंपनी ने अन्य मॉडलों में कोई पुष्ट इम्प्लांट नहीं होने की सूचना दी।
क्रिप्टोबिलिस खरीदारों को अभी भी नए वॉलेट की आवश्यकता है
हालांकि यह अपडेट पहचाने गए इम्प्लांट द्वारा कैप्चर को रोकता है, पहले से एक्सपोज़ हुए वॉलेट बैकअप अभी भी समझौता किए हुए हैं। ट्रेज़ोर ने क्रिप्टोबिलिस खरीदारों को फंड को नए बनाए गए वॉलेट में स्थानांतरित करने की सलाह देना जारी रखा, क्योंकि एक ही रिकवरी वाक्यांश का पुन: उपयोग करते हुए हार्डवेयर बदलने से वह जोखिम जस का तस बना रहता है। संदिग्ध छेड़छाड़ किए गए उपकरणों के मालिकों को उन्हें रखने और समर्थन मार्गदर्शन का इंतजार करते हुए सेटअप या उपयोग से बचने का निर्देश दिया गया था।
बदली की पात्रता मार्च से क्रिप्टोबिलिस से खरीदे गए हर मॉडल पर लागू होती है। शिपिंग प्रतिबंधों के कारण अलग मॉडल की आवश्यकता हो सकती है, जिसके लिए कीमत के अंतर की वापसी, किसी अन्य देश में डिलीवरी, या धनवापसी का विकल्प दिया जाएगा। ग्राहकों से आधिकारिक ट्रेज़र सपोर्ट के माध्यम से बदली की व्यवस्था करने के लिए कहा गया है, साथ ही अनिश्चित खरीदारों को भी अपने डिवाइस की उत्पत्ति सत्यापित करने के लिए प्रोत्साहित किया गया है।
ट्रेज़र ने चेतावनी दी कि स्कैमर कर्मचारी बनकर रिप्लेसमेंट या रिफंड की पेशकश कर सकते हैं, और यह दोहराया कि वह कभी भी रिकवरी वाक्यांश नहीं मांगता है। कंपनी ने क्रिप्टोकरेंसी घटनाओं के लिए सुरक्षा गठबंधन की आपातकालीन प्रतिक्रिया सेवा, SEAL 911 के साथ काम करना जारी रखा। इसने उस ग्राहक के लिए एक इनाम का भी वादा किया जिसने सबसे पहले इम्प्लांट की सूचना दी थी।

जानें कि सच्ची बिटकॉइन स्वामित्व के लिए ट्रेज़ोर क्यों आवश्यक है और अपनी डिजिटल संपत्तियों के लिए एक्सचेंजों पर निर्भर रहने के जोखिम क्या हैं।
अभी पढ़ें: ट्रेज़ोर: अगर आपके पास चाबियाँ नहीं हैं, तो बिटकॉइन आपका नहीं है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकKevin Helms
केविन हेल्म्स एक क्रिप्टोकरेंसी पत्रकार हैं, जो बिटकॉइन, ब्लॉकचेन विनियमन और वैश्विक डिजिटल एसेट बाज़ारों में विशेषज्ञता रखते हैं।