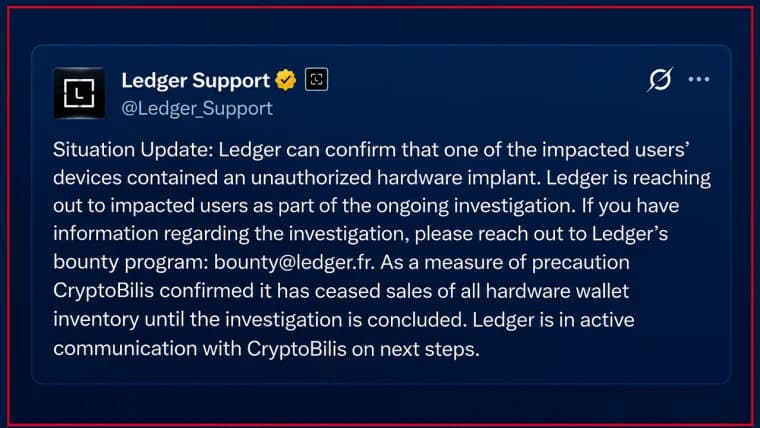
क्रिप्टोकरेंसी हार्डवेयर वॉलेट निर्माता ट्रेज़र ने हाल ही में लेजर वॉलेट सुरक्षा घोटाले से जुड़े एक पूर्व अधिकृत पुनर्विक्रेता के माध्यम से बेचे गए संभावित रूप से समझौता किए गए डिवाइस के बारे में ग्राहकों को चेतावनी दी है, जिससे यह चिंता बढ़ गई है कि यह जटिल हमला कई निर्माताओं को प्रभावित कर सकता है।
$93M लेजर सुरक्षा खतरे के बाद ट्रेज़ोर ने हैक्ड हार्डवेयर वॉलेट की चेतावनी दी
लेखक

शेयर
मुख्य बातें
- Trezor ने पूर्व अधिकृत पुनर्विक्रेता CryptoBilis से खरीदे गए Safe 5 वॉलेट में एक संदिग्ध दुर्भावनापूर्ण हार्डवेयर इम्प्लांट की सूचना दी, जिससे उपयोगकर्ताओं के रिकवरी वाक्यांश संभावित रूप से उजागर हो सकते हैं।
- यह खोज क्रिप्टोबिलिस के माध्यम से वितरित किए गए समझौता किए गए उपकरणों से जुड़े $93 मिलियन के लेजर वॉलेट सुरक्षा घोटाले के बाद हुई है, जिसने ट्रेजर को अपने पुनर्विक्रेता नेटवर्क को काफी कम करने के लिए प्रेरित किया।
- ट्रेज़र ने उन ग्राहकों से आग्रह किया है जिन्होंने मार्च 2026 से क्रिप्टोबिलिस से डिवाइस खरीदे हैं, कि वे अपनी फंड को नए वॉलेट में नई रिकवरी फ़्रेज़ के साथ स्थानांतरित कर दें, जबकि इसकी जांच जारी है।
शुक्रवार की एक घोषणा में, ट्रेज़र ने कहा कि उसकी सुरक्षा टीम को क्रिप्टोबिलिस से खरीदे गए ट्रेज़र सेफ 5 के अंदर एक दुर्भावनापूर्ण हार्डवेयर इम्प्लांट की एक विश्वसनीय रिपोर्ट मिली, जो दक्षिण पूर्व एशिया में एक पूर्व अधिकृत पुनर्विक्रेता था और जिसे लेजर घटना में भी शामिल होने का आरोप था।
प्रभावित डिवाइस अगस्त में इंडोनेशियाई ई-कॉमर्स प्लेटफॉर्म टोकोपेडिया के माध्यम से खरीदा गया था, और ग्राहक ने 28 अक्टूबर को इस खोज की सूचना ट्रेज़र को दी।
ट्रेज़र के अनुसार, इस इम्प्लांट में वॉलेट के मुख्य बोर्ड और स्क्रीन के बीच स्थापित एक अतिरिक्त सर्किट बोर्ड होता है, जिसमें एक सेलुलर मॉड्यूल और एंटीना लगा होता है। कथित तौर पर यह डिवाइस स्क्रीन पर प्रदर्शित जानकारी, जिसमें वॉलेट का रिकवरी फ्रेज भी शामिल है, को कैप्चर करता है और पावर से जुड़ने पर इसे एक मोबाइल नेटवर्क पर प्रसारित कर देता है।
ट्रेज़र ने कहा कि उसने तस्वीरों की समीक्षा की है और ग्राहक का साक्षात्कार लिया है, लेकिन अभी तक डिवाइस की भौतिक जांच नहीं की है। कंपनी प्रयोगशाला सत्यापन की प्रतीक्षा करते हुए इस रिपोर्ट को विश्वसनीय मान रही है।
कंपनी ने कहा कि संदिग्ध समझौते के संबंध में ट्रेज़र ग्राहकों के किसी भी फंड के चोरी होने की सूचना नहीं मिली है।
लेजर की घटना के बाद ट्रेज़र की खोज
यह खोज प्रतिद्वंद्वी हार्डवेयर वॉलेट निर्माता लेजर से जुड़ी एक बड़ी सुरक्षा घटना के बाद हुई है, जिसने 9 अक्टूबर को ग्राहकों के नुकसान की जांच शुरू की थी, जब यह रिपोर्ट सामने आई कि क्रिप्टोबिलिस के माध्यम से वितरित किए गए उपकरणों में शारीरिक रूप से बदलाव किया गया था।
बाद में लेजर ने पुष्टि की कि एक परिष्कृत आपूर्ति श्रृंखला हमले में कुछ डिवाइस समझौता कर लिए गए थे, जिसमें उपयोगकर्ताओं के क्रिप्टोकरेंसी नुकसान का अनुमान 93 मिलियन डॉलर बताया गया।
जैसा कि Bitcoin.com न्यूज़ ने पहले रिपोर्ट किया था, ट्रेज़ोर ने लेजर घोटाले पर प्रतिक्रिया देते हुए 1 जनवरी, 2027 से अपने अधिकृत पुनर्विक्रेता नेटवर्क को नाटकीय रूप से कम करने की योजना की घोषणा की, ताकि अपने उपकरणों के वितरण पर अधिक नियंत्रण हासिल किया जा सके।
उस समय, ट्रेज़ोर ने यह दावा किया था कि उसके अपने ब्रांड वाले उपकरणों के समझौता किए जाने का कोई सबूत नहीं है। हालांकि, कंपनी ने 9 अक्टूबर को क्रिप्टोबिलिस का प्राधिकरण पहले ही रद्द कर दिया था और संभावित रूप से प्रभावित उत्पादों की जांच शुरू कर दी थी।
लेजर ने व्यापक अभियान का श्रेय एक अत्यधिक संगठित आपराधिक समूह को दिया, जिसने कथित तौर पर हमले को अंजाम देने के लिए लाखों डॉलर खर्च किए। निर्माता ने यह भी कहा कि उसने अपनी खुद की इन्वेंट्री से नमूनों का निरीक्षण किया था, लेकिन कोई भी समझौता किए गए यूनिट की पहचान नहीं हो सकी।
ट्रेज़र ने यह स्थापित नहीं किया है कि उसके डिवाइस पर संदिग्ध हमला उन्हीं अपराधियों द्वारा किया गया था जो लेजर समझौतों के लिए जिम्मेदार थे।
कंपनी मार्च 2026 से क्रिप्टोबिलिस से ट्रेज़र डिवाइस खरीदने वाले किसी भी व्यक्ति से आग्रह कर रही है कि वे तुरंत अपनी क्रिप्टोकरेंसी को एक नए वॉलेट में स्थानांतरित कर दें, जिसमें एक नया जनित रिकवरी वाक्यांश हो। केवल संभावित रूप से समझौता किए गए वॉलेट के मौजूदा रिकवरी वाक्यांश को किसी अन्य डिवाइस पर बहाल करने से जोखिम समाप्त नहीं होगा।
जिन ग्राहकों ने अभी तक अपने डिवाइस को इनिशियलाइज़ नहीं किया है, उन्हें उनका उपयोग न करने की सलाह दी जा रही है। ट्रेज़र ने कहा कि प्रभावित खरीदार कंपनी द्वारा सीधे भेजे गए प्रतिस्थापन डिवाइस या एक नए वॉलेट की लागत को कवर करने वाले वाउचर के पात्र हैं।
कंपनी ने जोर देकर कहा कि उसकी यह चेतावनी CryptoBilis के माध्यम से खरीदे गए सभी Trezor मॉडलों पर लागू होती है, हालांकि संदिग्ध इम्प्लांट की सूचना केवल एक Safe 5 डिवाइस में दी गई है।
Trezor ने कहा कि उसे अन्य पुनर्विक्रेताओं से जुड़ी कोई समान रिपोर्ट नहीं मिली है और जांच जारी रहने के साथ ही वह Ledger और सुरक्षा शोधकर्ताओं के साथ समन्वय कर रहा है।
रिपोर्टों के अनुसार लेजर क्रिप्टो वॉलेट के चोरों ने टास्क स्कैमर्स से 4.9 मिलियन डॉलर चुरा लिए, जबकि हार्डवेयर संकट एक नए मोड़ के साथ और गहरा हो गया।
अभी पढ़ें: लेजर चोरों के सामने नई समस्या: अपराधियों से चोरी करना

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAndrew Hayward
एंड्रयू Bitcoin.com News के मैनेजिंग एडिटर हैं।