लेजर हार्डवेयर वॉलेट विवाद के बाद, जिसमें यह संदेह जताया गया कि एक तृतीय-पक्ष खुदरा विक्रेता ने छेड़छाड़ किए गए उपकरण वितरित किए, प्रतिद्वंद्वी हार्डवेयर वॉलेट निर्माता ट्रेज़र ने घोषणा की है कि वह 1 जनवरी 2027 से प्रभावी होकर विशिष्ट पुनर्विक्रेता अनुमतियों को रद्द कर देगा।
$93M लेजर सुरक्षा खतरे के बाद ट्रेज़र ने रीसेलर नेटवर्क में कटौती की
लेखक

शेयर

मुख्य निष्कर्ष
- ट्रेज़ोर 1 जनवरी, 2027 से अपने अधिकृत पुनर्विक्रेता नेटवर्क को कम कर रहा है, और इसका कारण यह है कि वह कम भागीदार चाहता है और इस बात पर अधिक नियंत्रण रखना चाहता है कि उसके हार्डवेयर वॉलेट ग्राहकों तक कैसे पहुँचते हैं।
- यह निर्णय लेजर की 9 अक्टूबर की सुरक्षा घटना के बाद आया है, जिसमें हमलावरों ने कथित तौर पर एक तीसरे पक्ष के पुनर्विक्रेता के माध्यम से बेचे गए उपकरणों में छेड़छाड़ की, जिसके परिणामस्वरूप अनुमानित 93 मिलियन डॉलर का नुकसान हुआ।
- ट्रेज़ोर का कहना है कि इस बात का कोई सबूत नहीं है कि उसके अपने डिवाइसों से छेड़छाड़ की गई है, और उसने रिसेलर को लेकर इस बदलाव को हार्डवेयर वॉलेट की सप्लाई चेन सुरक्षा को लेकर बढ़ती चिंताओं के बीच एक एहतियाती कदम बताया है।
लेजर की सुरक्षा घटना के बाद ट्रेज़र ने अपने वितरण नेटवर्क को सख्त किया
ट्रेज़र के मुख्य वाणिज्यिक अधिकारी डैनी सैंडर्स ने कंपनी के अधिकृत पुनर्विक्रेता कार्यक्रम को कम करने के फैसले का खुलासा किया, और X पर चुनिंदा भागीदारों को वितरित किए गए एक औपचारिक पत्र को साझा किया। इस कदम का उद्देश्य आपूर्ति श्रृंखला की निगरानी को मजबूत करना और यह सुनिश्चित करना है कि निर्माता से ग्राहक तक हर डिवाइस की यात्रा की पूरी तरह से जांच की जा सके।
ट्रेज़र ने पुनर्विक्रेताओं को लिखे पत्र में कहा, "एक अन्य हार्डवेयर वॉलेट ब्रांड पर हाल ही में हुए सप्लाई-चेन हमले ने उस बात की पुष्टि की है जिसे हम हमेशा से जानते थे। एक हार्डवेयर वॉलेट उतना ही सुरक्षित है जितना कि वह रास्ता जिस पर चलकर वह अपने मालिक तक पहुँचता है, और हर ऐसा डिवाइस जो उन हाथों से गुज़रता है जिन्हें हम ठीक से जाँच नहीं सकते, किसी की बचत को जोखिम में डालता है।"
पत्र में आगे कहा गया है:
"इसलिए हमने अपना पुनर्विक्रेता नेटवर्क बहुत छोटा करने का कठिन निर्णय लिया है, इतना छोटा कि हम बचे हुए हर भागीदार की जांच और परख कर सकें।"
$93 मिलियन लेजर घटना हार्डवेयर वॉलेट सुरक्षा पर सवाल खड़ा करती है
ट्रेज़र का यह निर्णय 9 अक्टूबर, 2026 को सामने आई लेजर की सुरक्षा चूक के बाद लिया गया है। रिपोर्टों के अनुसार, हमलावरों ने एक परिष्कृत भौतिक आपूर्ति श्रृंखला समझौता किया, जिसमें कथित तौर पर एक तीसरे पक्ष के पुनर्विक्रेता के माध्यम से वितरित किए गए उपकरणों में छिपे हुए हार्डवेयर इम्प्लांट को सोल्डर किया गया, जिससे अनुमानित नुकसान 93 मिलियन डॉलर तक पहुंच गया।
ट्रेज़र के पत्र में पुष्टि की गई है कि विशिष्ट पुनर्विक्रेता साझेदारियाँ 1 जनवरी, 2027 को आधिकारिक तौर पर समाप्त हो जाएँगी, साथ ही यह भी स्पष्ट किया गया है कि यह निर्णय कंपनी की प्रणालियों या हार्डवेयर उपकरणों में किसी भी तरह की सेंधमारी का संकेत नहीं देता है। कंपनी के पत्र में बताया गया है, "मैं यह बहुत स्पष्ट कर दूं: इसका एक भी सबूत नहीं है कि ट्रेज़र डिवाइसों से समझौता किया गया है। यह एक निवारक कदम है, जो अत्यधिक सावधानी के कारण उठाया गया है।"
सुरक्षा में पिछड़त एक साल
हार्डवेयर वॉलेट फर्मों के लिए यह एक भयानक वर्ष रहा है, और डेटा उल्लंघनों, लेजर फॉल्ट इंजेक्शन प्रकटीकरण, एक फर्मवेयर एंट्रॉपी बग, और अब नवीनतम आपूर्ति श्रृंखला घटना सहित लगभग एक दर्जन घटनाएँ हुई हैं। इसके साथ ही, अगस्त में ट्रेज़र को एक थर्ड-पार्टी पूर्ति प्रदाता से जुड़ी एक डेटा उल्लंघन का सामना करना पड़ा, जिससे दसियों हज़ार ग्राहकों की व्यक्तिगत जानकारी उजागर हो गई।
जब सप्लाई चेन सुरक्षा की बात आती है, तो ट्रेज़र स्वीकार करता है कि अपने वितरण नेटवर्क की अखंडता की रक्षा करना एक निरंतर चुनौती बनी हुई है।
"सप्लाई-चेन सुरक्षा कभी खत्म नहीं होती, इसलिए हम ट्रेज़र के साथ जारी रहने वाले हर पार्टनर के लिए मानक को ऊंचा कर रहे हैं, एक अपडेटेड कानूनी ढांचे और इस बात की गहन जांच के साथ कि डिवाइस कैसे प्राप्त किए जाते हैं, संग्रहीत किए जाते हैं, और संभाले जाते हैं। हम चेन में मौजूद हर किसी से, खुद सहित, अधिक उम्मीद कर रहे हैं," कंपनी के पत्र में कहा गया है।
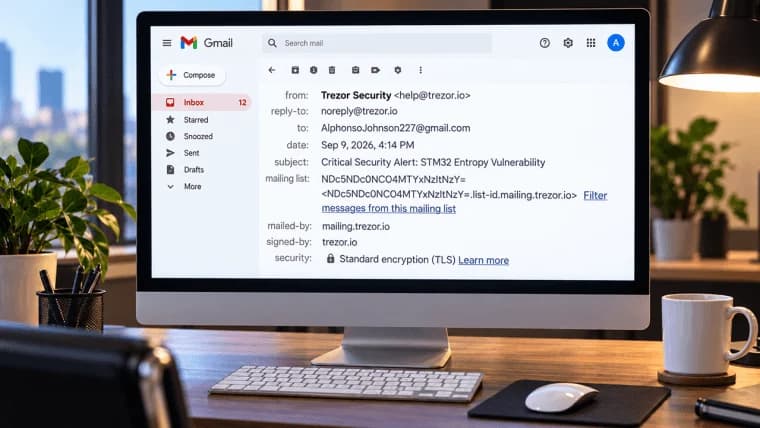
ट्रेज़ोर, बिटबॉक्स और कॉइनट्रैकिंग ने एक साझा ईमेल प्रदाता के उल्लंघन के बाद क्रिप्टो फ़िशिंग हमले होने की चेतावनी दी।
अभी पढ़ें: हैकरों ने क्रिप्टो उपयोगकर्ताओं को निशाना बनाने के लिए ट्रेज़ोर और बिटबॉक्स ईमेल का अपहरण किया।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।