क्रिप्टो कैसीनो Gamdom को 15 मिलियन डॉलर के बिटकॉइन फिरौती की मांग का सामना करना पड़ रहा है, क्योंकि साइबर-ब्लैकमेल समूह Whitearmor ने 15.4 मिलियन खातों से संबंधित रिकॉर्ड चोरी करने का दावा किया है। यह आरोप उस अलग हॉट-वॉलेट हमले के दो सप्ताह से भी कम समय बाद सामने आया, जिसमें जुआ प्लेटफ़ॉर्म को 3 मिलियन डॉलर से अधिक का नुकसान हुआ था। Gamdom कथित डेटाबेस के आकार पर विवाद करता है, जबकि हमलावर संवेदनशील ग्राहक जानकारी उजागर करने की धमकी दे रहे हैं।
हैक के बाद क्रिप्टो कैसीनो गामडम पर 15 मिलियन डॉलर बिटकॉइन फिरौती का दबाव
लेखक

शेयर
मुख्य बातें
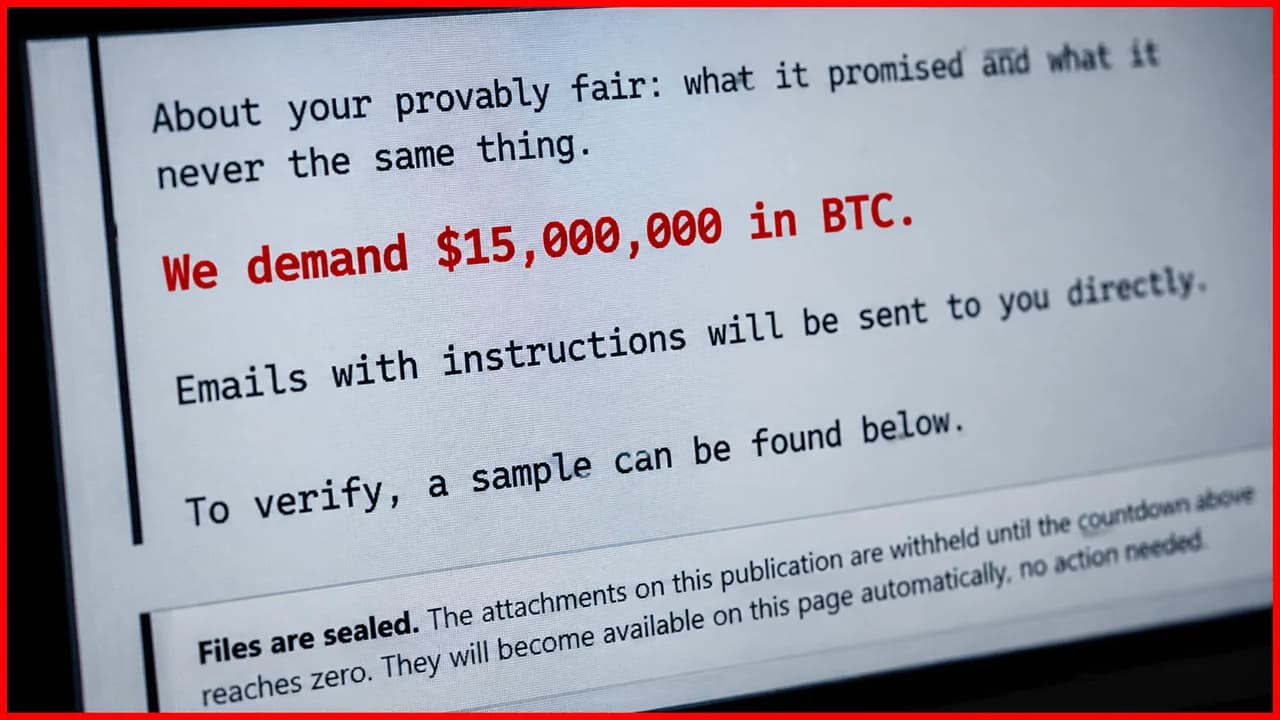
- व्हिटआर्मर का दावा है कि उसके पास 15.4 मिलियन गेमडॉम खाता रिकॉर्ड हैं और वह 15 मिलियन डॉलर बिटकॉइन की मांग कर रहा है।
- गेमडॉम ने पहले 13 अक्टूबर के एक हॉट-वॉलेट हमले में 3 मिलियन डॉलर से अधिक का नुकसान होने की बात स्वीकार की थी।
- गेमडॉम कथित डेटाबेस के आकार पर विवाद करता है, और व्हिटआर्मर का पूरा दावा अभी तक अप्रमाणित है।
हैकिंग सिंडिकेट व्हाइटआर्मर ने गामडॉम वॉलेट हैक के बाद बिटकॉइन में 15 मिलियन डॉलर की मांग की
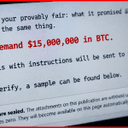
क्रिप्टो कैसीनो Gamdom अभी-अभी करोड़ों डॉलर के वॉलेट उल्लंघन से उबरा ही था, और अब एक और सुरक्षा संकट सामने आ रहा है। कई रिपोर्टों का कहना है कि साइबर-ब्लैकमेल समूह व्हाइटआर्मर का दावा है कि उसके पास 15,420,003 ग्राहक खातों वाला एक डेटाबेस है—और वह इसे निजी रखने के लिए 15 मिलियन डॉलर बिटकॉइन चाहता है।
यह मांग 26 अक्टूबर को सामने आई, Bitcoin.com न्यूज़ द्वारा यह रिपोर्ट किए जाने के दो सप्ताह से भी कम समय बाद कि हैकर्स ने जुआ प्लेटफ़ॉर्म के हॉट वॉलेट से 3 मिलियन डॉलर से अधिक की राशि निकाल ली थी। हालांकि, गामडॉम दावे किए गए डेटाबेस के आकार से इनकार करता है, जिससे कथित खाता रिकॉर्ड के लाखों पर संभावित रूप से एक बहुत बड़ा जोखिम मंडरा रहा है।
15.4 मिलियन खातों के लिए 15 मिलियन डॉलर की मांग
व्हिटियरमोर ने अपनी ब्लैकमेल साइट पर गामडॉम का विवरण प्रकाशित किया, जिसमें प्रति खाते 146 डेटा फ़ील्ड तक पहुंच का दावा किया गया। समूह ने कथित सबूत के तौर पर लगभग 100 रिकॉर्ड वाला एक लगभग 437-किलोबाइट का JSON नमूना पोस्ट किया। कथित तौर पर हमलावरों ने एक पुराने आंतरिक मशीन खाते का फायदा उठाया, जिसके क्रेडेंशियल कभी नहीं बदले गए थे, और उन्होंने इसके बनाए जाने के बहुत बाद तक प्रशासनिक विशेषाधिकार बनाए रखे।
Gambling Lore ने बताया कि Veryso नामक एक हैकर ने 13 अक्टूबर को रिकॉर्ड निकालने का दावा किया, जो Gamdom के वॉलेट उल्लंघन के समय के साथ मेल खाता है। रिपोर्टों के अनुसार, इस आउटलेट ने एक लंबे समय से उपयोगकर्ता के रिकॉर्ड को सत्यापित किया, जिसमें लॉगिन टाइमस्टैम्प, एक आईपी पता और सट्टेबाजी की जानकारी शामिल थी। यह सीमित पुष्टि यह स्थापित नहीं करती कि 15.4 मिलियन खाते समझौता किए गए थे।
गेमडॉम का पिछला 3 मिलियन डॉलर का वॉलेट उल्लंघन
13 अक्टूबर को, गेमडॉम पर उसके परिचालन क्रिप्टोकरेंसी वॉलेट को निशाना बनाकर एक अलग हमला हुआ। उस समय, गेमडॉम के संस्थापक फेलिक्स रोमर ने 3 मिलियन डॉलर से अधिक के नुकसान को स्वीकार किया, जबकि ब्लॉकचेन शोधकर्ता vxdb ने अनुमान लगाया कि कई नेटवर्क से लगभग 4.2 मिलियन डॉलर चोरी हुए हैं। प्लेटफ़ॉर्म ने 16 अक्टूबर को लौटने से पहले अस्थायी रूप से संचालन निलंबित कर दिया, और ग्राहकों को आश्वस्त किया कि उनके बैलेंस सुरक्षित हैं।
रॉमर ने शुरू में बड़े पैमाने पर डेटा निकासी के दावों का खंडन किया, यह सुझाव देते हुए कि हमलावरों के पास केवल कुछ सौ खाते थे। बाद के बयानों में उपयोगकर्ता नाम, ईमेल पते और जुआ गतिविधि के संभावित उजागर होने को स्वीकार किया गया, जबकि यह भी कहा गया कि पहचान सत्यापन दस्तावेज़ अप्रभावित रहे।
एक अप्रमाणित डेटाबेस जिसके महँगे परिणाम हुए
व्हिटियरमोर की मांग, गामडॉम द्वारा स्वीकार किए गए वॉलेट के नुकसान से कई गुना अधिक है। समूह यह भी दावा करता है कि समझौता किए गए खाते संयुक्त रूप से $1 बिलियन से अधिक के लाभ के मूल्य का प्रतिनिधित्व करते हैं, लेकिन उसने अपने गणना का कोई स्पष्टीकरण नहीं दिया है। न तो पूरा डेटाबेस और न ही इसके कथित पैमाने को स्वतंत्र रूप से सत्यापित किया गया है। किसी भी फिरौती के भुगतान की सार्वजनिक रूप से पुष्टि नहीं हुई है।
गेमडॉम के ग्राहकों के लिए, अनसुलझा सवाल चोरी हुई क्रिप्टोकरेंसी से आगे बढ़कर यह है कि क्या उनका जुआ इतिहास और व्यक्तिगत जानकारी अंततः ऑनलाइन प्रसारित हो जाएगी। गेमडॉम का रिपोर्ट किया गया डेटा उल्लंघन और फिरौती की मांग इस साल सॉफ्टवेयर एक्सप्लॉइट्स और डेटा समझौतों की लहर के बीच आई है, जो साइबर हमलों में आर्टिफिशियल इंटेलिजेंस (एआई) के बढ़ते उपयोग से संभावित रूप से तेज हुई है।
यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।