संस्करण 26.06.7 या उससे पहले का कोर लाइटनिंग ऑपरेटर सक्रिय रूप से निशाने पर लिया जा रहा है, बिटकॉइन लाइटनिंग नेटवर्क नोड सॉफ्टवेयर प्रोजेक्ट ने गुरुवार शाम को चेतावनी दी, एक सुरक्षा पैच जारी होने के लगभग 10 दिन बाद। टीम ने यह नहीं बताया है कि हमलावर किन कमजोरियों का फायदा उठा रहे हैं या किसी भी चोरी हुए फंड की सूचना नहीं दी है। संस्करण 26.06.8 कई सुरक्षा समस्याओं को ठीक करता है, जिसमें फंड को जोखिम में डालने वाली एक चैनल-बंद करने की खामी भी शामिल है, और ऑपरेटरों को तुरंत अपग्रेड करने के लिए कहा जा रहा है।
कोर लाइटनिंग ने चेतावनी दी, बिटकॉइन लाइटनिंग नोड्स निशाने पर
लेखक

शेयर

मुख्य बातें
- कोर लाइटनिंग का कहना है कि हमलावर संस्करण 26.06.7 या उससे पहले के नोड्स को निशाना बना रहे हैं।
- संस्करण 26.06.8 22 सितंबर को उन कमजोरियों के समाधान के साथ जारी किया गया था जो फंड के लिए खतरा बन सकती हैं।
- कोर लाइटनिंग द्वारा तत्काल अपग्रेड के लिए कहा जाने पर ऑपरेटरों को कोई पुष्ट हानि नहीं हुई है।
कोर लाइटनिंग ने चेतावनी दी है कि हमलावर अपडेट न किए गए नोड्स को निशाना बना रहे हैं
कोर लाइटनिंग का उन सभी के लिए एक काफी सरल संदेश है जो अभी भी पुराना सॉफ्टवेयर चला रहे हैं: अभी अपग्रेड करें। 1 अक्टूबर को, बिटकॉइन लाइटनिंग नेटवर्क नोड कार्यान्वयन ने चेतावनी दी कि हमलावर 26.06.7 या उससे पहले के संस्करण पर चल रहे नोड्स को निशाना बना रहे हैं, जिससे 22 सितंबर को जारी किया गया पैच एक तत्काल सुरक्षा मामले में बदल गया है।
हमलावर किस चीज़ का फायदा उठा रहे हैं, यह अभी भी गुप्त है। परियोजना ने यह पुष्टि नहीं की है कि कोई हमला सफल हुआ या धन चुराया गया, लेकिन संस्करण 26.06.8 ने डिनायल-ऑफ-सर्विस (denial-of-service) समस्याओं से लेकर चैनल बंद करने की खामी तक की कमजोरियों को ठीक किया है, जो धन को जोखिम में डाल सकती थी।
चेतावनी से पहले पैच आया
एलिमेंट्स प्रोजेक्ट के तहत बनाए जा रहे कोर लाइटनिंग ने, पैच न किए गए नोड्स को निशाना बनाने वाले हमलावरों की रिपोर्ट मिलने के बाद, नोड ऑपरेटरों को "जितनी जल्दी हो सके" नवीनतम रिलीज़ पर जाने के लिए कहा। क्रिप्टो फर्म ब्लॉकस्ट्रीम ने इस चेतावनी को और बढ़ाया और अभी भी पुराने बिल्ड चला रहे ऑपरेटरों से 26.06.8 इंस्टॉल करने का आग्रह किया।
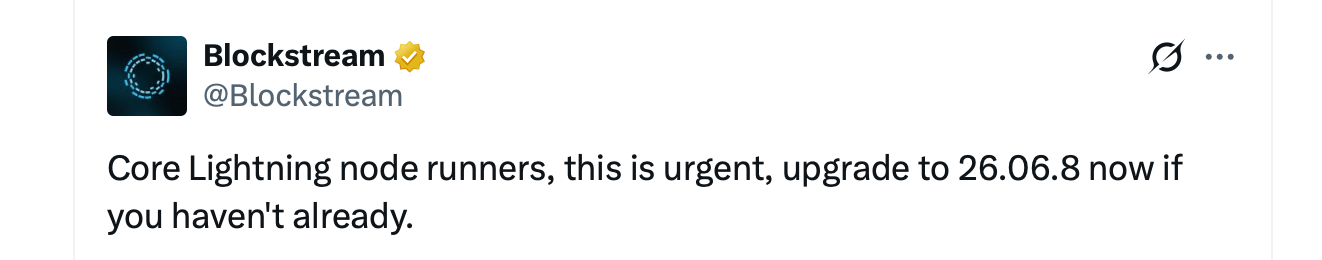
दिलचस्प हिस्सा कैलेंडर है। संस्करण 26.06.8 हमले की चेतावनी से लगभग 10 दिन पहले, 22 सितंबर को आया था, और रखरखाव करने वालों ने पहले ही अपग्रेड करने की पुरजोर सिफारिश कर दी थी। कुछ परीक्षण जानबूझकर रोक दिए गए थे ताकि संभावित हमलावरों के लिए मूल कमजोरियों को रिवर्स-इंजीनियर करना मुश्किल हो जाए, जबकि ऑपरेटरों के पास पैच करने का समय था। तब दबाव बढ़ गया।
रिलीज़ के सार्वजनिक विवरण बग्स के तीन वर्गों की ओर इशारा करते हैं। एक से प्रेषक के नोड को क्रैश किया जा सकता था। दूसरा कोर लाइटनिंग के REST इंटरफ़ेस के माध्यम से मेमोरी खत्म कर सकता था। सबसे खतरनाक चैनल बंद करने से संबंधित है और इसमें पेनल्टी तंत्र के गलत होने पर उपयोगकर्ता को संभावित रूप से धन का नुकसान हो सकता है।
जब चैनल बंद करना गड़बड़ हो जाता है
इसके अलावा, लाइटनिंग नेटवर्क की दंड प्रणाली इस तरह से डिज़ाइन की गई है कि यदि कोई पीयर एक अप्रचलित चैनल स्थिति प्रसारित करके धोखा देता है, तो ईमानदार प्रतिभागी जुर्माने का दावा कर सकता है। 26.06 लाइन में एक दोष कोर लाइटनिंग को कुछ लेनदेन को एक साधारण सहकारी समापन समझने और नीचे छिपी हुई रद्द की गई प्रतिबद्धता को चूकने का कारण बना सकता है।
उस परिदृश्य में, धोखेबाज़ को पकड़ने के लिए बनाया गया सॉफ़्टवेयर ट्रिगर खींचने में विफल हो सकता है, जिससे दूसरे पक्ष के पास वे फंड रह जाते हैं जिन्हें ज़ब्त किया जाना चाहिए था। प्रोजेक्ट ने यह नहीं बताया है कि हमलावर उस विशेष खामी, क्रैश भेद्यता, REST समस्या या किसी अन्य मुद्दे का फायदा उठा रहे हैं, जिसके विवरण आंशिक रूप से छिपे हुए हैं।
यह अंतर मायने रखता है। यह स्वयं बिटकॉइन में कोई भेद्यता नहीं है। यह कोर लाइटनिंग को प्रभावित करता है, जो लाइटनिंग नेटवर्क का एक कार्यान्वयन है, जो बिटकॉइन पर बनाया गया एक स्केलिंग नेटवर्क है। एडवाइजरी में LND, Eclair और LDK का नाम नहीं लिया गया था, जबकि आम वॉलेट उपयोगकर्ता जरूरी नहीं कि कोर लाइटनिंग नोड्स चलाते ही हों। उनका जोखिम उनके वॉलेट के पीछे मौजूद बुनियादी ढांचे पर निर्भर करता है।
एक सुरक्षा चक्र जो अगस्त में शुरू हुआ
गुरुवार की चेतावनी अचानक नहीं आई। 26 अगस्त को, कोर लाइटनिंग ने खुलासा किया कि वह एआई-जनित भेद्यता रिपोर्टों के एक बड़े बैच की जांच कर रहा था। उनमें से कई वैध निकलीं, जिससे एक समन्वित सुधार की आवश्यकता पड़ी।
ऑपरेटरों को बस प्लग न खींचने के लिए कहा गया। इसके बजाय, कोर लाइटनिंग ने –offline के साथ फिर से शुरू करने की सलाह दी, जो पीयर कनेक्शन को तोड़ देता है, जबकि डेमन को ब्लॉकचेन पर नज़र रखने और फ़ोर्स-क्लोज़ पर प्रतिक्रिया करने में सक्षम रखता है। एक पावर-डाउन किया हुआ नोड यह काम नहीं कर सकता। संस्करण 26.06.7 लगभग 28 अगस्त को आया, लेकिन 15 सितंबर को एक और जांच शुरू हुई जिसमें प्रयोगात्मक सुविधाएं शामिल थीं जो फंड को प्रभावित कर सकती थीं। छह दिन बाद 26.06.8 आया। उसके लगभग 10 दिन बाद, सक्रिय लक्ष्यीकरण की रिपोर्टें आईं।
ऑनलाइन मनी पैचिंग को अलग बनाता है
लाइटनिंग नोड्स ड्रॉअर में धूल खाती हुई ठंडी वॉलेट नहीं हैं। उनकी चैनल कुंजियाँ ऑनलाइन रहती हैं क्योंकि नोड्स को वास्तविक समय में भुगतान रूट करना होता है। यह पुराने सॉफ़्टवेयर को सिर्फ़ अपटाइम की सिरदर्दी से कहीं ज़्यादा ख़तरनाक बना देता है। फंड सीधे उस मशीनरी में पड़े हो सकते हैं जिसे हमलावर तोड़ने की कोशिश कर रहा है।
कोई सार्वजनिक हानि का हिसाब-किताब मौजूद नहीं है, और कोर लाइटनिंग ने यह नहीं कहा है कि हमले सफल हुए। फिलहाल, हर वह नोड जो 26.06.7 या उससे पहले का संस्करण चला रहा है, उस समूह में बना हुआ है जिसे प्रोजेक्ट के अनुसार हमलावर निशाना बना रहे हैं। ऑपरेटरों को 26.06.8 या बाद का संस्करण इंस्टॉल करने, हस्ताक्षरों या डॉकर डाइजेस्ट्स को सत्यापित करने, और जब तक वे जोखिमों को नहीं समझ लेते, तब तक प्रयोगात्मक सुविधाओं को अक्षम रखने के लिए कहा जा रहा है।
यह पैच कई दिनों से सार्वजनिक रूप से उपलब्ध है। अब ऐसा लगता है कि कोई उन दरवाज़ों पर खटखटा रहा है जिन्होंने इसे इंस्टॉल नहीं किया है। इस बीच, कई लोग सोच रहे हैं कि एआई-सहायक खोजों से क्रिप्टो उद्योग में और कितने बग पाए जाएँगे।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।