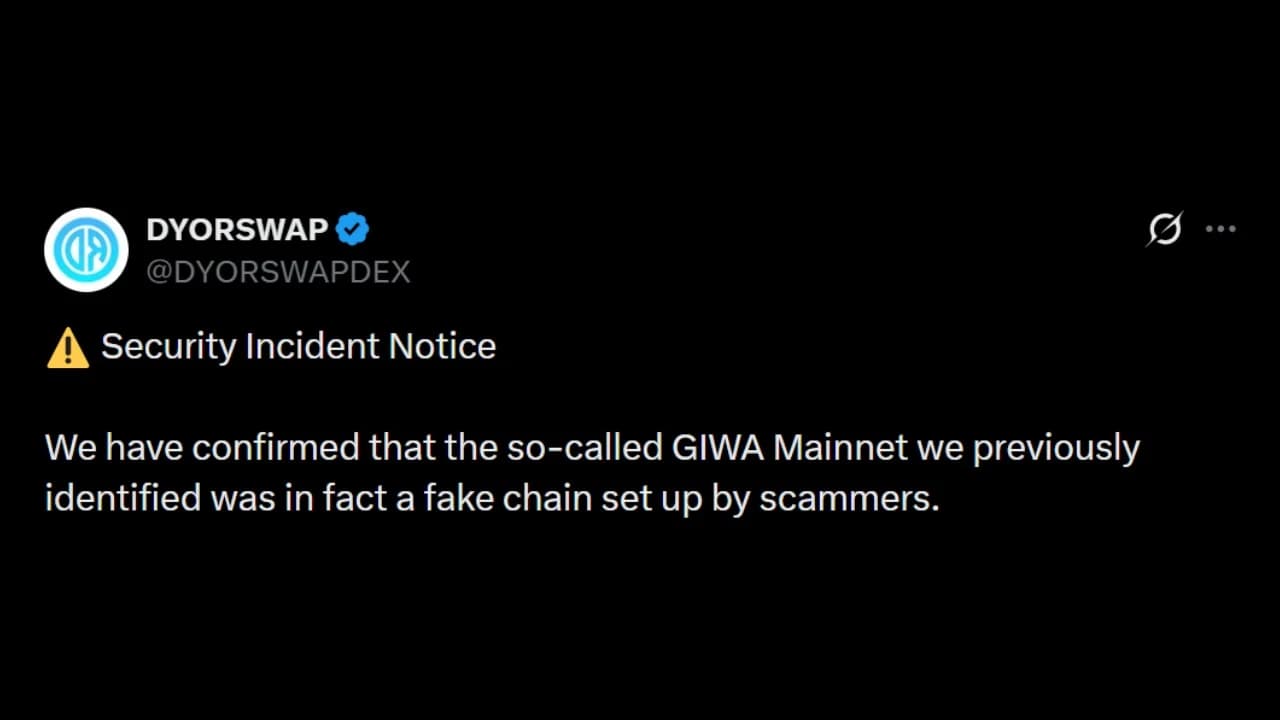
एक अज्ञात खतरे के कर्ताओं के समूह ने Giwa की नकल करते हुए एक नकली L2 चेन लॉन्च किया, जो एक बहु-चेन विकेंद्रीकृत एक्सचेंज DYORSWAP द्वारा पहचाने गए Upbit समर्थित प्रोजेक्ट है। 760 ETH से अधिक राशि जो इस चेन में ब्रिज की गई थी, खो गई, और DYORSWAP ने प्रभावित उपयोगकर्ताओं के लिए मुआवजा प्रक्रिया की घोषणा की।
स्कैमर्स ने क्रिप्टो ट्रेडर्स से $2M चुराने के लिए नकली ETH L2 लॉन्च किया।
लेखक

शेयर
मुख्य बातें
- एक नकली GIWA Ethereum L2 चेन ने फंड ब्रिज करने वाले 1,335 उपयोगकर्ताओं से 766 ETH (2 मिलियन डॉलर से अधिक) निकाल लिए।
- ठगों ने काम करने वाले ब्रिज के साथ एक जटिल नकली चेन तैनात की, जिसने शुरू में DYORSWAP को धोखा दिया।
- DYORSWAP इस घोटाले की जांच कर रहा है और उपयोगकर्ताओं को रिफंड दे रहा है, लेकिन इसे सक्षम करने के लिए उसे आलोचना का सामना करना पड़ रहा है।
नकली गीवा L2 चेन डिप्लॉयमेंट योजना से 760 ETH से अधिक का नुकसान हुआ
एक नकली Ethereum L2 समाधान लॉन्च करने से जुड़ी एक नई परिष्कृत योजना की पहली बार रिपोर्ट की गई है, जिससे उस चेन में अपने फंड ब्रिज करने वाले एक हजार से अधिक उपयोगकर्ता प्रभावित हुए हैं।
इस चेन, जिसने अपनी चेन आईडी संख्या के रूप में 9134 का इस्तेमाल किया, की पहचान DYORSWAP, एक मल्टी-चेन विकेंद्रीकृत एक्सचेंज (DEX) ने, शुरुआत में GIWA के लिए मेननेट के रूप में की, जो एक Upbit-समर्थित प्रोजेक्ट है। इसके चलते शुरुआती अपनाने वालों ने अगले वित्तीय अवसरों का लाभ उठाने के लिए जल्दी से अपने फंड को इस चेन पर ब्रिज कर दिया।
शुरू में, कुछ लोगों ने दावा किया कि इस घोटाले में सिर्फ एक सामान्य ETH एड्रेस को लेकर उसे एक L2 चेन के रूप में पोस्ट किया गया था। फिर भी, अपनी आधिकारिक रिपोर्ट में, DYORSWAP ने जोर देकर कहा कि ऐसा नहीं था, क्योंकि चेन डिप्लॉयमेंट में एक OP स्टैक-शैली का बुनियादी ढांचा, एक ब्रिज और एक बैचर शामिल था, जो अधिक परिष्कार का संकेत देता है।
यह चोरी तब की गई जब 1,335 से अधिक पतों ने कॉन्ट्रैक्ट में फंड ब्रिज किए, और इन उपयोगकर्ताओं से लगभग 766.25 ETH निकाले गए, जिनका इस लेख के लिखे जाने के समय मूल्य 2 मिलियन डॉलर से अधिक था।
फंड निकाले जाने से पहले, DYORSWAP ने नकली चेन में वास्तविक गतिविधि की पहचान की, जिसमें उपयोगकर्ता लेनदेन में वास्तविक समय में खरीदारी, बिक्री और टोकन लॉन्च शामिल थे।
उपयोगकर्ता के फंड निकाले जाने का पता चलने के बाद DYORSWAP ने घोषणा की, "अगली सूचना तक, किसी भी अनौपचारिक GIWA मेननेट RPC, ब्रिज, या कॉन्ट्रैक्ट का उपयोग न करें, और किसी भी संबंधित पते पर फंड न भेजें।"
फिर भी, जैसे ही यह घटना हुई, असली Giwa प्रोजेक्ट ने स्पष्ट किया कि उसने अपना मेननेट गुप्त रूप से लॉन्च नहीं किया था। Giwa ने सोशल मीडिया पर समझाया, "हमारा मेननेट वर्तमान में चल नहीं रहा है। ऐसी कोई भी पोस्ट जो यह दावा करती है कि उनके पास GIWA मेननेट RPC जानकारी है, वह सच नहीं है।"
हालांकि इसने हमले में सीधी जिम्मेदारी से इनकार किया, यह कहते हुए कि फंड नकली चेन से निकाले गए थे, DYORSWAP ने प्रभावित उपयोगकर्ताओं के लिए एक प्रतिपूर्ति प्रक्रिया शुरू की, यह दावा करते हुए कि उसने पहले ही अपने स्वयं के फंड से 200 ETH से अधिक वितरित कर दिए थे।
DYORSWAP ने जोर देकर कहा कि वह हमलावर के पतों की पहचान और पता लगाने के लिए पूरी नकली चेन लेनदेन इतिहास की जांच और पुनर्निर्माण करना जारी रखेगा।
इसके बावजूद, उपयोगकर्ताओं ने DYORSWAP के दृष्टिकोण की आलोचना की, यह तर्क देते हुए कि उनकी भागीदारी के बिना, किसी ने भी चेन लॉन्च या उस पर फंड ब्रिज करने पर ध्यान नहीं दिया होगा, और इसे एक सोशल इंजीनियरिंग घोटाला करार दिया।
नकली गीवा मेननेट लॉन्च योजना विकेंद्रीकृत और केंद्रीकृत दोनों प्लेटफार्मों को लक्षित करने वाली सुरक्षा घटनाओं की एक श्रृंखला के बाद आई है, जो क्रिप्टो धारकों को लगातार सतर्क रख रही हैं।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।