आज जारी Slowmist की जांच के अनुसार, Bitget से लगभग 388 मिलियन डॉलर निकालने वाले हमलावरों ने चोरी से लगभग चार सप्ताह पहले, 31 अगस्त को एक समझौता किए गए सर्वर में कोड चलाया था।
$388M की चोरी से पहले बिटगेट हैकर्स 25 दिनों तक एक्सचेंज के अंदर थे।
लेखक

शेयर
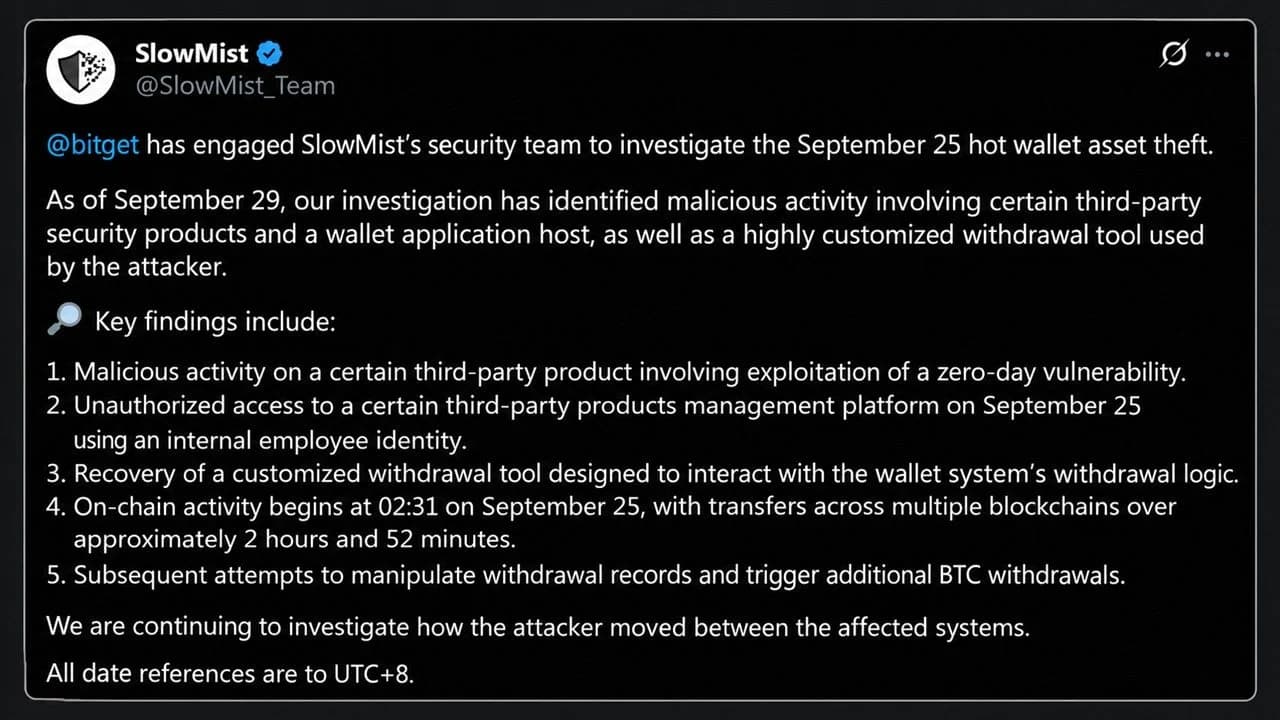
मुख्य निष्कर्ष
- Slowmist ने Bitget-संबंधित सिस्टमों में पहली दुर्भावनापूर्ण गतिविधि का पता 31 अगस्त को लगाया, जो चोरी से 25 दिन पहले की थी।
- एक कर्मचारी की पहचान और एक कस्टम निकासी टूल ने हमलावरों को 2 घंटे और 52 मिनट तक फंड स्थानांतरित करने की अनुमति दी।
- मिस्ट्रैक ने 30 सितंबर को CoW प्रोटोकॉल और चेनफ्लिप के माध्यम से लूट को रूट करने वाली संदिग्ध उत्तर कोरियाई स्क्रिप्ट्स को चिह्नित किया।
दरवाज़ा अगस्त से खुला था
बिटगेट ने अपने हॉट वॉलेट से चोरी की जांच के लिए 25 सितंबर को ब्लॉकचेन सुरक्षा फर्म को शामिल किया, और 29 सितंबर तक के निष्कर्ष, समयरेखा को नया आकार देते हैं। उपलब्ध लॉग्स में सबसे पुरानी दुर्भावनापूर्ण गतिविधि 31 अगस्त की है, जब एक थर्ड-पार्टी सुरक्षा उत्पाद के एक नोड पर एक सेवा, जिसे स्लोमिस्ट "प्रोडक्ट ए" कहता है, पर एक ज़ीरो-डे भेद्यता के माध्यम से हमला किया गया था, जिसका अर्थ है एक सॉफ्टवेयर खामी जिसके बारे में उसके विक्रेता को अभी तक पता नहीं था।
हमलावर ने एक छिपी हुई स्क्रिप्ट चलाया, एक एनवायरनमेंट वैरिएबल पढ़ा जिसमें डेटाबेस पासवर्ड था और डेटाबेस से जुड़ गया। यही छिपी-स्क्रिप्ट गतिविधि 23 और 25 सितंबर को दो और नोड्स पर दिखाई दी, रिपोर्ट में यह जोड़ते हुए:
ये निष्कर्ष दर्शाते हैं कि संपत्तियों को बाहर भेजे जाने से पहले ही प्रभावित सेवा वातावरण पहले से ही समझौता कर लिए गए थे।
यह बिटगेट की अपनी व्याख्या से मेल खाता है कि हमलावरों ने उच्च-स्तरीय आंतरिक क्रेडेंशियल प्राप्त करने के लिए एक तृतीय-पक्ष सुरक्षा उत्पाद का दुरुपयोग किया। स्लोमिस्ट ने जो जोड़ा वह वह हिस्सा था जिसे कोई नहीं जानता था, यानी घुसपैठिए वहां कितनी देर से बैठे थे।
चोरी की रात, मिनट दर मिनट
रिपोर्ट UTC+8 में हर कदम को लॉग करती है। UTC में परिवर्तित करने पर, 24 सितंबर का क्रम इस प्रकार है:
- 16:07 UTC: एक आंतरिक कर्मचारी की पहचान का उपयोग करते हुए, हमलावर ने दूसरे विक्रेता उपकरण, "उत्पाद B" के प्रबंधन प्लेटफ़ॉर्म में प्रवेश किया, और सिस्टम कमांड इंजेक्ट करने के तीन सीधे प्रयास किए।
- 17:49 UTC: एक "अत्यधिक अनुकूलित निकासी उपकरण," जिसे बाद में हमलावर द्वारा हटाई गई फ़ाइलों से पुनः प्राप्त किया गया, ने चोरी को अंजाम देना शुरू कर दिया। इसने जोखिम-नियंत्रण पैरामीटरों में छेड़छाड़ की, निकासी अनुरोध बनाए और स्वयं निकासी प्रक्रिया को सक्रिय किया।
- 18:31 UTC: पहला सत्यापित ऑन-चेन ट्रांसफर आया, 93 TRX, और 11 सेकंड बाद 0.84 ETH भी आया।
- 21:23 UTC: पहली ट्रांसफर के लगभग 2 घंटे और 52 मिनट बाद, आखिरी संकलित ट्रांसफर।
सबसे बड़ी निकासी जल्दी हुई, क्योंकि आर्कहम इंटेलिजेंस ने पाया कि 18 मिनट में ही सात चेनों में 228 मिलियन डॉलर निकाले गए, जिसमें लगभग 153 मिलियन डॉलर मूल्य की XRP सबसे बड़ी एकल निकासी थी। ट्रांसफर शुरू होने के बाद, हमलावर ने वॉलेट डेटाबेस में निकासी रिकॉर्ड को फिर से लिखने की भी कोशिश की। दो जाली BTC निकासी ऑर्डर त्रुटियाँ लौटा रहे थे, और लॉग्स से पता चलता है कि घुसपैठिया ऑर्डर की स्थिति जाँच रहा था और फिर से कोशिश कर रहा था।
कोई निजी कुंजी नहीं ली गई, बल्कि हमलावरों ने आंतरिक अनुमोदन प्रणाली को धोखा दिया ताकि वह वैध दिखने वाले ट्रांसफरों को मंजूरी दे दे।
चेनफ्लिप के माध्यम से साइड डोर
पैसा अभी भी हिल रहा है, Slowmist के संस्थापक कॉस का कहना है कि Mistrack के Trackagent टूल ने संदिग्ध उत्तर कोरियाई हैकरों को CoW प्रोटोकॉल और Chainflip को मिलाकर फंड लॉन्ड्र करने का प्रयास करते हुए पकड़ा है। स्वचालित स्क्रिप्ट्स CoW प्रोटोकॉल, एक विकेंद्रीकृत एक्सचेंज (DEX) एग्रीगेटर पर स्वैप ऑर्डर देती हैं, और प्राप्तकर्ता को एक पूर्व-कॉन्फ़िगर किए गए Chainflip जमा अनुबंध पर सेट करती हैं। एक बार ऑर्डर निपट जाने के बाद, संपत्तियां सीधे एक क्रॉस-चेन स्वैप में चली जाती हैं और दूसरी तरफ बिटकॉइन के रूप में निकलती हैं।
हालांकि, विडंबना को नज़रअंदाज़ करना मुश्किल है क्योंकि ठीक एक दिन पहले, चेनफ्लिप ब्रोकरों ने उन्हीं हमलावरों से एक सीधे जमा को अस्वीकार कर दिया था और फंड को उनके मूल मार्ग पर वापस भेज दिया था। कोस ने चेतावनी दी कि चेनफ्लिप के मनी लॉन्ड्रिंग रोधी (एएमएल) और नो-योर-ट्रांजैक्शन (केवाईटी) जांच हैकर्स से पीछे रह गई हैं, जिनका सिस्टम फंड्स को ब्रिजों में विभाजित करता है, बिटकॉइन में स्वैप करता है, उसे मिक्स करता है और जैसे ही एक रास्ता बंद होता है, पिवोट कर लेता है।
अन्य दरवाज़े भी बंद कर दिए गए हैं। नियर इंटेंट्स ने 50 मिलियन डॉलर की लॉन्ड्रिंग की अधिकांश कोशिश को रोक दिया, जिसमें $166,000 को पार करने दिया गया और $503,000 को फ्रीज कर दिया गया। पहले के प्रवाह Thorchain, Uniswap, 1inch Fusion और Stargate से होकर गुज़रते थे, जिसने इस बात पर एक पुरानी Thorchain बहस को फिर से खोल दिया कि क्या तटस्थ प्रोटोकॉल को चोरी हुए पैसे की निगरानी करनी चाहिए।
बिटगेट उपयोगकर्ताओं को अभी भी क्या जानना चाहिए
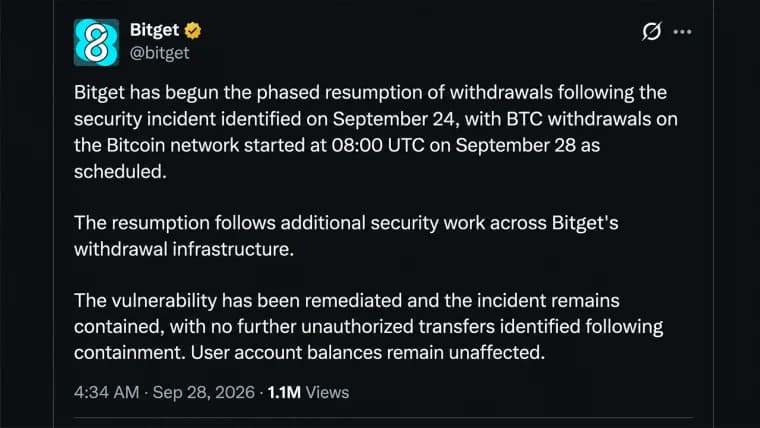
बिटगेट का कहना है कि उसका यूजर प्रोटेक्शन फंड, जिसमें 464 मिलियन डॉलर से अधिक की राशि है, इस नुकसान की भरपाई करता है। निकासी चरणों में वापस आ रही है, जिसमें पहले बिटकॉइन, उसके बाद ईथर, USDT और फिर अन्य सभी संपत्तियां शामिल हैं।
बड़ा सवाल बिटगेट के बाहर है और स्लोमिस्ट ने "प्रोडक्ट ए" और "प्रोडक्ट बी" के पीछे के विक्रेताओं के नाम नहीं बताए, और उसका कहना है कि वह अभी भी यह पता लगा रही है कि हमलावर प्रणालियों के बीच कैसे घूमा। फॉर्च्यून के अनुसार, उत्तर कोरिया से जुड़े समूहों ने 2025 में रिकॉर्ड 2 अरब डॉलर चुराए, इसलिए समान सुरक्षा स्टैक चलाने वाले किसी भी एक्सचेंज के पास अब अपने लॉग्स को अगस्त के अंत से खंगालने का कारण है।

यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।