Google के नए क्वांटम कंप्यूटिंग चिप, Willow के अनावरण ने बिटकॉइन की क्रिप्टोग्राफी के लिए खतरे को लेकर चर्चा फिर से शुरू कर दी है। 12 दिसंबर को, एक जीवंत X Spaces प्रसारण में BTC के प्रशंसक इस खतरे की वास्तविकता पर बहस कर रहे थे। कुछ प्रतिभागियों ने सुझाव दिया कि 2030 से पहले, हम 1 मिलियन क्यूबिट मशीनें देख सकते हैं जो आज की क्रिप्टोग्राफी और अल्गोरिदम को खोल सकती हैं।
Google का विलो क्वांटम पैनिक की चिंगारी: क्या बिटकॉइन का भविष्य खतरे में है?

यह लेख एक वर्ष से अधिक पहले प्रकाशित हुआ था। कुछ जानकारी अब वर्तमान नहीं हो सकती।
लेखक

शेयर
क्या बिटकॉइन क्वांटम क्रांति से बच सकता है? कुछ मानते हैं कि घड़ी टिक रही है
इस सप्ताह की शुरुआत में, “द बिग बिटकॉइन बुक” के पीछे के लेखक, बेन सिग्मन और फ्रेड क्रूगर ने क्वांटम कंप्यूटिंग और बिटकॉइन की क्रिप्टोग्राफी पर इसके संभावित प्रभाव पर गहन चर्चा की। Ian Smith भी quantumevm.com से इस बातचीत में शामिल हुए, अपने विशेषज्ञता साझा करते हुए। पैनल ने क्वांटम कंप्यूटर के एलिप्टिक कर्व क्रिप्टोग्राफी (ECC), RSA, या बिटकॉइन के SHA256 हैश फंक्शन्स को क्रेक करने की सैद्धांतिक संभावना पर विचार किया, जिससे ब्लॉकचेन सुरक्षा के भविष्य के बारे में विचारशील सवाल उठे।
चर्चा बिटकॉइन के तकनीकी पक्ष में गई, इसके विभिन्न एड्रेस शैलियों को जांचते हुए, जैसे कि Pay-to-Public-Key (P2PK), और कैसे एक क्वांटम कंप्यूटर शोर या ग्रोवर अल्गोरिदम के साथ एलिप्टिक कर्व क्रिप्टोग्राफी (ECC) या SHA256 को क्रेक कर सकता है। कुछ लोगों ने अनुमान लगाया कि ये शक्तिशाली क्यूबिट वाली मशीनें जल्द से जल्द 2027 या 2030 से पहले दिखाई दे सकती हैं। सिग्मन, क्रूगर, और स्मिथ सभी सहमत नजर आए, यह सुझाव देते हुए कि खतरे जल्द ही बड़ा हो सकते हैं। बिटकॉइन एड्रेस के संबंध में, उन्होंने कहा कि कुछ प्रकार स्वाभाविक रूप से अन्य की तुलना में अधिक जोखिम में हैं।
बिटकॉइन में एड्रेस के विभिन्न प्रकार हैं, जैसे P2PK (Pay-to-Public-Key), P2PKH (Pay-to-Public-Key-Hash), P2SH (Pay-to-Script-Hash), P2WPKH (Pay-to-Witness-Public-Key-Hash), P2WSH (Pay-to-Witness-Script-Hash), और नए Taproot (P2TR – Pay-to-Taproot)। “बिटकॉइन क्वांटम अटैक्स के बारे में क्या कर सकता है?” नामक X Spaces इवेंट में, वक्ताओं ने ध्यान दिलाया कि पुराने एड्रेस, विशेष रूप से P2PK फॉर्मेट वाले, क्वांटम शरारतों से अधिक जोखिम में हैं क्योंकि वे सार्वजनिक चाबियों को सबके लिए खुला छोड़ देते हैं।
शोर का अल्गोरिदम क्वांटम कंप्यूटर को किसी सार्वजनिक कुंजी से एक निजी कुंजी को रिवर्स-इंजीनियर करने में सक्षम बना सकता है, जिससे P2PK एड्रेस जोखिम में आ जाते हैं। आधुनिक स्वरूपों के विपरीत, P2PK में अधिक सुरक्षा प्रदान करने के लिए अतिरिक्त हैशिंग लेयर नहीं होती है। यद्यपि आज का क्वांटम कंप्यूटिंग इस कमजोरी का शोषण करने के लिए पर्याप्त उन्नत नहीं है, भविष्य के विकास पुराने स्वरूपों के लिए समस्याएं पैदा कर सकते हैं। अधिक आधुनिक एड्रेस जैसे P2PKH, P2SH, और P2WSH अतिरिक्त हैशिंग लेयर से लाभान्वित होते हैं, इन खतरों के खिलाफ उनकी सुरक्षा को बढ़ाते हैं। बाद में उस दिन, क्रूगर ने अपने अनुयायियों के साथ चर्चा के मुख्य अंश साझा करने के लिए X का सहारा लिया।
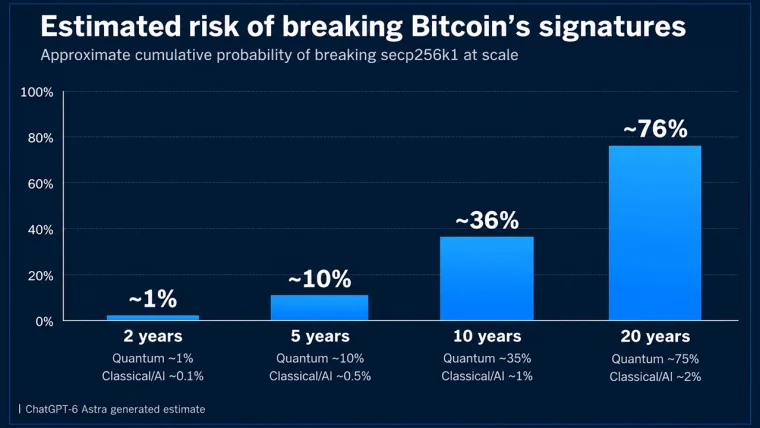
“बेन सिग्मन के साथ क्वांटम जोखिम में 2 घंटे बिताए। यह वास्तविक है। इस स्पेस को देखिए और BenSig’s X का पालन करें,” क्रूगर ने जोर दिया। “2030 से पहले 1 मिलियन [क्यूबिट] कंप्यूटर होंगे। यह संभव है कि [ECDSA] 10-20 वर्षों में टूट जाएगा। समाधान हैं – लेकिन वे बिटकॉइन के फोर्किंग और अनस्पेंट क्वांटम-रेसिस्टेंट एड्रेस में सिक्कों को स्थानांतरित करने को शामिल करते हैं। पक्ष लाभ: हम या तो सातोशी एड्रेस को साफ कर सकते हैं या अप्रचलित बना सकते हैं।”
हर कोई विश्वास नहीं कर रहा था, कई ने यह विचार खारिज कर दिया कि खतरा आसन्न है। फोर्ब्स के योगदानकर्ता एंसल लिंडनर ने कहा, “नहीं। IBM ने अपनी रोड मैप को कई और वर्षों के लिए 1000 क्यूबिट पर बने रहने के लिए बदल दिया है ताकि त्रुटि सुधार पर काम कर सके। गूगल के दावे कार्यप्रणाली के संदर्भ में संदिग्ध हैं। आज ही इस पर लिखा,” लिंडनर ने अपने हाल के लेख का लिंक साझा करके अपनी बात दोहराई। Hashcash के आविष्कारक और Blockstream के CEO, एडम बैक ने क्रूगर की पोस्ट के जवाब में संदेह के साथ बातचीत में शामिल हुए। “‘2030 से पहले 1 मिलियन [क्यूबिट] कंप्यूटर होंगे’ मुझे इस पर बहुत संदेह है,” बैक ने कहा।
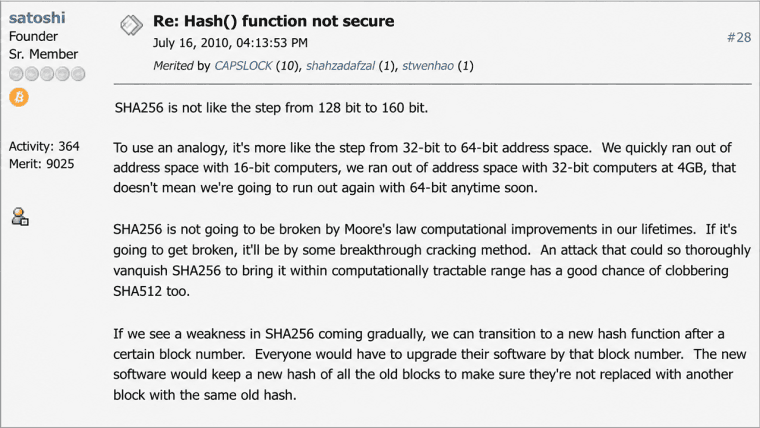
सातोशी: ‘अगर हैश ब्रेकडाउन धीरे-धीरे हुआ, तो हम एक नए हैश में क्रमबद्ध तरीके से स्थानांतरित हो सकते थे’
हम Satoshi Nakamoto की इस मुद्दे पर विचार कर सकते हैं, जिसे उन्होंने 2010 के Bitcointalk चर्चा में साझा किया था जिसका शीर्षक था “SHA-256 टकरावों से निपटना“। बातचीत में, किसी ने एक सीधा सवाल पूछा: “मेरे गणितज्ञ मित्र ने बताया कि बहुत कम या कोई भी हैश प्रोटोकॉल ऐसा नहीं होता है जो 10 वर्ष या उससे अधिक समय तक जीवित रहता है। अगर SHA256 कल ही क्रैक हो जाए तो बिटकॉइन का समाधान क्या होगा?” Nakamoto ने बिना हिचकिचाए उत्तर दिया।
“SHA-256 बहुत मजबूत है,” बिटकॉइन के आविष्कारक ने उस समय कहा। “यह MD5 से SHA1 की ओर सामान्य कदम जैसा नहीं है। यह कई दशकों तक टिक सकता है जब तक कि कोई जबरदस्त ब्रेकथ्रू हमला न हो। यदि SHA-256 पूरी तरह से टूट गया, तो मुझे लगता है कि हम इस बात पर सहमति प्राप्त कर सकते हैं कि ईमानदार ब्लॉक चेन क्या था परेशानी शुरू होने से पहले, उसे लॉक कर दें और वहां से एक नए हैश फंक्शन के साथ जारी रखें।”
Nakamoto ने आगे कहा:
अगर हैश ब्रेकडाउन धीरे-धीरे हुआ, तो हम एक नए हैश में क्रमबद्ध तरीके से स्थानांतरित हो सकते थे। सॉफ्टवेयर को किसी निश्चित ब्लॉक संख्या के बाद नया हैश उपयोग करना शुरू करने के लिए प्रोग्राम किया जाएगा। हर किसी को उस समय तक अपग्रेड करना होगा। सॉफ्टवेयर यह सुनिश्चित करने के लिए सभी पुराने ब्लॉकों के नए हैश को बचा सकता है कि पुराने हैश के साथ एक ही अलग ब्लॉक का उपयोग नहीं किया जा सके।
उस समय, बिटकॉइनटॉक क्रू उपयोगकर्ता खातों के साथ हैश टकराव के असंभावित परिदृश्य पर विचार कर रहे थे, जबकि अन्य संभावित भविष्य के उन्नयनों पर विचार कर रहे थे, जैसे SHA-3 मानक की ओर जाना। किसी ने स्क्रैच से एक नया प्रोटोकॉल बनाने की सिरदर्दी की ओर इशारा किया, लेकिन कुछ उत्साही लोगों ने एक सुंदर संक्रमण योजना का समर्थन किया जो नए ब्लॉकों में नए नियमों के लिए मंच सेट कर सकती थी, बिना सातोशी के अगले वर्ष की बातचीत को उत्तेजित करते हुए।
‘शैडो ऑफ हार्बिंजर’ और गैंग ने क्वांटम कंप्यूटिंग से दूर के खतरों को स्वीकार किया, फिर भी वे सक्रिय कदम उठाने के पक्ष में थे। इस पुरानी-school बातचीत ने उस समय बिटकॉइन के निरंतर डिज़ाइन और टेक कर्वबॉल्स के खिलाफ विकसित होने के लिए समुदाय की तत्परता को दिखाया, जो नए युग के क्रिप्टो खतरों के खिलाफ प्रोटोकॉल को मजबूत बनाए रखता था। एक दशक से अधिक समय के बाद, कई लोग सोच रहे हैं: BTC को क्वांटम अटैक्स से बचाने के लिए अब कदम उठाए जाने चाहिए।
पालीहापित्या ने एक ‘2-5 वर्ष का शॉट-क्लॉक’ बताया
सिग्मन, क्रूगर, और स्मिथ के साथ X Spaces इवेंट के दौरान, सातोशी नाकामोतो के पुराने लेगसी एड्रेस की संभावित हमलों की ओर संवेदना एक मुख्य चिंता थी। नाकामोतो के अनस्पेंट BTC स्टैश के 750,000 और 1.2 मिलियन सिक्कों के बीच होने का विश्वास है। यदि इस खजाने को गलत लोग एक्सेस कर लेते हैं, तो बिटकॉइन समुदाय पर इसका प्रभाव विनाशकारी होगा। चर्चा ने वेंचर कैपिटालिस्ट और उद्यमी चमथ पालीहापित्या का ध्यान भी खींचा, जिसने प्रसारित किया कि क्वांटम कंप्यूटर बिटकॉइन के एन्क्रिप्शन को तोड़ने की शक्ति 2-5 वर्षों में प्राप्त कर सकते हैं।
पालीहापित्या ने कहा कि उन्होंने Google के नए प्रगति वाला क्वांटम कंप्यूटिंग चिप Willow के संबंध में सुंदर पिचाई की X पोस्ट देखी थी। “मैंने इसे अपने फीड में देखा, मेरी अगली मीटिंग में देरी हो गई क्योंकि मुझे पता लगाना था कि बिटकॉइन के लिए हम कौनसे एन्क्रिप्शन मानकों को कितना जल्दी तोड़ सकते हैं,” पालीहापित्या ने कहा। “यहाँ जवाब है, क्योंकि मैं इस विचार से इतना परेशान था, अगर आप Willow को एक चिप में एक स्थिर तार्किक क्यूबिट के बराबर मानें, हमें RSA-2048 को तोड़ने के लिए लगभग 4,000 की जरूरत है और SHA256 को तोड़ने के लिए लगभग 8,000 की जो बिटकॉइन के एन्क्रिप्शन ढांचे का आधार है।”

पालीहापित्या ने इस समय-सीमा को “2-5 वर्ष का शॉट-क्लॉक” बताया, जबकि यह स्वीकार करते हुए कि क्वांटम कंप्यूटिंग अभी भी महत्वपूर्ण चुनौतियों का सामना कर रहा है जिन्हें हल करने की आवश्यकता है। सवाल यह है: क्या डेवलपर्स एक प्रतीक्षा खेल खेल रहे हैं, तकनीक बेहतर होने तक क्वांटम प्रतिरोध बनाने के लिए रुके हुए हैं, या वे हमले के बाद चीजों को ठीक करने के लिए दौड़ेंगे? बड़ी बहस यह है कि क्या बिटकॉइन क्वांटम कंप्यूटिंग में प्रगति के खिलाफ खड़ा रह सकता है, तकनीकी चमत्कार और कोड सुरक्षा की कला के बीच हमेशा-बदलते नृत्य को उजागर कर रहा है।
जबकि कुछ लोग 2030 तक क्वांटम छलांग की भविष्यवाणी कर रहे हैं, अन्य लोग इस तरह की तीव्र छलांग देखने की संभावना पर संदेह कर रहे हैं। एक बात सच है: बिटकॉइन का भविष्य क्वांटम-प्रतिरोधी प्रोटोकॉल की ओर बढ़ने पर निर्भर हो सकता है। यदि यह बदलाव आवश्यक हो जाता है, तो यह ब्लॉकचेन गवर्नेंस और सुरक्षा को हिला सकता है, समुदाय को नए विचारों की कीमत को विश्वसनीयता और विकेंद्रीकरण के साथ बनाए रखने के लिए मजबूर कर सकता है।
Google के Willow चिप से जुड़ी उत्तेजना के साथ, बातचीत ब्लॉकचेन सुरक्षा के मामले में सतर्क रहने के महत्व की ओर मुड़ती है। Satoshi Nakamoto की संभावित क्रिप्टो खतरों के लिए बिटकॉइन को समायोजित करने की प्रारंभिक बुद्धिमानी अभी भी सच्ची है, प्रोटोकॉल की अंतर्निर्मित अनुकूलनशीलता को दिखाती है। लेकिन, पुराने स्कूल के बिटकॉइन एड्रेस और अप्रयुक्त फंड्स के खतरों से डिजिटल धन की सुरक्षा के बारे में बड़े मुद्दे उठते हैं।
चाहे क्वांटम कंप्यूटिंग इस दशक में कोई वास्तविक डर बन जाए या नहीं, इसकी तैयारी करना बिटकॉइन की विकेंद्रीकृत वित्त के रूप में अटल नींव की भूमिका को पुख्ता कर सकता है। क्रूगर के X थ्रेड में बैक के X बयान का पालन करते हुए, Hashcash के निर्माता ने Autism Capital नामक एक X अकाउंट को एक समान उत्तर के साथ जवाब दिया था, जिन्होंने पालीहापित्या का वीडियो साझा किया था। “आप कई 105 क्यूबिट चिप्स को वायरिंग करके एंटैंगल्ड क्यूबिट्स नहीं बढ़ा सकते,” बैक ने उत्तर दिया। “हम इस दशक में 1 मिलियन क्यूबिट कंप्यूटर से दूर या शायद अगले दशक में दूर भी नहीं हैं।”
यह लेख AI का उपयोग करके अंग्रेज़ी से अनुवादित किया गया था। मूल अंग्रेज़ी संस्करण आधिकारिक स्रोत है; स्वचालित अनुवादों में अशुद्धियाँ हो सकती हैं, विशेष रूप से कानूनी और नियामक शब्दावली में।
लेखक के बारे में
लेखकAlan Inman
DISCLAIMER: This AI-assisted translation provided by Bitcoin.com is for informational purposes only and may not be accurate or reliable.