LNbits, le portefeuille et la plateforme de paiement open source du Lightning Network, a émis un avertissement de mise hors service d’urgence le dimanche 8 novembre 2026, à la suite de plusieurs signalements de failles de sécurité. Les opérateurs ont reçu l’ordre de mettre immédiatement leurs serveurs hors ligne tandis que les développeurs préparaient des correctifs critiques pour contrer les attaques en cours.
Alerte Lightning Network : serveurs LNbits hors ligne
ÉCRIT PAR

PARTAGER
Points clés
- LNbits a exhorté tous les opérateurs de serveurs à procéder à une mise hors ligne immédiate à la suite d’une vague d’attaques signalées le 8 novembre.
- Un opérateur de Bittipbot a signalé avoir perdu 2 285 545 satoshis après que des pirates ont créé des comptes non autorisés.
- Les développeurs prévoient de publier des correctifs de sécurité dans un délai de 24 à 48 heures, tandis que le service hébergé par LNbits reste suspendu.
LNbits tire la sonnette d’alarme alors que les attaques contre le Lightning Network se multiplient
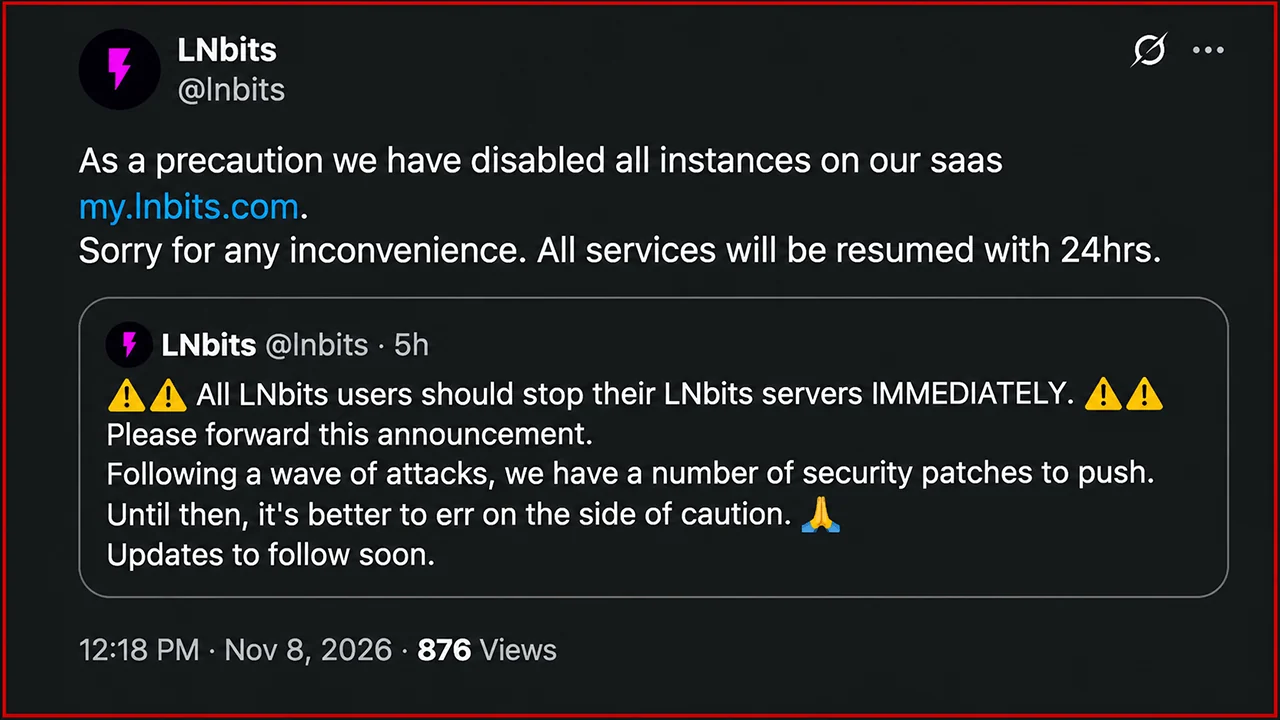
L'alerte de sécurité a été lancée vers 13 h 56 UTC le 8 novembre, lorsque LNbits a publié une annonce d'une urgence inhabituelle via son compte X officiel. Plutôt que de conseiller aux opérateurs d'installer une mise à jour à leur convenance, les développeurs ont appelé à l'arrêt immédiat de toutes les instances en cours d'exécution. Le compte X de LNbits a déclaré :
« Tous les utilisateurs de LNbits doivent arrêter IMMÉDIATEMENT leurs serveurs LNbits. Veuillez relayer cette annonce. Suite à une vague d’attaques, nous avons plusieurs correctifs de sécurité à déployer. D’ici là, mieux vaut pécher par excès de prudence. Des mises à jour suivront prochainement. »
Ben Arc, contributeur principal, a réitéré cette consigne, expliquant que les développeurs s’attendaient à ce que les correctifs soient disponibles d’ici 24 à 48 heures. Il a également encouragé les membres de la communauté à diffuser cet avertissement à toute personne exploitant une infrastructure LNbits.
Le problème était apparu plus tôt. Vers 12 h 33 UTC, LNbits avait conseillé aux opérateurs utilisant son extension Paywall de désactiver immédiatement cette fonctionnalité pendant que les développeurs enquêtaient sur une vulnérabilité potentielle. L’avertissement de mise hors service à l’échelle du système qui a suivi suggérait que les problèmes de sécurité s’étendaient au-delà d’une simple extension.
LNbits a également suspendu les instances fonctionnant via son service hébergé, my.lnbits.com, les développeurs indiquant que les opérations pourraient reprendre dans les 24 heures une fois les correctifs nécessaires mis en œuvre.
Des pirates vident des fonds Lightning tandis que l’opérateur promet un remboursement
Un incident documenté a concerné l’opérateur néerlandais Kevin Ravensberg, dont l’instance LNbits prend en charge Bittipbot, un service de pourboires basé sur Telegram.
Selon M. Ravensberg, des pirates ont créé de nouveaux comptes et ont retiré 2 285 545 satoshis entre 9 h 22 et 14 h (UTC) le 8 novembre. Le montant volé équivaut à environ 0,02285545 BTC. M. Ravensberg s’est engagé à rembourser personnellement les utilisateurs de Bittipbot concernés, bien que l’accès aux fonds reste restreint jusqu’à ce que les développeurs corrigent les vulnérabilités. Cette série d’événements soulève des questions dérangeantes concernant les mécanismes de gestion des comptes et d’autorisation de LNbits. Cependant, les enquêteurs n’ont pas encore identifié publiquement l’exploit précis à l’origine de ces retraits non autorisés.
LNbits fonctionne comme un système de paiement modulaire connecté à des sources de financement Lightning, notamment LND et Core Lightning. Son architecture prend en charge des portefeuilles distincts, des interfaces de programmation d’applications, des terminaux de paiement, des services de pourboires et de nombreuses extensions optionnelles. Cette flexibilité introduit également des composants logiciels supplémentaires nécessitant une surveillance en matière de sécurité, en particulier lorsque les installations sont accessibles via l’Internet public.
Les problèmes de sécurité du Lightning Network s’étendent au-delà de LNbits
Cette situation d’urgence fait suite à une année difficile pour l’infrastructure du Lightning Network, les développeurs ayant dû faire face à des vulnérabilités dans plusieurs implémentations de premier plan, notamment Core Lightning, le Lightning Development Kit (LDK) et Eclair. En août, les responsables de Core Lightning ont dû faire face à de nombreux rapports de vulnérabilités générés par l’IA, dont plusieurs ont mis en évidence de réels problèmes de sécurité. Les développeurs ont recommandé des mesures de précaution d’urgence pendant la préparation des correctifs, et environ 22 % des nœuds Core Lightning se seraient déconnectés pendant cette perturbation. Les mois de septembre et octobre ont vu la publication de mises à jour de sécurité supplémentaires visant à remédier aux attaques par déni de service, aux failles de fermeture de canaux, aux problèmes de signature des transactions et aux pertes potentielles de fonds.
Les développeurs du LDK ont corrigé une vulnérabilité de reconnexion particulièrement préoccupante qui pouvait amener les nœuds affectés à signer des transactions d’engagement contradictoires. Core Lightning, de son côté, a publié des mises à jour successives corrigeant des problèmes d’épuisement de la mémoire, des failles dans la gestion des canaux et d’autres défauts de sécurité.
LNbits avait déjà fait l’objet d’un examen de sécurité plus tôt en 2026. Une analyse externe menée par V12 avait identifié un contournement du cache d’authentification et une faille dans l’intégration de PayPal, tous deux corrigés, selon les informations disponibles, dans la version 1.6.0. Il n’existe actuellement aucun lien établi entre ces failles précédemment corrigées et les attaques de dimanche.
Les opérateurs Lightning peuvent-ils reprendre leurs services en toute sécurité ?
Pour l’instant, les opérateurs de LNbits doivent suivre une consigne claire : maintenir l’infrastructure affectée hors ligne jusqu’à ce que les développeurs publient et vérifient les correctifs de sécurité nécessaires. La priorité immédiate du projet est d’empêcher de nouveaux retraits non autorisés, d’identifier les composants compromis et de rétablir les services sans exposer de fonds supplémentaires.
La préoccupation générale dépasse le cadre d’une seule plateforme de portefeuille. Les applications Lightning combinent souvent une infrastructure de paiement, des systèmes d’authentification et des extensions tierces, ce qui signifie que des failles en dehors du protocole de paiement sous-jacent peuvent toujours exposer les utilisateurs à des pertes financières. L’urgence de dimanche illustre une distinction persistante en matière de sécurité des cryptomonnaies : un réseau de paiement fonctionnel ne garantit pas la sécurité de toutes les applications qui s’appuient sur lui. Pour LNbits, rétablir le service pourrait s’avérer plus facile que de déterminer précisément comment les attaquants ont contourné ses défenses. De plus, selon les statistiques de newhedge.io, depuis fin juillet, le Lightning Network a perdu plus de 1 100 BTC en capacité, retombant à des niveaux qui n’avaient plus été enregistrés depuis mi-2022.
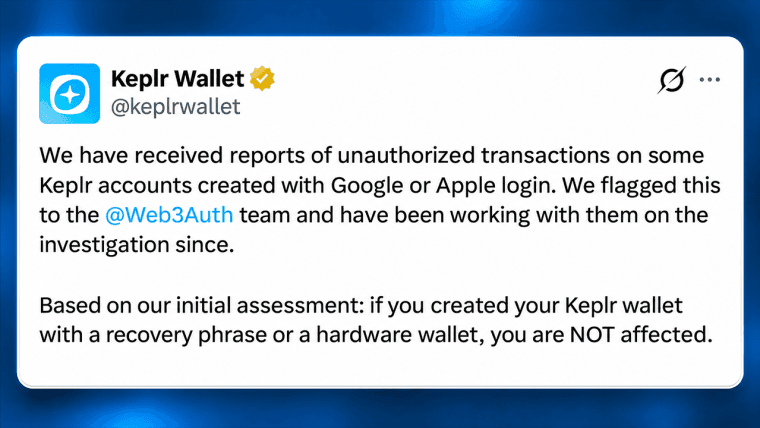
Keplr suspend les connexions via Google et Apple après qu'une faille de sécurité de Web3Auth a entraîné des transferts d'un montant de 6 millions de dollars et des récupérations d'urgence de portefeuilles.
Lire: Faille de Keplr : 6 millions de dollars transférés sur Cosmos

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.