Un site web invite pratiquement les pirates informatiques à voler 2 000 dollars en bitcoins, mais personne n'est encore venu réclamer la récompense. Aujourd'hui, une analyse indépendante suggère que ce défi, supposé vulnérable, pourrait en réalité être impossible à résoudre, ce qui soulève une question délicate : le jeu serait-il truqué ?
Un site défie les pirates de voler des bitcoins, le compte à rebours tourne
ÉCRIT PAR

PARTAGER
Points clés
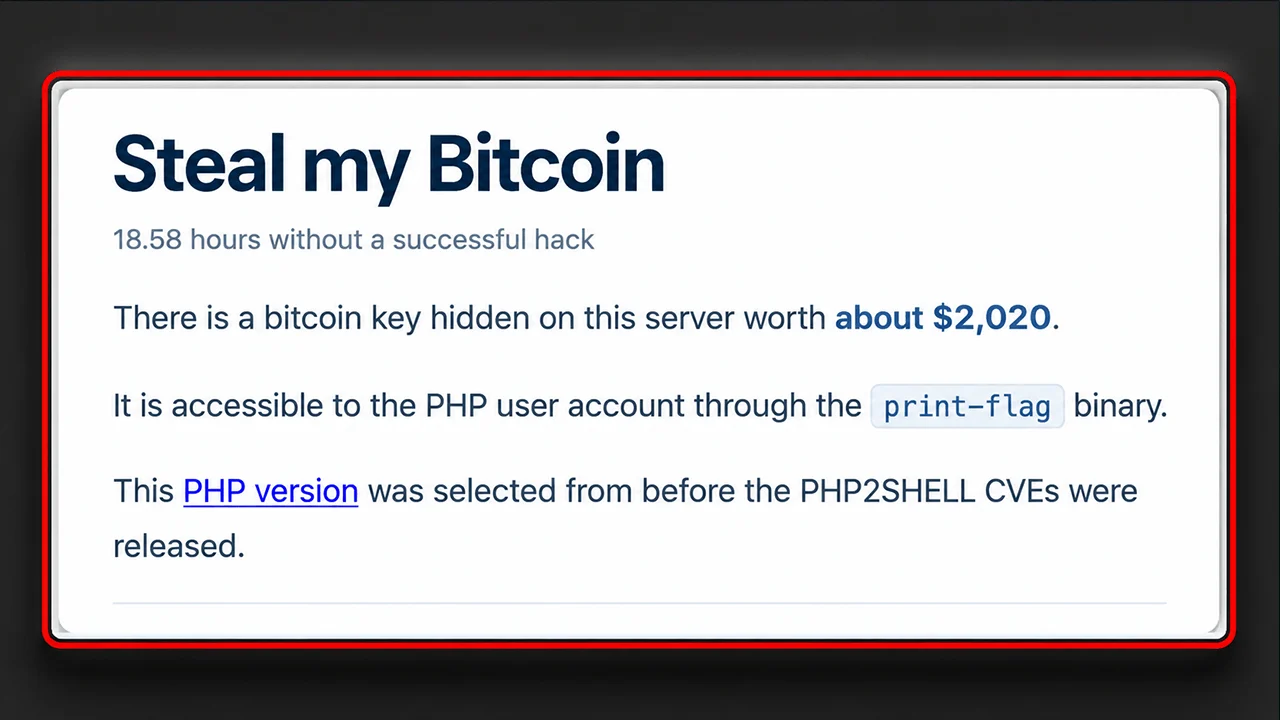
- La prime d’environ 2 000 dollars offerte par « Steal My Bitcoin » serait restée non réclamée après plus de 17 heures.
- Une personne soupçonne que la configuration du serveur de « Steal My Bitcoin » pourrait empêcher l’exploitation prévue de la faille PHP2Shell.
- Les deux vulnérabilités critiques de PHP2Shell sont bien réelles, mais la théorie du chercheur spécifique à ce défi n’a pas été vérifiée.
Un braquage de 2 000 dollars en bitcoins que personne ne peut réussir
Bienvenue sur Steal My Bitcoin, où les règles habituelles de la cybersécurité ont été bouleversées. Au lieu d’empêcher les hackers d’entrer, le site les invite à y pénétrer, leur propose une prime en bitcoins et les met au défi de la remporter. La mission semble ridiculement simple : exploiter une installation PHP délibérément vulnérable, récupérer une clé privée Bitcoin cachée et vider le portefeuille. Le premier pirate à réussir remporte l’argent.
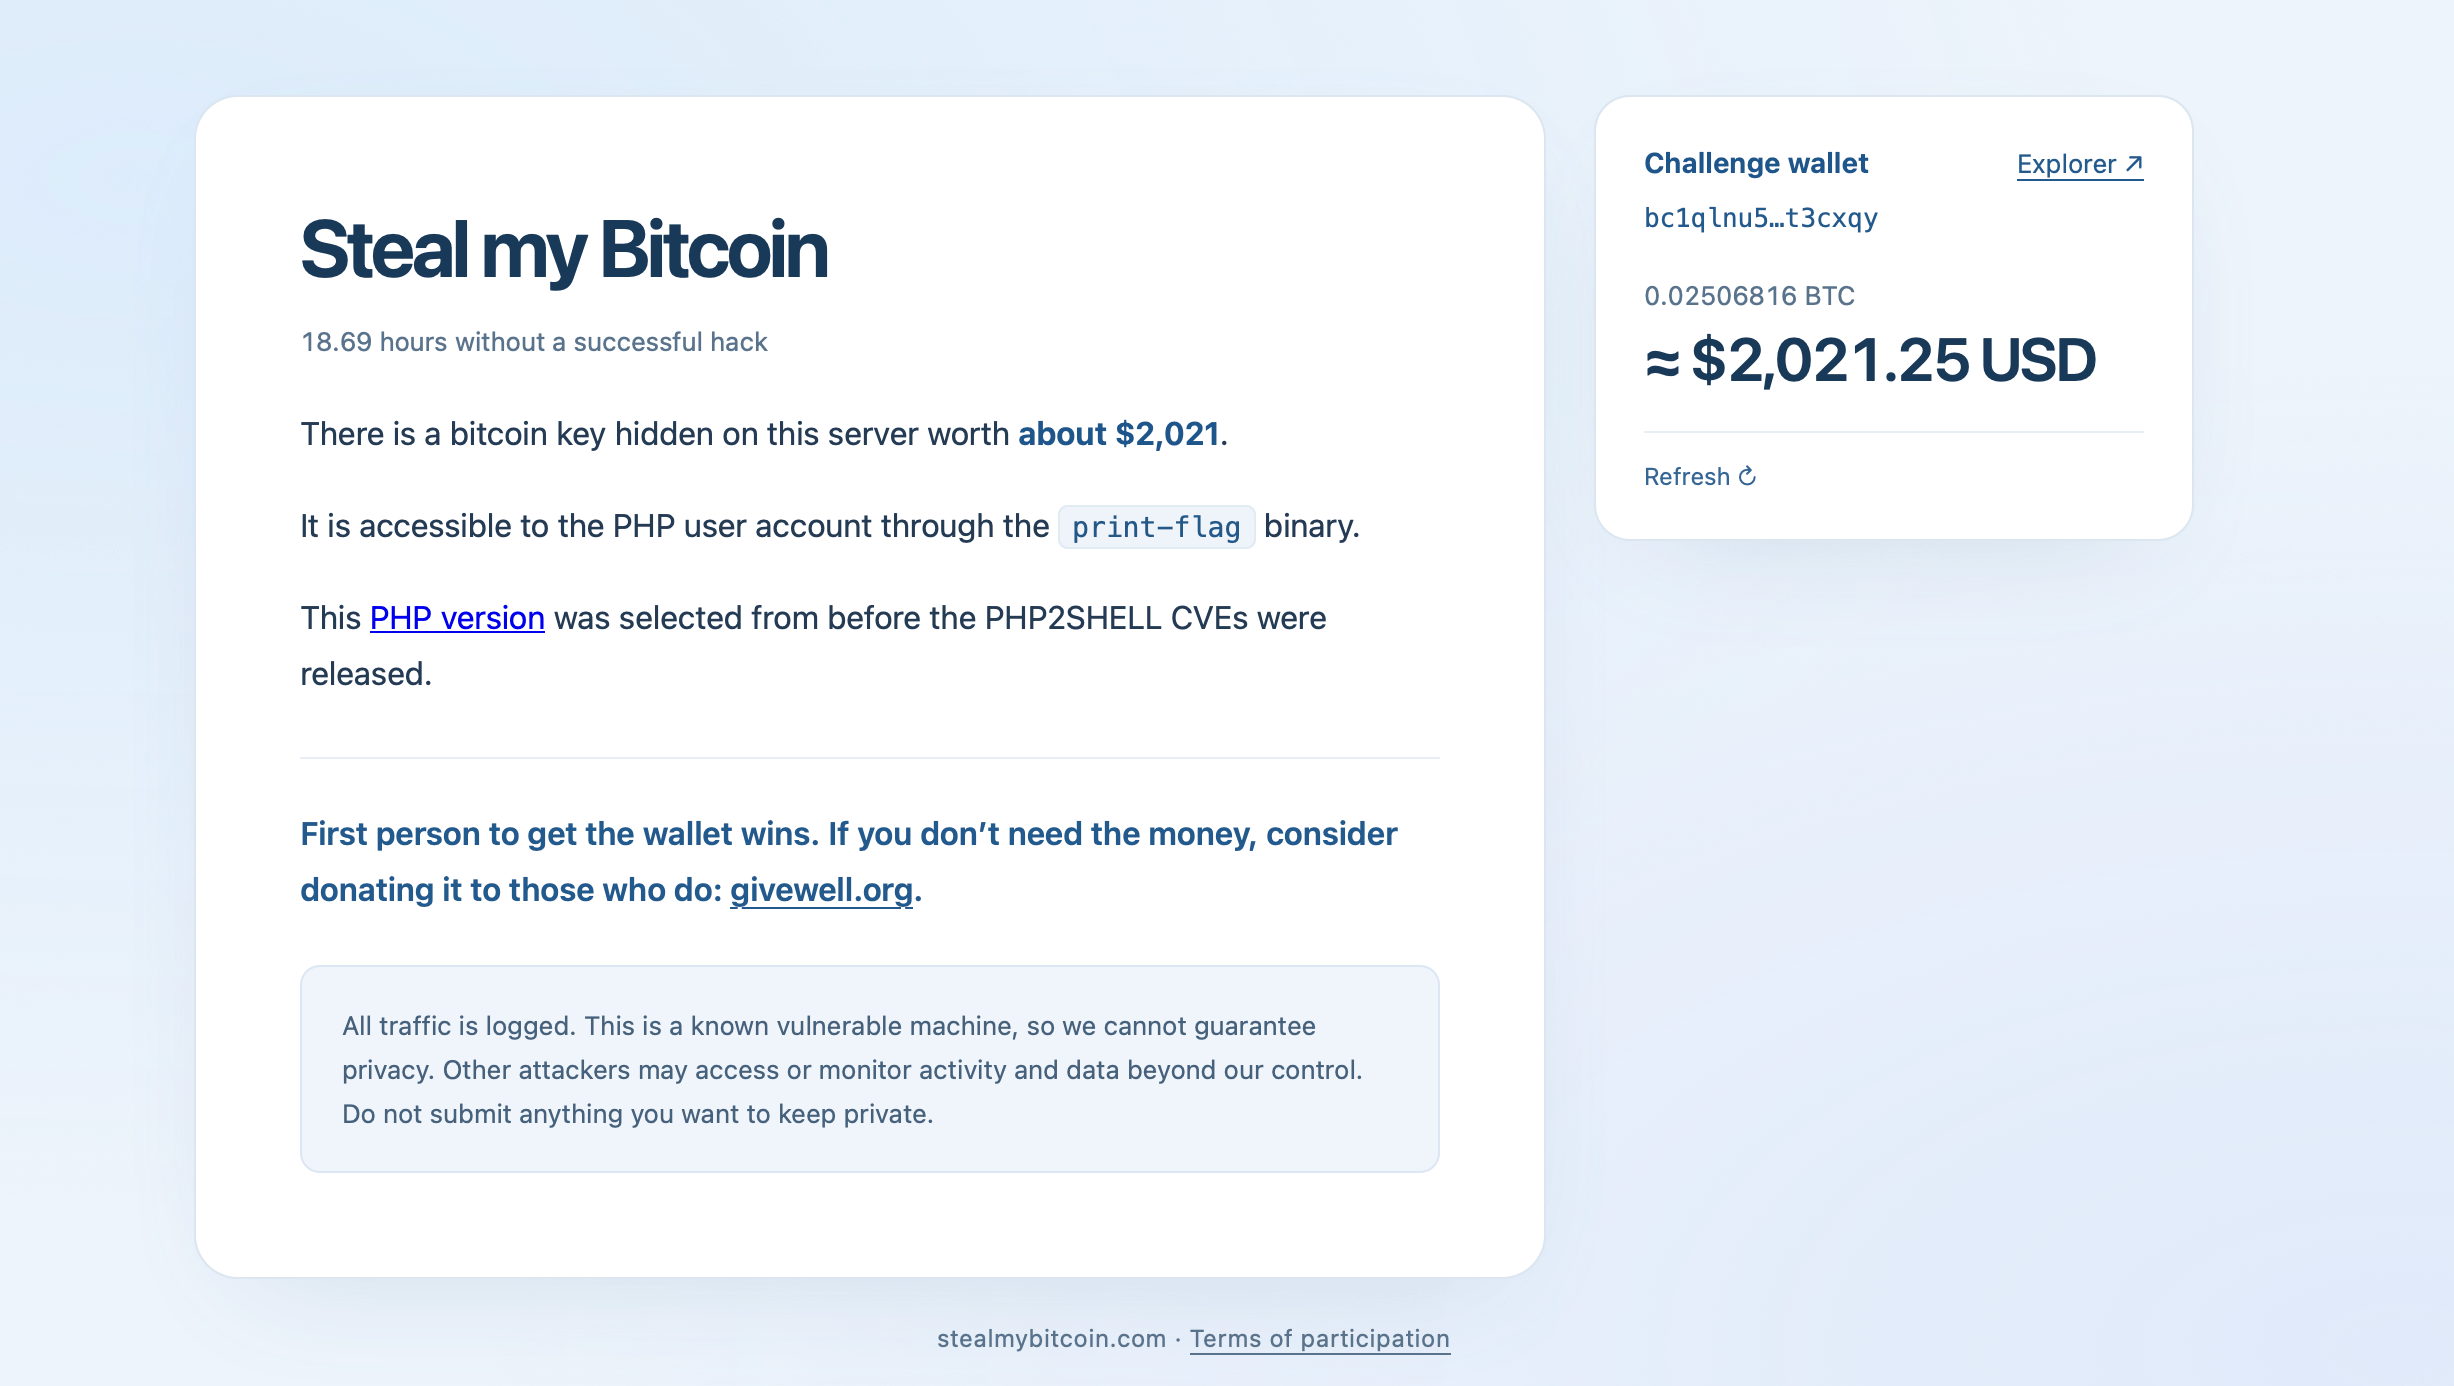
La récompense s’élevait initialement à environ 500 $ avant que des dons ne la fassent grimper à près de 2 000 $, soit environ 0,025 BTC. À la fin de la journée du 25 octobre 2026, le portefeuille serait resté intact après plus de 17 heures en ligne. Il existe toutefois des règles. Les participants doivent limiter leurs attaques à l’application web et au conteneur PHP. Il est interdit d’attaquer l’hôte sous-jacent, de saboter l’infrastructure ou de saturer le serveur. Toutes les activités sont enregistrées.
Deux failles critiques de PHP se heurtent à un obstacle inattendu
Le défi porte sur PHP 8.4.26, une version vulnérable à deux failles de sécurité critiques collectivement baptisées PHP2Shell. Toutes deux présentent un score de gravité de 9,2, et des correctifs d’urgence ont été publiés le 21 octobre.
Ces vulnérabilités, CVE-2026-109618 et CVE-2026-109619, impliquent des défaillances de gestion de la mémoire pouvant potentiellement permettre l’exécution de code à distance. Dans certaines configurations, les attaquants pourraient exécuter des commandes sans authentification. Mais c’est là que l’histoire prend une tournure particulière.
Une personne ayant examiné le cas a publiquement remis en question le fait que cette configuration expose réellement une surface d’attaque exploitable. Cette personne a identifié nginx et PHP 8.4.26 grâce aux en-têtes de réponse HTTP, a confirmé de manière indépendante la présence d’une version de PHP 8.2 ou plus récente et a comparé le comportement du serveur à celui d’environnements de test locaux.
Après avoir initialement envisagé une combinaison de nginx avec PHP-FPM ou Apache, l’analyse a mis en évidence un élément inattendu : le comportement le plus proche semblait correspondre à nginx transférant les requêtes vers le serveur web en ligne de commande intégré à PHP.
La prime Bitcoin est-elle un défi impossible à relever ?
L’analyse a soulevé une possibilité encore plus provocante concernant le point d’entrée du site web. Ses réponses semblaient correspondre à celles d’un serveur intégré à PHP délivrant un fichier index.html statique plutôt qu’exécutant un script index.php. Si cette interprétation est exacte, les vulnérabilités annoncées pourraient ne pas être accessibles via la surface d’attaque autorisée par le défi.
Cela changerait fondamentalement la donne du concours. Les hackers ne seraient pas nécessairement en train d’échouer à exploiter deux failles critiques. Ils pourraient attaquer un environnement où les conditions requises ne se concrétisent jamais. La personne à l’origine de l’examen s’est interrogée sur la bonne foi du défi, mais a reconnu que ces conclusions pouvaient être erronées et a accueilli favorablement toute correction.
Il est important de noter que l’analyse des empreintes de réponse ne suffit pas à elle seule à établir l’architecture complète du serveur ni à prouver que l’exploitation est impossible. Toutefois, cette hypothèse reste à vérifier. En attendant, les vulnérabilités PHP sous-jacentes sont bien réelles, et les administrateurs utilisant des versions concernées doivent toujours appliquer des correctifs à leurs systèmes.
Pour l’instant, « Steal My Bitcoin » offre un spectacle de plus en plus intrigant : une prime en bitcoins annoncée publiquement, une foule de hackers en herbe et un soupçon grandissant que le coffre-fort numérique n’ait peut-être pas de porte accessible depuis le départ.
Les articles de cette semaine ont porté sur l'évolution des signaux du marché, l'expansion de la DeFi, le staking institutionnel, le capital-risque et la cybersécurité.
Lire: Faille PHP secoue Internet, Bitcoin haussier – Récapitulatif hebdomadaire

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.