Zano a révélé, dans une analyse rétrospective récente, la faille qui a contraint la plateforme à effectuer un retour en arrière exceptionnel de 30 jours sur sa blockchain. Un pirate a exploité l’absence de vérification au niveau des adresses de passerelle pour créer environ 18,4 millions de ZANO en une seule transaction, puis a répété l’opération et procédé de la même manière avec le fUSD. La première exploitation est passée inaperçue pendant près d’un mois, tandis que le système de confidentialité de Zano rendait les faux jetons de plus en plus difficiles à distinguer des jetons légitimes.
Zano affirme que plus de 200 millions de dollars de jetons illicites ont entraîné un retour en arrière de 30 jours sur la blockchain
ÉCRIT PAR

PARTAGER
Points clés à retenir
- Zano a révélé qu’une seule transaction malveillante avait permis de créer environ 18,4 millions de ZANO, d’autres tokens ayant été créés par la suite.
- Zano a retracé des activités potentiellement frauduleuses sur 117 941 sorties et 65 301 transactions.
- L’équipe de Zano a expliqué que les soldes affectés seraient rétablis sans modifier l’offre de ZANO.
Une vérification manquée, 18,4 millions de ZANO
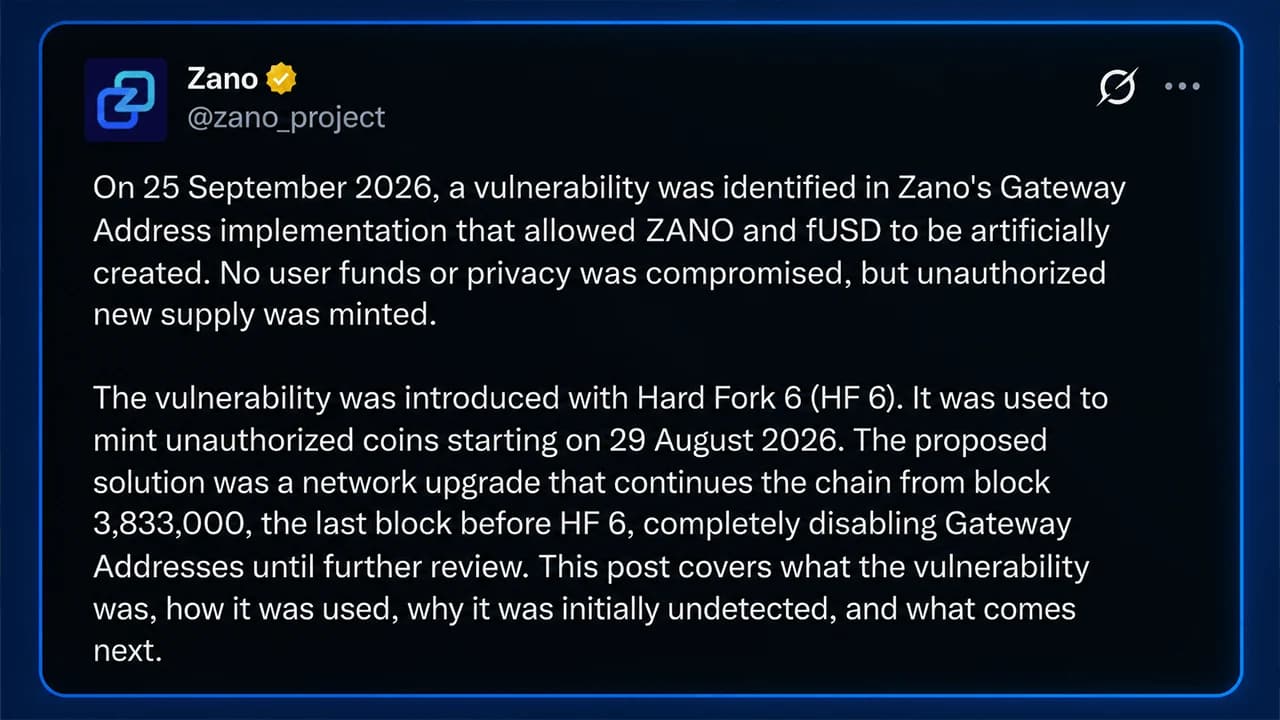
Le retour en arrière de 30 jours de la blockchain de Zano semblait déjà radical. L’équipe vient d’expliquer ce qui se cachait derrière cette décision, et les mécanismes en jeu sont sans doute encore plus étranges. Une faille introduite lors du Hard Fork 6 a permis à un attaquant de créer des pièces que le réseau a acceptées comme authentiques, à partir du 29 août.
Selon l’équipe de développement, la première exploitation réelle a permis de frapper 2^64 unités de base, soit environ 18,4 millions de ZANO, en une seule transaction. Personne ne s’en est aperçu pendant près d’un mois. Lorsque les outils internes de Zano ont donné l’alerte le 25 septembre, l’offre de faux ZANO s’était enchevêtrée au sein d’un système de confidentialité délibérément conçu pour rendre les transactions difficiles à tracer.
Le problème a commencé avec les « adresses passerelles » (Gateway Addresses), un nouveau type d’adresse introduit lors du Hard Fork 6 afin de faciliter l’intégration de Zano aux plateformes d’échange centralisées (CEX), aux ponts (bridges) et à d’autres services. Les sorties de type « passerelle » exposent un montant et un identifiant d’actif, contrairement aux sorties confidentielles standard de Zano, où ces deux éléments sont masqués.
La mise en œuvre présentait toutefois une lacune critique au niveau de la vérification. Zano a révélé qu’un attaquant pouvait créer un identifiant d’actif spécialement calculé, qui satisfaisait toujours aux preuves de transaction du réseau tout en glissant un montant arbitraire dans une sortie cachée.
« En bref, chaque transaction Zano doit prouver que les pièces ont été créées conformément aux règles de consensus », a expliqué l’équipe. « En raison d’une vérification manquante, un attaquant pouvait satisfaire à cette preuve tout en “cachant” des pièces supplémentaires au sein de la transaction. » Ces pièces n’étaient pas de simples écritures comptables décoratives. L’équipe a déclaré :
« Ces pièces fonctionnaient comme de véritables ZANO et pouvaient être dépensées normalement. »
La première frappe est restée discrète pendant près d’un mois
Le pirate a enregistré une adresse de passerelle le 28 août, en s’acquittant des frais requis de 100 ZANO, et a apparemment testé si Zano accepterait un actif fictif. Le lendemain, il est passé à l’action.
Une seule transaction a permis de créer environ 18,4 millions de ZANO, dont la valeur s’élève actuellement à environ 102 millions de dollars. Près d’un mois plus tard, le 24 septembre, l’attaquant a effectué deux dépôts légitimes de seulement 0,05 ZANO chacun, testant apparemment la procédure de dépôt habituelle. Le 25 septembre, 18,4 millions de ZANO supplémentaires ont été créés, suivis de la même manœuvre de 2^64 unités de base utilisant le stablecoin fUSD. Au total, cela représente plus de 200 millions de dollars de jetons cryptographiques illicites. Et voici le plus étonnant. Zano avait mené des tests assistés par l’intelligence artificielle (IA), des audits internes et des programmes de prime aux bogues avant le Hard Fork 6. Aucun n’avait détecté cette vulnérabilité. « L’exploitation initiale est passée inaperçue pendant près d’un mois, car la sortie supplémentaire ressemblait à n’importe quelle autre sortie privée », a déclaré l’équipe.
La confidentialité a rempli son rôle, et c’est là que le bât blesse
Une fois que les fausses cryptomonnaies ont pénétré dans le système de transactions confidentielles de Zano, déterminer exactement où elles allaient est devenu un tout autre défi. Les signatures en anneau mélangent les dépenses avec d’autres sorties, ce qui entraîne une incertitude croissante à chaque mouvement de cryptomonnaies.
Zano a analysé chaque sortie potentiellement liée aux trois transactions de création. Au bloc 3 878 388, la piste avait touché 117 941 sorties créées par le biais de 65 301 transactions. Environ 165 700 sorties avaient par la suite été créées à partir de la première émission, ce qui représentait environ 71 % de l’activité du réseau pendant cette période. « C’est la confidentialité qui fonctionne comme prévu », a déclaré Zano. « Personne, pas même l’équipe de Zano, ne peut déterminer avec précision quelles sorties sont concernées. »
Le projet s’est alors retrouvé dans une impasse. Les propriétés de confidentialité mêmes que les utilisateurs attendaient de Zano empêchaient les développeurs de séparer avec précision les pièces légitimes de celles non autorisées. « La seule façon de vérifier l’intégrité de l’offre est de reprendre la chaîne à partir d’un point antérieur à la première exploitation », a précisé l’équipe.
Un mois est supprimé, et la récupération commence
Ce point correspondait au bloc 3 833 000, avant le Hard Fork 6. Le Hard Fork 7 a redémarré la chaîne à partir de là et a désactivé les adresses de passerelle, ce qui signifie que les transactions, les récompenses de staking et les blocs minés pendant la période concernée n’existent plus dans le registre mis à jour.
Zano a en outre indiqué que les soldes affectés seraient intégralement restaurés sans modifier l’offre de ZANO ni son calendrier d’émission. Le financement proviendra du fonds de développement, des fonds personnels des membres de l’équipe et de contributeurs externes. Les plateformes d’échange doivent désormais passer au crible un mois d’activité, transaction par transaction, avant de rouvrir l’accès.
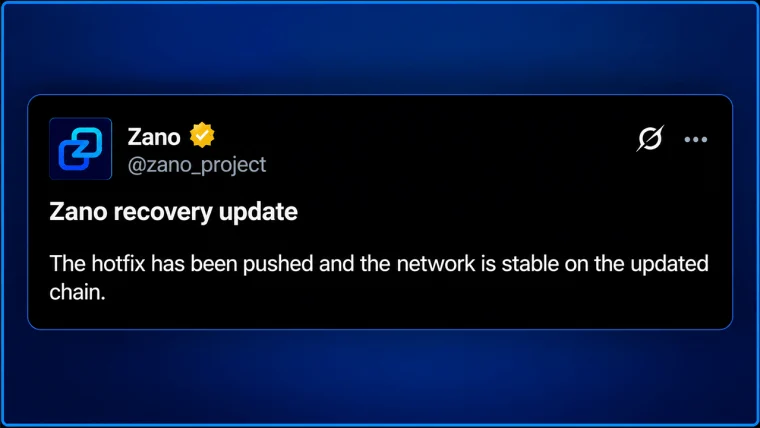
« Aucune action n’est requise pour le moment », a indiqué l’équipe aux utilisateurs sur ses réseaux sociaux.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.