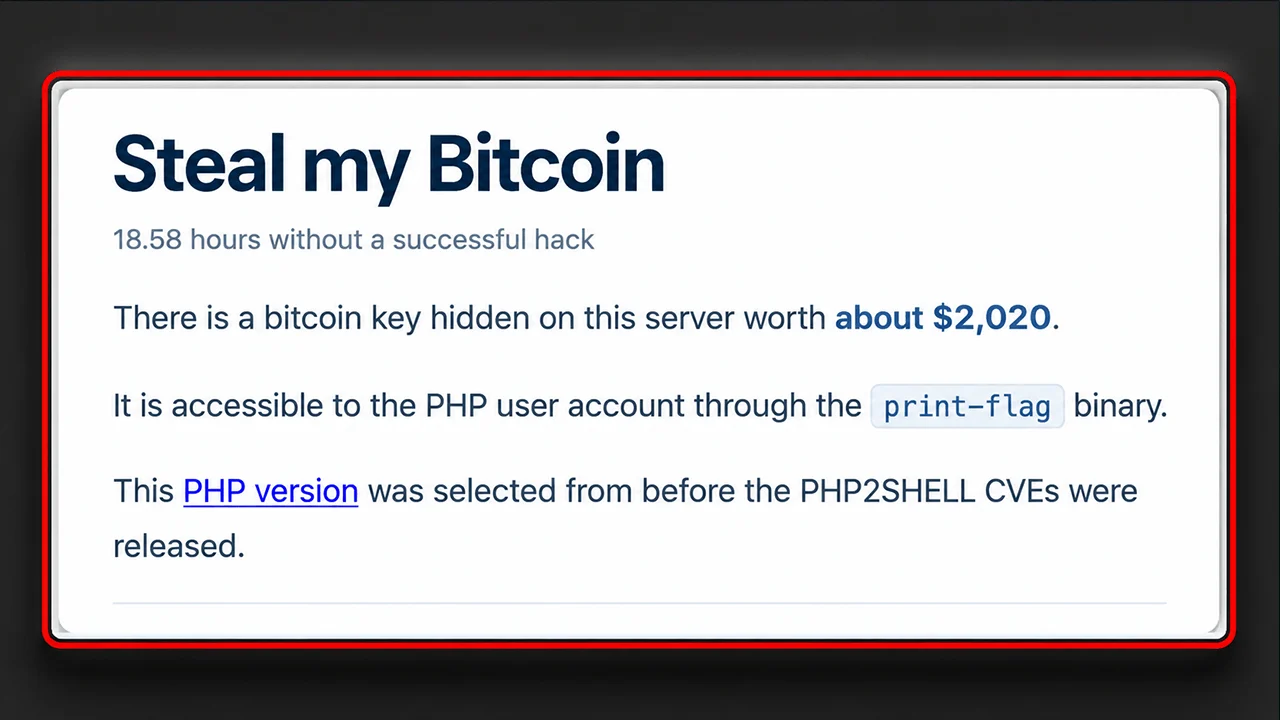
Una página web está prácticamente invitando a los hackers a robar 2.000 dólares en bitcoins, pero nadie ha recogido el premio. Ahora, un análisis independiente sugiere que el reto, supuestamente vulnerable, podría ser imposible de resolver, lo que plantea una pregunta incómoda: ¿está amañado el juego?
Web desafía a hackers a robar bitcoins mientras el reloj avanza
ESCRITO POR

COMPARTIR
Puntos clave
- Según se informa, la recompensa de unos 2.000 dólares de «Steal My Bitcoin» seguía sin reclamarse tras más de 17 horas.
- Una persona sospecha que la configuración del servidor de «Steal My Bitcoin» podría impedir el exploit PHP2Shell previsto.
- Las dos vulnerabilidades críticas de PHP2Shell son reales, pero la teoría del investigador específica para este desafío no ha sido verificada.
Un robo de 2.000 dólares en bitcoins que nadie puede llevar a cabo
Bienvenidos a «Steal My Bitcoin», donde las reglas habituales de la ciberseguridad se han puesto patas arriba. En lugar de mantener a los hackers fuera, la página web les invita a entrar, les ofrece una recompensa en bitcoins y les reta a que se la lleven. La misión parece ridículamente sencilla: aprovechar una instalación de PHP deliberadamente vulnerable, recuperar una clave privada de Bitcoin oculta y vaciar el monedero. El primer hacker que lo consiga se lleva el dinero.
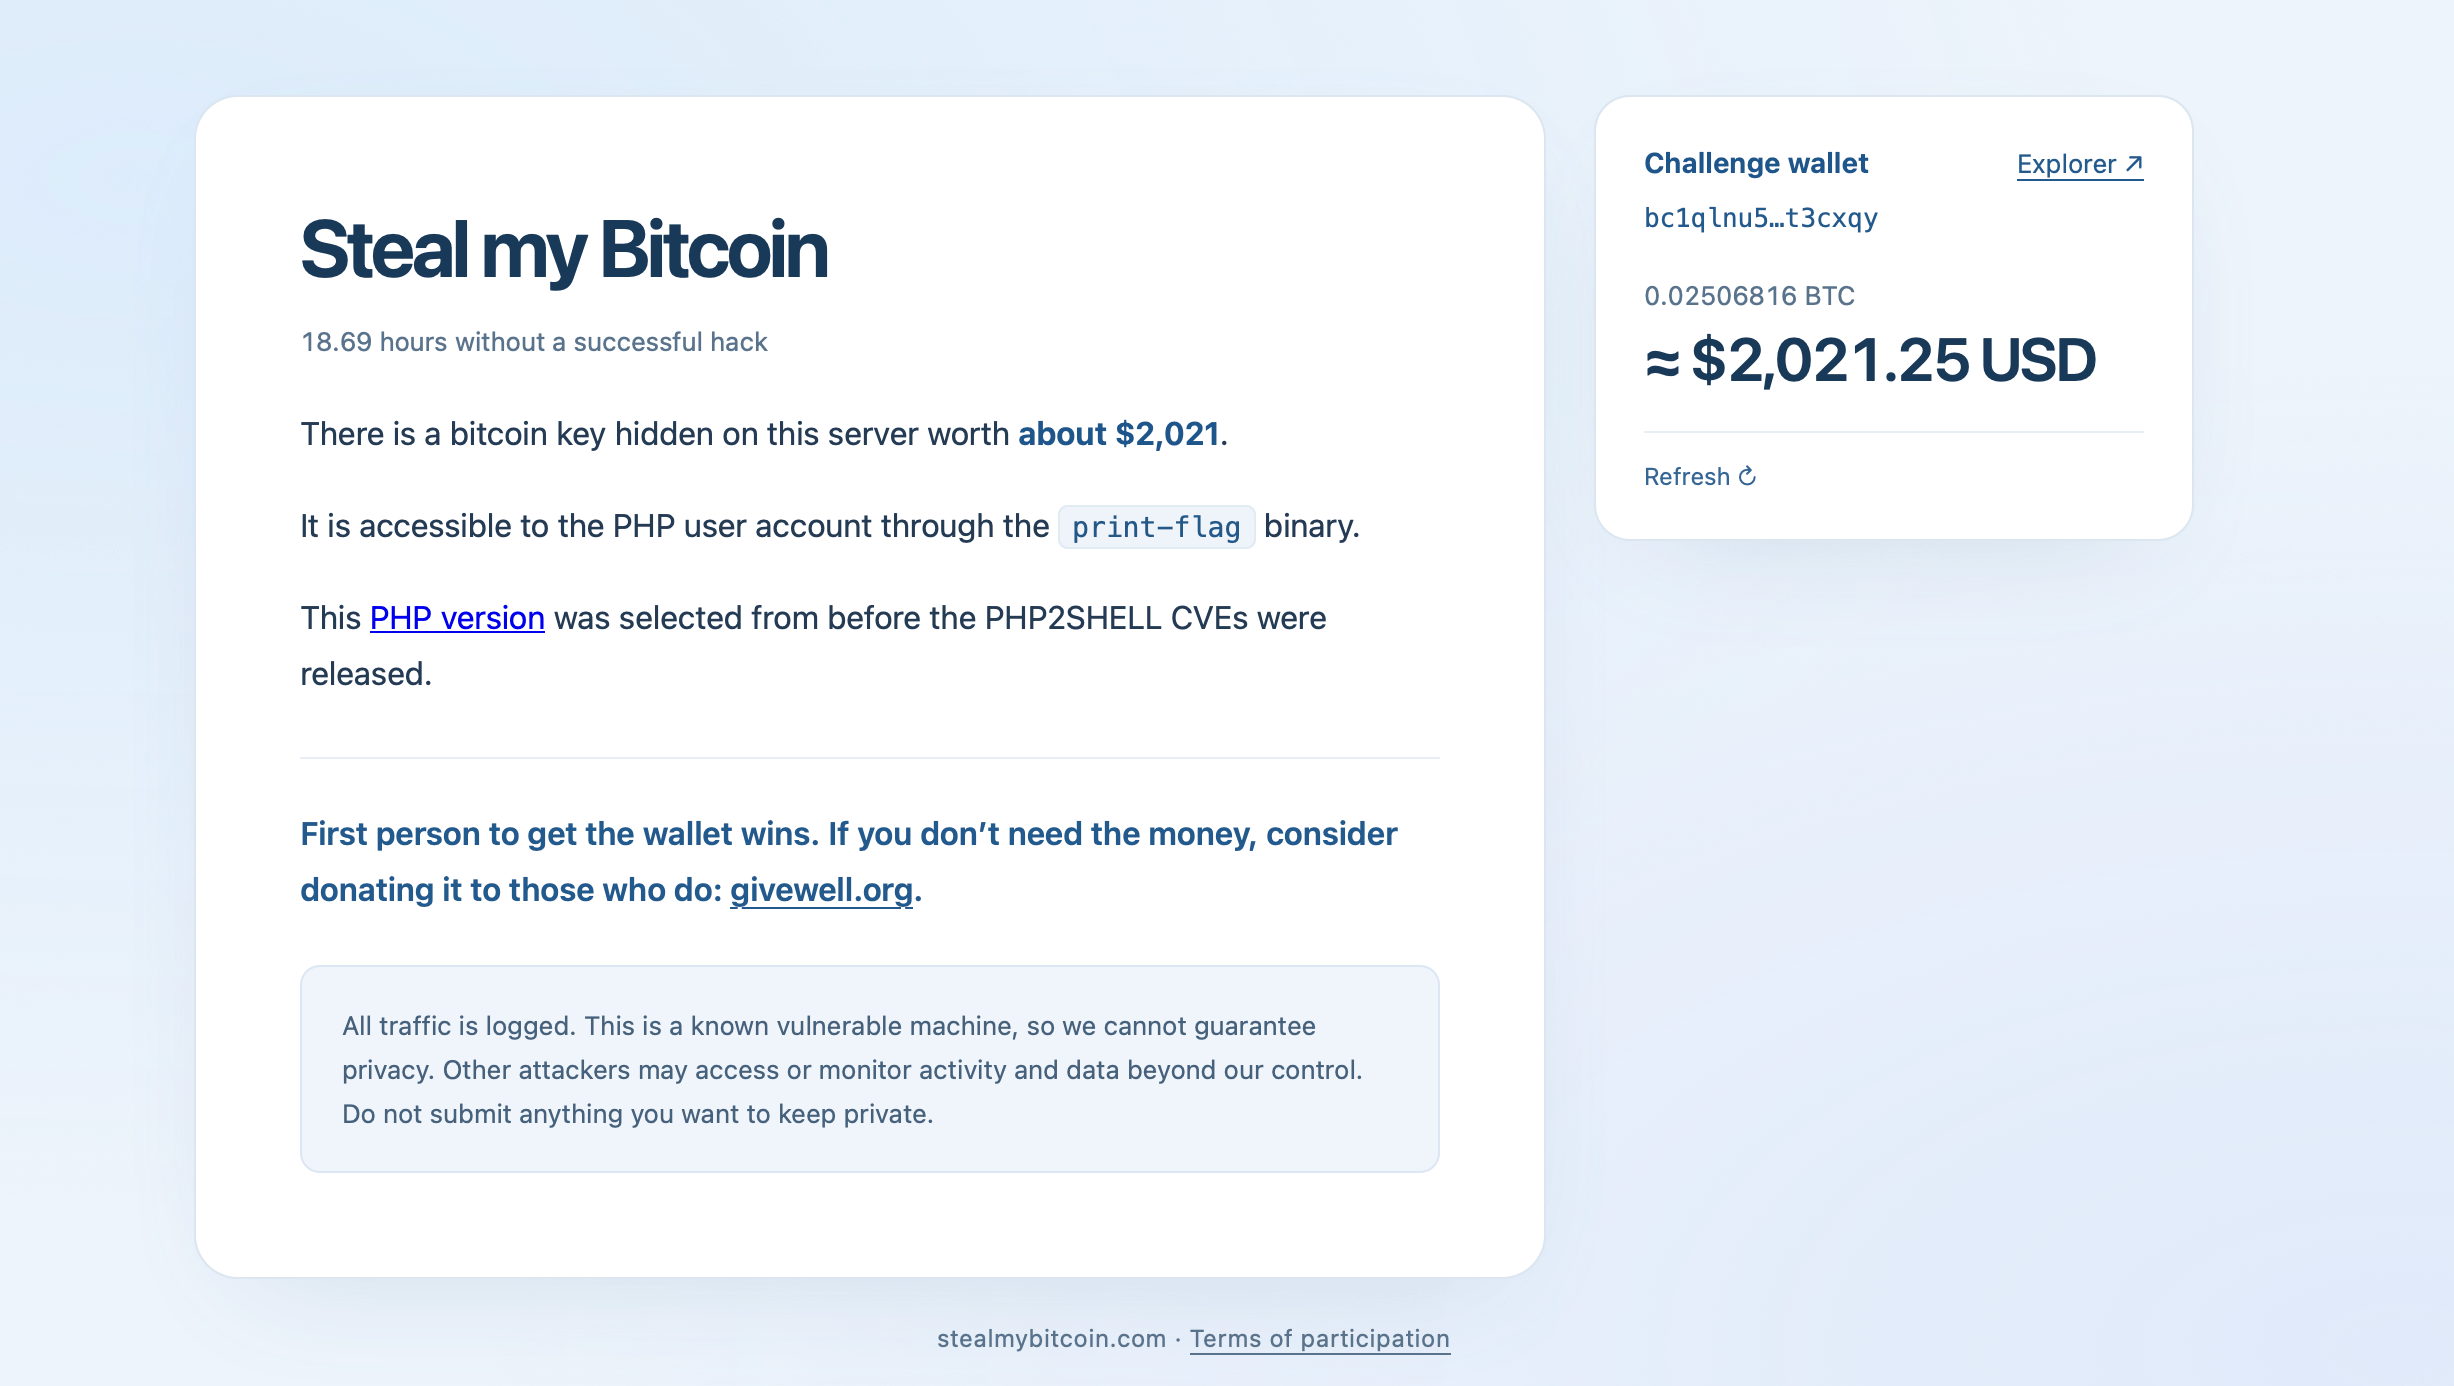
El premio comenzó en unos 500 dólares, antes de que las donaciones lo elevaran a unos 2.000 dólares, aproximadamente 0,025 BTC. A última hora del 25 de octubre de 2026, según se informa, el monedero seguía intacto tras más de 17 horas en línea. Sin embargo, hay unas reglas. Los participantes deben limitar sus ataques a la aplicación web y al contenedor PHP. Está prohibido atacar el servidor subyacente, sabotear la infraestructura o saturar el servidor. Toda la actividad queda registrada.
Dos fallos críticos de PHP se topan con un obstáculo inesperado
El desafío se centra en PHP 8.4.26, una versión vulnerable a dos fallos de seguridad críticos denominados colectivamente «PHP2Shell». Ambos tienen una puntuación de gravedad de 9,2, y los parches de emergencia se publicaron el 21 de octubre.
Las vulnerabilidades, CVE-2026-109618 y CVE-2026-109619, consisten en fallos en la gestión de la memoria que podrían permitir la ejecución remota de código. En determinadas configuraciones, los atacantes podrían ejecutar comandos sin necesidad de autenticación. Pero aquí es donde la historia da un giro peculiar.
Una persona que examinó el desafío cuestionó públicamente si su configuración exponía realmente una superficie de ataque explotable. Dicha persona identificó nginx y PHP 8.4.26 a través de los encabezados de respuesta HTTP, confirmó de forma independiente una huella digital de PHP 8.2 o posterior y comparó el comportamiento del servidor con entornos de prueba locales.
Tras considerar inicialmente una combinación de nginx con PHP-FPM o Apache, el análisis apuntaba hacia algo inesperado: la coincidencia de comportamiento más cercana parecía ser que nginx reenviara las solicitudes al servidor web de línea de comandos integrado en PHP.
¿Es la recompensa de Bitcoin un reto imposible?
El análisis planteó una posibilidad aún más provocadora en relación con el punto de entrada del sitio web. Sus respuestas parecían coherentes con un servidor integrado en PHP que servía un archivo index.html estático en lugar de ejecutar un script index.php. Si esa interpretación es correcta, podría ser que no se pudiera acceder a las vulnerabilidades anunciadas a través de la superficie de ataque permitida por el desafío.
Eso cambiaría radicalmente la competición. Los hackers no estarían necesariamente fracasando a la hora de explotar dos fallos críticos. Podrían estar atacando un entorno en el que las condiciones necesarias nunca se dan. La persona responsable del análisis cuestionó si el desafío se estaba llevando a cabo de buena fe, pero reconoció que los hallazgos podrían ser erróneos y agradeció las correcciones.
Es importante destacar que el análisis de huellas de respuesta por sí solo no puede determinar la arquitectura completa del servidor ni demostrar que la explotación sea imposible. Aun así, la hipótesis sigue sin estar verificada. Mientras tanto, las vulnerabilidades subyacentes de PHP son reales, y los administradores que utilicen versiones afectadas siguen necesitando aplicar parches a sus sistemas.
Por ahora, «Steal My Bitcoin» ofrece un espectáculo cada vez más curioso: una recompensa en bitcoins anunciada públicamente, una multitud de aspirantes a hackers y una sospecha creciente de que la caja fuerte digital podría no tener, para empezar, una puerta accesible.
Las noticias de esta semana han versado sobre las señales cambiantes del mercado, la expansión de las finanzas descentralizadas (DeFi), el staking institucional, el capital riesgo y la ciberseguridad.
Leer ahora: Vulnerabilidad en PHP sacude Internet, bitcoin sube y más: resumen semanal

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.