Una nueva coalición formada por nueve organizaciones del sector del blockchain está abordando un problema que, a la larga, podría poner en riesgo unos 6,4 millones de bitcoins, incluidos aproximadamente 1,1 millones de BTC asociados a Satoshi Nakamoto. La Quantum Alliance, puesta en marcha esta semana, pretende establecer normas de seguridad comunes antes de que potentes ordenadores cuánticos puedan descifrar las firmas digitales que protegen las carteras de criptomonedas. La amenaza aún no es inminente, pero prepararse para ella podría llevar años.
Nueve grupos de blockchain se unen ante la amenaza cuántica a bitcoin
ESCRITO POR

COMPARTIR
Puntos clave
- La Quantum Alliance se puso en marcha el 15 de octubre con nueve organizaciones que trabajan en estándares de seguridad comunes.
- Aproximadamente 6,4 millones de BTC, incluidas las monedas de la época de Satoshi, se enfrentan a una posible exposición a futuros ataques cuánticos.
- El mayor obstáculo para el bitcoin es actualizar las carteras y proteger las monedas cuyos propietarios ya no pueden moverlas.
Nueve organizaciones de blockchain se unen ante la amenaza cuántica
Casi un tercio del suministro de Bitcoin podría acabar siendo vulnerable a los ordenadores cuánticos, y una nueva coalición del sector quiere adelantarse a la amenaza. La Quantum Alliance, puesta en marcha el 15 de octubre en Lisboa, reúne a nueve organizaciones del sector de la cadena de bloques para establecer estándares comunes destinados a proteger las redes, las carteras y la infraestructura de las criptomonedas.
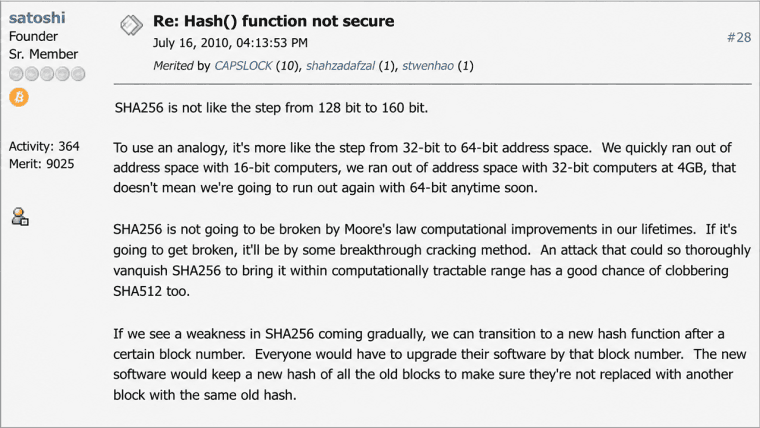
Sus fundadores estiman que aproximadamente 6,4 millones de BTC, incluidas las monedas asociadas al creador de Bitcoin, Satoshi Nakamoto, ya han expuesto las claves públicas que podrían ser explotadas por máquinas cuánticas lo suficientemente potentes. Hay un matiz importante: nadie ha construido aún un ordenador cuántico capaz de llevar a cabo un ataque de este tipo.
Por qué 6,4 millones de bitcoins están en el punto de mira
El problema radica en cómo protege Bitcoin la propiedad. Las carteras de Bitcoin utilizan firmas digitales para demostrar que alguien tiene permiso para gastar sus monedas. Cuando ciertas carteras realizan transacciones, revelan claves públicas que permanecen visibles de forma permanente en la cadena de bloques. Los ordenadores actuales no pueden, de forma realista, trabajar de forma inversa a partir de esas claves públicas para descubrir las claves privadas correspondientes. Sin embargo, unos ordenadores cuánticos lo suficientemente avanzados que utilicen una técnica matemática llamada «algoritmo de Shor» podrían, en teoría, romper esa protección. La Quantum Alliance estima que entre 6,04 y 6,4 millones de BTC ya están expuestos de esta forma, lo que representa aproximadamente el 30 % del suministro total de bitcoins. Se estima que 1,1 millones de BTC asociados a las primeras tenencias de Satoshi Nakamoto entran dentro del debate más amplio sobre las monedas potencialmente vulnerables. Eso no significa que cualquiera pueda robar esos fondos hoy en día. El peligro depende de que los ordenadores cuánticos alcancen la potencia y la fiabilidad suficientes para descifrar la criptografía.
Google Research aumenta la presión en la cuenta atrás cuántica
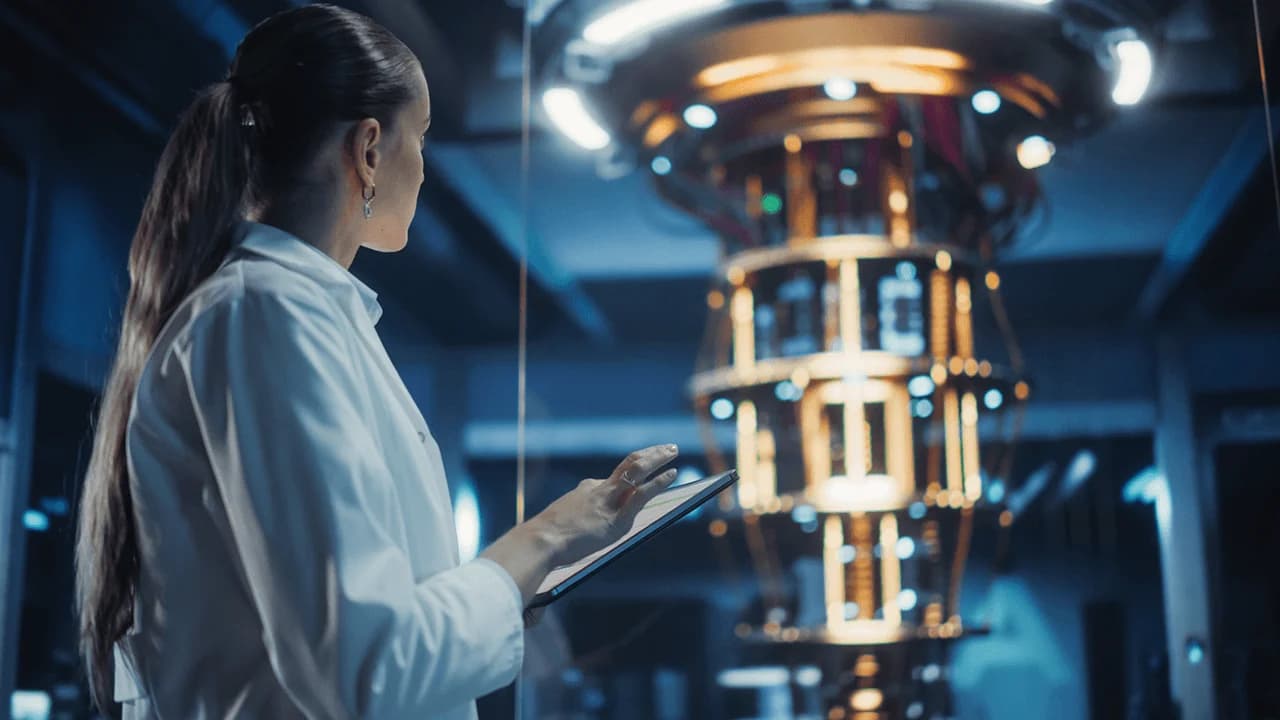
La tensión va en aumento a medida que los investigadores siguen revisando las estimaciones de la potencia de cálculo necesaria para amenazar a Bitcoin. El jueves, Google Quantum AI reveló un avance utilizando su procesador cuántico Willow, demostrando una técnica denominada «cultivo de estados mágicos» que redujo los errores en un factor de 40. Los investigadores también lograron una precisión del 99,99 % en estados cuánticos especializados, esenciales para construir ordenadores cuánticos potentes y fiables. Estos hallazgos suponen un paso más hacia máquinas capaces, con el tiempo, de amenazar la seguridad criptográfica de Bitcoin.
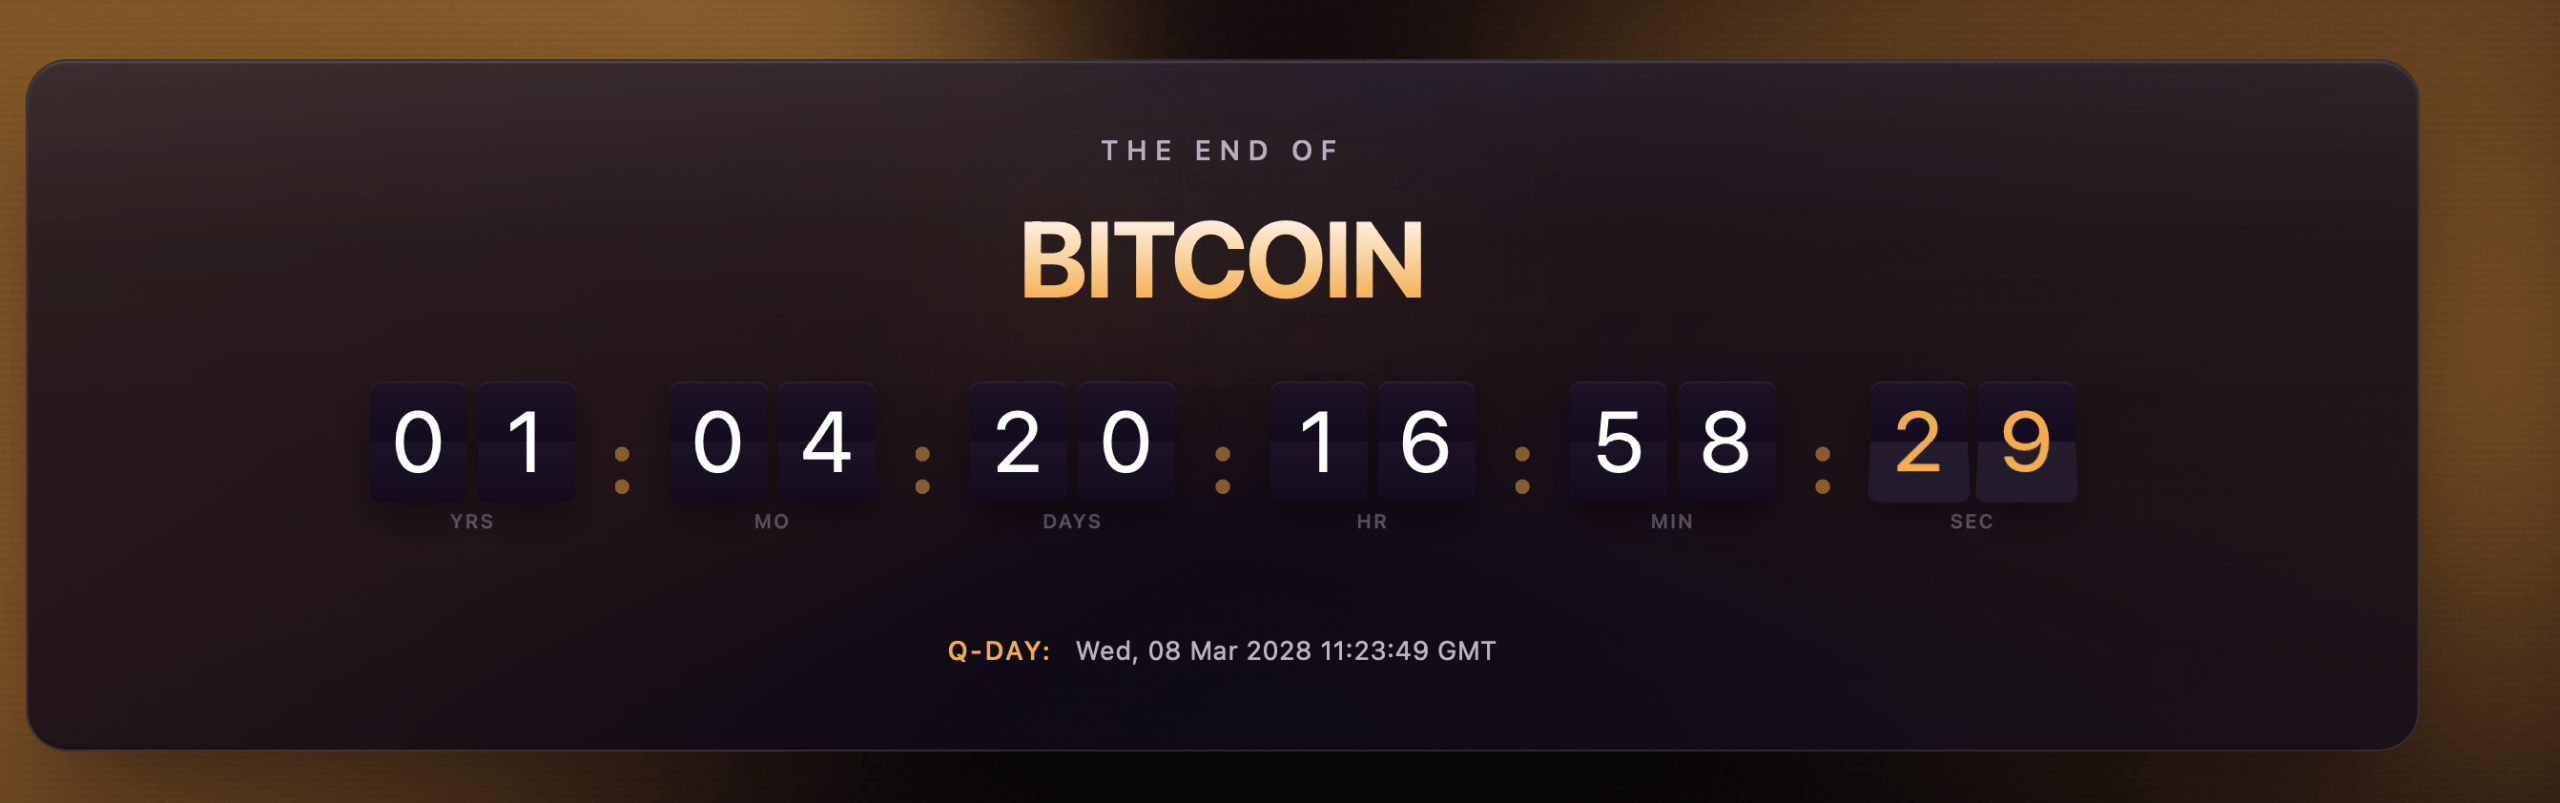
Los colaboradores de la Quantum Alliance también han desarrollado un «Quantum Doom Clock» que señala marzo de 2028 como una de las primeras fechas posibles en las que una máquina podría ser capaz de romper las protecciones existentes.
El reloj realiza un seguimiento de la rapidez con la que mejoran los ordenadores cuánticos midiendo sus qubits, las unidades básicas de la potencia de cálculo cuántico. Los investigadores estudian el crecimiento pasado, identifican las máquinas más potentes y utilizan esa información para estimar cuándo los ordenadores podrían alcanzar los aproximadamente 856 000 qubits físicos que su modelo considera necesarios para romper la seguridad actual de las criptomonedas.
Esa fecha no es una predicción de un ataque inevitable. Otros investigadores creen que es más probable que el peligro surja durante la década de 2030. Aun así, preparar toda una red de criptomonedas para una nueva tecnología de seguridad no es tan sencillo como actualizar una contraseña.
Nueve organizaciones buscan estándares de seguridad comunes
La Quantum Alliance cuenta con la participación de Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault y Hacken. En lugar de crear otra cadena de bloques, el grupo pretende establecer normas de acceso público para evaluar si las redes existentes están preparadas para los ataques cuánticos. Su labor abarca cuatro áreas, entre las que se incluyen la migración de los fondos existentes a una criptografía más segura, la evaluación de la tecnología de privacidad, la protección de los monederos y la garantía de que las herramientas de seguridad funcionen en diferentes blockchains. Christopher Smith, fundador y director ejecutivo de Quantus, explicó esta ambición. «En el futuro, la “criptografía poscuántica” se llamará simplemente “criptografía” y todo lo demás acabará en un museo», señaló Smith. El grupo sigue el modelo del Internet Engineering Task Force, donde las propuestas técnicas se desarrollan de forma abierta en lugar de ser dictadas por una sola empresa.
El problema más difícil podría ser el bitcoin que nadie puede mover
Incluso si el bitcoin adopta una criptografía más sólida, algunas monedas podrían seguir expuestas. Los fondos depositados en carteras olvidadas, cuentas perdidas o direcciones cuyos propietarios nunca actualizan plantean un problema difícil. Nadie puede simplemente ordenar a todos los titulares de bitcoins que muevan su dinero. Y el problema va más allá del bitcoin. Los sistemas de monedas estables, los puentes de blockchain y otras infraestructuras de criptomonedas también dependen de protecciones criptográficas que los futuros ordenadores cuánticos podrían burlar.
La Alianza pretende publicar pruebas comunes y directrices de migración, en lugar de dictar cómo deben responder las redes individuales. Por ahora, la pesadilla cuántica del sector sigue siendo teórica. La pregunta más difícil es si se podrán proteger millones de bitcoins antes de que eso cambie.
Google ha anunciado un importante avance en el campo de la computación cuántica, lo que podría hacer que la amenaza para la criptografía del bitcoin esté aún más cerca.
Leer ahora: Google presume avance en física cuántica ante el «Q-Day» del bitcoin

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.