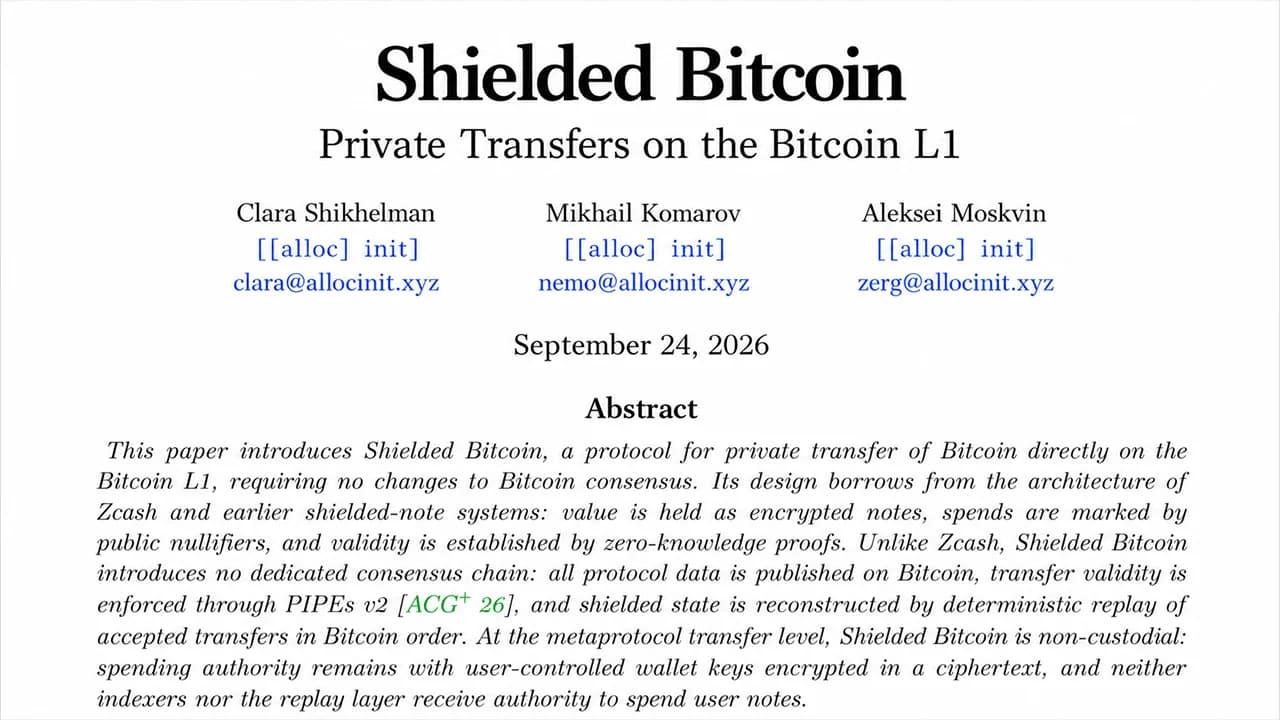
Ein New Yorker Kryptografie-Labor hat private Überweisungen nach dem Vorbild von Zcash für Bitcoin vorgeschlagen, ohne Bitcoin selbst zu verändern. Das am Donnerstag von [[alloc]init] veröffentlichte Konzept „Shielded Bitcoin“ würde Beträge und Gegenparteien verbergen, ohne dass ein Soft Fork, eine separate Blockchain, ein Verbund oder ein vertrauenswürdiger Betreiber erforderlich wäre. Bitcoin würde lediglich verschlüsselte Daten speichern und ordnen, die es nicht verstehen kann, während externe Software die Zahlungen überprüft. Es gibt jedoch einen großen Haken. Die Forscher haben den Mechanismus für den Transfer von Bitcoin in das und aus dem privaten System noch nicht fertiggestellt.
Der „Shielded Bitcoin“-Vorschlag zielt darauf ab, Datenschutz in die Bitcoin-L1-Schicht zu integrieren
GESCHRIEBEN VON

TEILEN
Das Wichtigste auf einen Blick
- Das Kryptografie-Labor [[alloc] init] stellte am 24. September „Shielded Bitcoin“ vor und brachte damit die Idee privater Transfers für Bitcoin ohne Soft Fork auf den Weg.
- „Shielded Bitcoin“-Transaktionen sind etwa 700 vbytes groß, was in etwa dem Vierfachen einer typischen BTC-Zahlung entspricht.
- [[alloc] [init] hat noch einiges zu tun; ein zweites Whitepaper soll erläutern, wie Bitcoin in das System gelangt und wieder herauskommt.
Die Transaktionshistorie von Bitcoin ist bekanntlich öffentlich einsehbar. Wer Bitcoin (BTC) versendet, wird in ein Hauptbuch eingetragen, das jeder einsehen kann – möglicherweise für immer. Das New Yorker Labor [[alloc] init] schlägt eine kontraintuitive Lösung vor: Man lässt die Regeln von Bitcoin unverändert und baut darauf eine Datenschutzschicht auf. „Shielded Bitcoin“ nutzt verschlüsselte Notizen und Zero-Knowledge-Beweise (ZK), um Beträge und Gegenparteien zu verbergen, während Bitcoin fast wie ein öffentliches Schwarzes Brett fungiert.
Das Netzwerk zeichnet verschlüsselte Nachrichten in der richtigen Reihenfolge auf, ohne zu wissen, was sie bedeuten. Es ist kein Soft Fork erforderlich, und es gibt keinen Betreiber, der entscheidet, welche privaten Überweisungen zählen. Bitcoin könnte am Ende private Zahlungen transportieren, die Bitcoin selbst nicht lesen kann.
Bitcoin wird zum Schwarzes Brett
Das Whitepaper „Shielded Bitcoin: Private Transfers on the Bitcoin L1“ wurde von Clara Shikhelman, Mikhail Komarov und Aleksei Moskvin verfasst. Die Forscher fragen, ob Bitcoin unter Nutzung des Netzwerks, genau so wie es heute existiert, privat übertragen werden kann. Ihre Antwort ist ein Metaprotokoll, dessen Regeln nicht durch den Bitcoin-Konsens, sondern durch unabhängige Software interpretiert werden. Programme, sogenannte Indexer, durchsuchen Bitcoin nach Shielded-Bitcoin-Daten, überprüfen deren kryptografische Nachweise und rekonstruieren die Historie des privaten Systems. Ungültige Daten können dennoch in die Blockchain gelangen, da Bitcoin das Metaprotokoll nicht versteht. Indexer ignorieren diese einfach. Jeder kann diese Prüfungen anhand der veröffentlichten Bitcoin-Historie erneut durchführen, was bedeutet, dass kein bestimmter Indexer darüber entscheidet, was gültig ist. Das ist der faszinierende Teil. Bitcoin macht einfach weiter wie bisher, während ein anderer Regelwerk die ausgewählten Daten, die darauf aufsetzen, auswertet.
Alice bezahlt Bob, ohne den Betrag preiszugeben
Der Wert innerhalb von „Shielded Bitcoin“ befindet sich in verschlüsselten Datensätzen, sogenannten „Notes“. Wenn Alice Bob bezahlt, erstellt sie eine Note, die einen Betrag und Bobs Empfängerinformationen enthält, und verschlüsselt diese anschließend, damit Bob sie identifizieren kann. Ihre Bitcoin-Transaktion veröffentlicht die verschlüsselte Note zusammen mit einer Seriennummer, einem sogenannten „Nullifier“, und einem Zero-Knowledge-Proof.
Der Beweis belegt, dass Alices „Notes“ existieren, dass sie diese ausgeben kann und dass der eingehende Wert dem ausgehenden Wert entspricht, ohne dabei preiszugeben, welche „Notes“ ausgegeben wurden oder wie hoch deren Beträge waren. Indexierer überprüfen den Beweis und stellen sicher, dass kein „Nullifier“ zuvor verwendet wurde. Einmal verwendet, kann dieser „Nullifier“ nicht erneut verwendet werden, wodurch verhindert wird, dass dieselbe „Note“ zweimal ausgegeben wird. Bobs Wallet scannt neue verschlüsselte Banknoten, bis sein Leseschlüssel eine davon entsperrt. In der Blockchain sieht die Öffentlichkeit weiterhin, dass eine abgeschirmte Überweisung stattgefunden hat, sowie deren Zeitpunkt, die Anzahl der beteiligten Banknoten, die Gebühr und die Bitcoin-Transaktion, die sie transportiert. Was verschwindet, sind der Betrag, der abgeschirmte Absender und Empfänger sowie die Verbindung zu zuvor ausgegebenen Banknoten. Eine erkennbare Bitcoin-Adresse, die wiederholt Transaktionsgebühren zahlt, könnte dennoch Hinweise preisgeben, und eine geringe Anzahl von Nutzern würde die Analyse der Nutzergruppe erleichtern.
Datenschutz kostet zudem Blockplatz. Komarov erklärte der Journalistin Laura Shin in einem Interview, dass eine abgeschirmte Nutzlast etwa 700 vBytes umfasst, verglichen mit etwa 100 bis 200 bei einer typischen Bitcoin-Zahlung, was sie etwa viermal größer macht. Komarov bezeichnete die zusätzlichen Kosten als „nicht katastrophal“. Mehr Nutzer würden unterdessen die Anonymität stärken, indem sie einzelnen Zahlungen eine größere Masse bieten, in der sie untergehen können.
Das größte Problem ist die „Tür“
Hier liegt der Haken. Das Whitepaper vom 24. September beschreibt Transfers, nachdem Bitcoin bereits im abgeschirmten System ist. Wie Bitcoin hinein- und wieder herauskommt, wird einem begleitenden Whitepaper überlassen, das auf der Bitcoin-PIPEs-v2-Forschung von [[alloc]init] und der Witness-Verschlüsselung basiert.
Das geplante System würde einen BTC-Privatschlüssel kryptografisch sperren, bis jemand den erforderlichen Nachweis erbringt, während das Bitcoin-Netzwerk letztendlich eine gewöhnliche Schnorr-Ausgabe sieht. [[alloc] init] betont, dass es niemals Nutzergelder verwahren würde, auch nicht an der Schnittstelle. Doch die Witness-Verschlüsselung ist eine noch junge Technologie. Komarov erklärte, dass die Größe der Chiffretexte innerhalb eines Jahres von rund 300 Terabyte auf etwa 8 Terabyte reduziert worden sei. Das ist ein enormer Fortschritt, aber acht Terabyte sind immer noch acht Terabyte. „Es ist noch ziemlich experimentell“, erklärte Komarov.
Ein- und Ausgänge könnten zudem Beträge und Zeitpunkte offenlegen, die Beobachtern helfen, Aktivitäten außerhalb von Bitcoin mit abgeschirmten Transaktionen in Verbindung zu bringen. Das Labor veranstaltet seit Mai öffentliche „Break-it“-Challenges, ein Starttermin steht jedoch noch nicht fest. Solange die Lösung nicht funktioniert, bleibt „Shielded Bitcoin“ eher ein Forschungsprojekt als ein nutzbares Datenschutzsystem.
Bitcoin- und Zcash-Communities äußern sich
Der Einfluss von Zcash ist offensichtlich. Zcash nutzt bereits verschlüsselte Notizen, „Nullifier“ und Zero-Knowledge-Proofs, während „Shielded Bitcoin“ diese Architektur übernimmt, ohne eine weitere Blockchain zu erstellen. Das börsennotierte Unternehmen Cypherpunk bezeichnete „Shielded Bitcoin“ als „einen großen Schritt nach vorne“ und merkte zudem an, dass mehr Datenschutz bei Bitcoin allen zugutekomme.
Cypherpunk argumentierte jedoch auch, dass das Design noch keine Konkurrenz für die Zcash-Chain darstelle. Das Unternehmen verwies auf das „Trusted Setup“, das Fehlen einer Konsensdurchsetzung und vertrauenslose Light-Clients, eine unfertige Brücke sowie die L1-Gebühren bei Bitcoin und merkte an, dass Zcash bereits seit fast 10 Jahren im Einsatz ist und über einen geschützten Pool im Wert von mehr als 7 Milliarden US-Dollar verfügt. „Finanzielle Privatsphäre ist kein Nullsummenspiel“, schloss Cypherpunk. Die Reaktionen auf X wurden schnell weniger diplomatisch. Joe Burnett schrieb „Zcash auf 0“, während Daniel Buchner, Produktleiter und Leiter für digitale Vermögenswerte bei Proof, seinen Senf dazugab und sagte:
„Die Zahl der Privacycoin-Fans, die allein bei dem Gedanken, dass die Bitcoin-Community auf dem Weg zu privaten Transaktionen voranschreitet – was möglicherweise dazu führen könnte, dass Thanos die Narrative einmaliger Privacy-Chains zunichte macht –, einen durch die Situation ausgelösten Anfall erleiden, nähert sich einem Dezibelpegel, bei dem Gehörschäden zur Sorge werden.“
Sam Callahan, Leiter für Strategie und Forschung bei OranjeBTC, brachte ein umfassenderes Argument vor. „Die Leute missverstehen immer noch den Wettbewerbsvorteil von Bitcoin. Bitcoin muss nicht jedes Feature-Rennen gewinnen. Datenschutz, Geschwindigkeit und Funktionalität lassen sich im Laufe der Zeit aufbauen. Der Wettbewerbsvorteil liegt in seiner Dezentralisierung, Sicherheit und glaubwürdigen Geldpolitik. Und in diesen Bereichen kommt ihm nichts auch nur annähernd gleich.“
Der X-Account „Rune“ holte die Rivalität der Privacy-Coins mit einem Verweis auf den Bitget-Hack und Monero (XMR) wieder auf den Boden der Tatsachen zurück und schrieb auf X: „ZEC-Inhaber beten, dass der Bitget-Hacker Zcash nutzt, um die Spuren zu verwischen … aber aus irgendeinem Grund verwendet der Hacker XMR.“ Hinter dem Sticheln verbirgt sich eine echte technische Debatte darüber, ob die Bitcoin-Blockchain mehr Datenschutz erreichen kann, ohne ihre Grundregeln zu ändern.
Bitcoin birgt Geheimnisse, die es nicht lesen kann
Im Gegensatz zu Satoshis Whitepaper ist „Shielded Bitcoin“ eine Spezifikation, kein Produkt. Die Bindung ist noch unvollständig, die Zeugenverschlüsselung befindet sich im Versuchsstadium, Gebühren können Informationen preisgeben, Wallets müssen erst praxistauglich werden und der Datenschutz verbessert sich erst, wenn genügend Nutzer mitmachen. Das aktuelle Groth16-Proof-Design erfordert zudem eine einmalige vertrauenswürdige Einrichtung.
Shikhelman sollte die Forschungsergebnisse am 24. September auf der BitDevs NYC vorstellen, da [[alloc] init] im Vorfeld seines begleitenden Whitepapers zu Ein- und Ausstieg Feedback einholte. Der nächste Schritt wird zeigen, ob sich das auf dem Papier beschriebene private System sicher mit dem tatsächlichen Bitcoin-Netzwerk verbinden lässt. Derzeit ist die Idee wunderbar kontraintuitiv. [[alloc] init] möchte, dass Bitcoin private Finanzaktivitäten aufzeichnet, ohne Bitcoin zu verändern oder vom Netzwerk zu verlangen, zu verstehen, was genau aufgezeichnet wird. Wenn die noch unvollständigen Teile funktionieren, könnte Bitcoin Transaktionen für immer bewahren und gleichzeitig blind bleiben gegenüber den Beträgen und den Gegenparteien, die diese Transaktionen überhaupt erst erst verbergen wert gemacht haben.
Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.