Ein Angreifer verwandelte eine winzige Restposition an Token in einen Gewinn von 86.000 US-Dollar, indem er den gemeinsamen Vesting-Vertrag des UNCX-Netzwerks ausnutzte. Der Angriff vom 14. Oktober deckte einen Buchhaltungsfehler in einem System auf, das zur Sperrung von Vermögenswerten konzipiert war und in dem sich noch 3,25 Millionen US-Dollar befanden.
86.000-Dollar-Exploit erschüttert Krypto-Pool zur Tokensperrung
GESCHRIEBEN VON

TEILEN
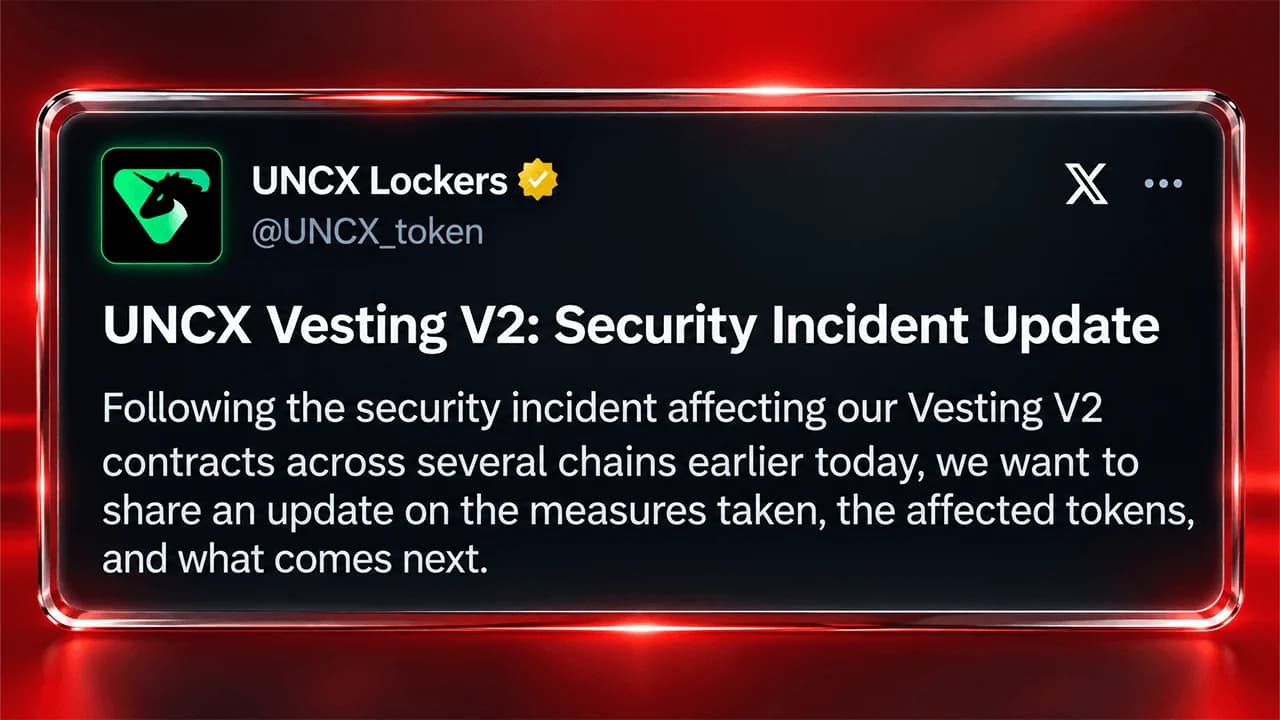
Das Wichtigste auf einen Blick
- Das Sicherheitsunternehmen Blockaid identifizierte am 14. Oktober einen Exploit in Höhe von 86.000 US-Dollar gegen den gemeinsamen Ethereum-Vesting-Pool von UNCX.
- Sicherheitsforscher von Exvul führten die UNCX-Sicherheitslücke auf eine fehlerhafte Abrechnung der Anteile zurück, durch die Einlagen von fünf Token offengelegt wurden.
- UNCX beschränkte neue Vesting-Positionen, da weiterhin Fragen zu den im Pool verbleibenden 3,25 Millionen Dollar offen waren.
Wie ein Exploit im Wert von 86.000 US-Dollar eine Token-Sperre in eine Verbindlichkeit verwandelte
Am Mittwoch schlug das Blockchain-Sicherheitsunternehmen Blockaid Alarm wegen eines Exploits, der auf das UNCX-Netzwerk, früher bekannt als Unicrypt, abzielte. Anstatt private Schlüssel zu stehlen oder in einzelne Wallets einzudringen, manipulierte der Angreifer Berichten zufolge den Abrechnungsmechanismus des Vertrags selbst, um Token anderer Nutzer abzuheben.
„Der Angreifer schuf Vesting-Positionen im gemeinsamen Token-Pool, gab eine große davon frei, spendete Token hinein und stornierte dann eine aufgefüllte Vesting-Position, sodass eine winzige verbleibende Vesting-Position die gesperrten Token anderer Nutzer abheben konnte“, schrieb Blockaid auf X.
Was wirklich für Aufsehen sorgte, war das, was zurückblieb. Etwa 3,25 Millionen US-Dollar befanden sich noch immer in dem betroffenen Ethereum-Smart-Contract, als Blockaid feststellte, dass der Angriff noch im Gange war. Sicherheitsforscher bei Exvul lieferten anschließend eine detaillierte Erklärung für die Buchhaltungslücke, die den Diebstahl erst möglich gemacht hatte.
Was ist ein gemeinsamer Token-Vesting-Pool?
Um den Vorfall zu verstehen, ist es hilfreich zu wissen, was UNCX eigentlich tut. Die seit 2020 betriebene Plattform stellt Kryptowährungsprojekten Tools zur Verfügung, um Liquidität zu sperren und Token nach vorgegebenen Zeitplänen zu verteilen. Ihre Dienste helfen Gründern, Entwicklern und Investoren dabei, nachzuweisen, dass bestimmte Vermögenswerte nicht vor einem vereinbarten Datum verkauft werden können.
Die Token-Vesting-Regelung funktioniert ähnlich wie ein Aktienvergütungsprogramm in Unternehmen. Anstatt alles auf einmal zu erhalten, bekommen die Empfänger ihre Vermögenswerte schrittweise, manchmal erst nach einer anfänglichen Wartezeit. Diese Regelung verhindert vorzeitige Verkäufe und trägt dazu bei, dass die Teilnehmer an den längerfristigen Aussichten eines Projekts festhalten.
Ein gemeinsamer Vesting-Pool geht noch einen Schritt weiter. Anstatt für jede Zuteilung einen separaten Vertrag zu nutzen, legen mehrere DeFi-Projekte (Decentralized Finance) ihre Token in eine gemeinsame Smart-Contract-Infrastruktur ein. Jede Position verfügt über einen eigenen, protokollierten Kontostand und einen eigenen Freigabezeitplan, während der Vertrag die Buchhaltung für alle übernimmt.
Das ist praktisch, in der Regel kostengünstiger und einfacher zu verwalten. Doch es gibt einen Haken. Wenn die gemeinsame Buchhaltung aus dem Ruder läuft, können sich Gelder aus völlig unabhängigen Projekten plötzlich in derselben misslichen Lage wiederfinden.
Eine winzige Restposition wurde zum „Golden Ticket“ des Angreifers
Laut Exvul lag die Schwachstelle im „VestingManager“-Vertrag von UNCX und dessen Umgang mit freigegebenen und stornierten Token-Anteilen. Diese Anteile stellen buchhalterische Ansprüche auf die im Vertrag gehaltenen Token dar. Der Angreifer erstellte zunächst neue Vesting-Positionen und gab dann Token aus einer umfangreichen Position frei. Anschließend wurden weitere Token in den Pool eingezahlt, und eine zuvor finanzierte Position wurde storniert. Diese Abfolge führte zu der kritischen buchhalterischen Diskrepanz. Die Sicherheitsforscher erklärten, dass die release()-Funktion des Vertrags den globalen Wert _totalTokenShares reduzierte, ohne die freigegebenen Anteile entsprechend aus dem _depositedShares-Datensatz der Position zu entfernen. Als die Position später storniert wurde, zog der Vertrag Anteile anhand der ursprünglich erfassten Einzahlung ab, wodurch dieselbe Reduzierung effektiv doppelt gezählt wurde. Eine direkte Token-Spende verzerrte die Berechnung zusätzlich. Das Ergebnis war eine winzige verbleibende Vesting-Position, die Ansprüche auf Vermögenswerte geltend machen konnte, die die Einlagen anderer Nutzer deckten. Im Klartext: Das Ledger des Vertrags spiegelte nicht mehr korrekt wider, wer Anspruch auf was hatte. Der Angreifer hatte einen Weg gefunden, eine fast leere Position so wirken zu lassen, als ob sie einen viel größeren Anspruch darstellte. Es waren keine gestohlenen privaten Schlüssel erforderlich. Die Mathematik des Vertrags selbst erledigte die Hauptarbeit.
Zehn Token entwendet – Forscher verfolgen den Geldfluss
Anfangs betraf der gemeldete Diebstahl fünf verschiedene Kryptowährungen: EDGEN, ZC, PEPECOIN, LO0P und PAAL. Ein späteres Update von UNCX erhöhte die Zahl auf zehn Token. Damit kommen wir zum eigentlichen Haken. Der Angreifer hob nicht einfach Geld von einem Konto ab, das er kontrollierte. Die fehlerhaften Berechnungen der Anteile ermöglichten es angeblich, dass die Position eines Teilnehmers auf Vermögenswerte zugreifen konnte, die anderen gehörten. Für eine Plattform, deren Geschäft darauf ausgerichtet ist, vorzeitige Token-Abhebungen zu verhindern, ist das eine besonders unangenehme Situation.
UNCX ergreift Maßnahmen zur Schadensbegrenzung
UNCX bestätigte den Vorfall auf X und verhinderte, dass neue Vesting-Positionen in den betroffenen Vertrag aufgenommen wurden, während das Team die Transaktionen überprüfte und den Schaden einschätzte. Die Plattform führte zudem Pauschalgebühren in Höhe von 100 ETH oder dem entsprechenden Gegenwert für alle Vesting-Verträge ein, was während der laufenden Untersuchung ein weiteres Hindernis für den normalen Betrieb darstellte.
In seinem jüngsten Update am Mittwoch um 19:00 Uhr Eastern Time bestätigte UNCX, dass der Exploit zehn Token auf vier Blockchains betraf, darunter Ethereum, Base, BNB Chain und Robinhood Chain. Das Unternehmen erhöhte die Pauschalgebühren auf über 1.000 ETH pro Sperre, steigerte die Token-Gebühren auf 5 % und schloss Methoden, mit denen diese Gebühren umgangen werden konnten.
UNCX betonte, dass seine Liquiditäts-Lockers und bestehenden Vesting-Verträge davon unberührt bleiben. Unterdessen arbeitet das Unternehmen mit den Strafverfolgungsbehörden und SEAL 911 zusammen, um den Vorfall zu untersuchen.
Gestohlene Gelder bleiben verschwunden, während die Wiederherstellungsbemühungen beginnen
UNCX teilte mit, dass weder der ursprüngliche Angreifer noch Nachahmer gestohlene Gelder zurückgegeben hätten. Die Plattform kontaktiert betroffene Projekte, rät vom Handel mit betroffenen Token in den betroffenen Pools ab und erstellt einen umfassenden Vorfallsbericht mit finanziellen Erhebungen und einem vorgeschlagenen Wiederherstellungsplan.
Derzeit ist die endgültige Höhe der Verluste noch ungewiss, und die Angreifer befinden sich weiterhin im Besitz der gestohlenen Vermögenswerte.
Die Staatsanwaltschaft von Brooklyn und das FBI gaben bekannt, dass sie 241 Kryptowährungs-Betrugswebsites und 112 Server, die mit Betrugsfällen in Verbindung standen, bei denen Amerikaner um Millionen betrogen wurden, stillgelegt haben.
Jetzt lesen: Brooklyn-Staatsanwaltschaft und FBI decken riesigen Krypto-Betrug auf

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.