LNbits, একটি ওপেন-সোর্স লাইটনিং নেটওয়ার্ক ওয়ালেট ও পেমেন্ট প্ল্যাটফর্ম, একাধিক নিরাপত্তা লঙ্ঘনের রিপোর্টের পর রবিবার, ৮ নভেম্বর ২০২৬-এ জরুরি বন্ধের সতর্কতা জারি করেছে। অপারেটরদের তাদের সার্ভারগুলো অবিলম্বে অফলাইনে নেওয়ার নির্দেশ দেওয়া হয়েছে, আর ডেভেলপাররা চলমান আক্রমণ মোকাবেলার জন্য গুরুত্বপূর্ণ প্যাচ প্রস্তুত করছেন।
নিরাপত্তা আতঙ্কে লাইটনিং নেটওয়ার্কের LNbits সার্ভার অফলাইন
লেখক

শেয়ার
মূল বিষয়সমূহ
- LNbits সকল সার্ভার অপারেটরকে ৮ই নভেম্বরের রিপোর্টকৃত আক্রমণের ঢেউয়ের পর অবিলম্বে সার্ভার বন্ধ করার আহ্বান জানিয়েছে।
- একজন Bittipbot অপারেটর জানিয়েছেন যে আক্রমণকারীরা অননুমোদিত অ্যাকাউন্ট তৈরি করার পর তিনি 2,285,545 স্যাটোসি হারিয়েছেন।
- ডেভেলপাররা ২৪ থেকে ৪৮ ঘণ্টার মধ্যে নিরাপত্তা প্যাচ আশা করছেন, তবে LNbits-এর হোস্টেড সেবা স্থগিত রয়েছে।
LNbits সতর্কতা জারি করেছে, যখন লাইটনিং নেটওয়ার্ক আক্রমণ ছড়িয়ে পড়ছে
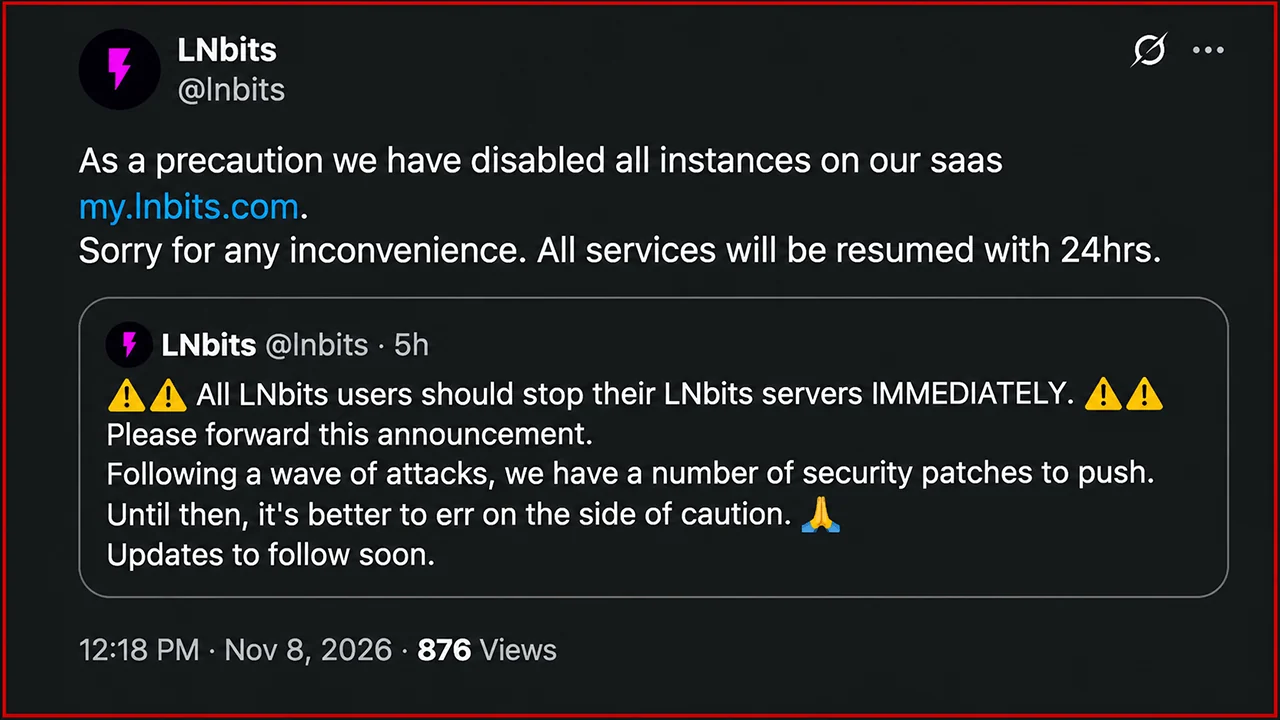
নিরাপত্তা সতর্কতাটি প্রায় ১৩:৫৬ UTC-এ ৮ নভেম্বর এসে পৌঁছেছিল, যখন LNbits তার অফিসিয়াল X অ্যাকাউন্টের মাধ্যমে অস্বাভাবিকভাবে জরুরি একটি ঘোষণা প্রকাশ করেছিল। অপারেটরদের সুবিধামতো আপডেট ইনস্টল করার পরামর্শ দেওয়ার পরিবর্তে, ডেভেলপাররা সমস্ত চলমান ইনস্ট্যান্স অবিলম্বে বন্ধ করার আহ্বান জানিয়েছিল।
LNbits-এর X অ্যাকাউন্টে বলা হয়েছে:
"সব LNbits ব্যবহারকারীদের তাদের LNbits সার্ভারগুলি অবিলম্বে বন্ধ করে দিতে হবে। অনুগ্রহ করে এই ঘোষণাটি ফরওয়ার্ড করুন। একাধিক আক্রমণের ঢেউয়ের পরিপ্রেক্ষিতে, আমরা কিছু নিরাপত্তা প্যাচ প্রকাশ করতে যাচ্ছি। ততক্ষণ পর্যন্ত সতর্ক থাকা ভালো। শীঘ্রই আরও আপডেট জানানো হবে।"
কোর অবদানকারী বেন আর্ক নির্দেশনাটি জোরদার করে জানান, ডেভেলপাররা আশা করছেন প্যাচগুলো ২৪–৪৮ ঘণ্টার মধ্যে উপলব্ধ হবে। তিনি কমিউনিটি সদস্যদেরও অনুরোধ করেন LNbits অবকাঠামো পরিচালনাকারীদের কাছে এই সতর্কবার্তা ছড়িয়ে দিতে।
সমস্যাটি আগে থেকেই দেখা দিয়েছিল। আনুমানিক ১২:৩৩ UTC-এ, LNbits তাদের Paywall এক্সটেনশন ব্যবহারকারী অপারেটরদের সম্ভাব্য দুর্বলতা তদন্তের সময় ফিচারটি অবিলম্বে নিষ্ক্রিয় করতে পরামর্শ দিয়েছিল। পরবর্তী সিস্টেমব্যাপী শাটডাউন সতর্কবার্তায় ইঙ্গিত পাওয়া যায় যে নিরাপত্তা উদ্বেগ একক এক্সটেনশনের বাইরেও বিস্তৃত ছিল।
LNbits তার হোস্টেড সার্ভিস my.lnbits.com-এ চলমান ইনস্ট্যান্সগুলোও স্থগিত করেছে, ডেভেলপাররা জানিয়েছেন যে প্রয়োজনীয় সমাধানগুলো বাস্তবায়িত হলে ২৪ ঘণ্টার মধ্যে কার্যক্রম পুনরায় শুরু হতে পারে।
অ্যাটাকাররা লাইটনিং ফান্ড নিষ্কাশন করে, অপারেটর ক্ষতিপূরণের প্রতিশ্রুতি দেয়
একটি নথিভুক্ত ঘটনায় ডাচ অপারেটর কেভিন রেভেনসবার্গ জড়িত ছিলেন, যার LNbits ইনস্ট্যান্স Bittipbot-কে সমর্থন করে, একটি টেলিগ্রাম-ভিত্তিক টিপিং সেবা।
র্যাভেনসবার্গের মতে, হামলাকারীরা নতুন অ্যাকাউন্ট তৈরি করে এবং ৮ নভেম্বর UTC সকাল ৯:২২ থেকে দুপুর ২টার মধ্যে ২,২৮৫,৫৪৫ স্যাটোশি উত্তোলন করেছে। চুরি হওয়া পরিমাণ প্রায় ০.০২২৮৫৫৪৫ বিটিসি-এর সমান। র্যাভেনসবার্গ ক্ষতিগ্রস্ত Bittipbot ব্যবহারকারীদের ব্যক্তিগতভাবে ক্ষতিপূরণ করার প্রতিশ্রুতি দিয়েছেন, যদিও ডেভেলপাররা দুর্বলতাগুলো সমাধান না করা পর্যন্ত তহবিলের অ্যাক্সেস সীমিত থাকবে।
এই রিপোর্টকৃত ঘটনাটি LNbits-এর অ্যাকাউন্ট-ব্যবস্থাপনা এবং অনুমোদন প্রক্রিয়া সম্পর্কে অস্বস্তিকর প্রশ্ন তোলে। তবে তদন্তকারীরা অননুমোদিত উত্তোলনের জন্য দায়ী সঠিক এক্সপ্লয়েটটি প্রকাশ্যে নির্ধারণ করতে পারেনি।
LNbits একটি মডুলার পেমেন্ট সিস্টেম হিসেবে কাজ করে যা LND এবং কোর লাইটনিংসহ লাইটনিং ফান্ডিং সোর্সের সাথে সংযুক্ত। এর আর্কিটেকচার পৃথক ওয়ালেট, অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস, পেমেন্ট টার্মিনাল, টিপিং সার্ভিস এবং অসংখ্য ঐচ্ছিক এক্সটেনশন সমর্থন করে।
এই নমনীয়তা অতিরিক্ত সফটওয়্যার উপাদানও নিয়ে আসে, যেগুলোর নিরাপত্তার তদারকি প্রয়োজন, বিশেষ করে যখন ইনস্টলেশনগুলো পাবলিক ইন্টারনেটের মাধ্যমে অ্যাক্সেসযোগ্য হয়।
LNbits-এর বাইরেও লাইটনিং নেটওয়ার্কের নিরাপত্তা সমস্যা বিস্তৃত
এই জরুরি অবস্থাটি লাইটনিং নেটওয়ার্ক অবকাঠামোর জন্য একটি কঠিন বছরের পরিপ্রেক্ষিতে এসেছে, যেখানে ডেভেলপাররা কোর লাইটনিং, লাইটনিং ডেভেলপমেন্ট কিট (LDK) এবং একেল (Eclair) সহ বেশ কয়েকটি প্রধান বাস্তবায়নে দুর্বলতার সম্মুখীন হয়েছেন।
আগস্টে, কোর লাইটনিং রক্ষণাবেক্ষকরা অসংখ্য এআই-সহায়িত দুর্বলতা রিপোর্টের মুখোমুখি হন, যার মধ্যে কয়েকটি প্রকৃত নিরাপত্তা সমস্যা উন্মোচন করেছিল। ডেভেলপাররা ফিক্স তৈরি করার সময় জরুরি সতর্কতা অবলম্বনের পরামর্শ দিয়েছিলেন, এবং বিঘ্নের সময় প্রায় ২২% কোর লাইটনিং নোড অফলাইনে চলে গিয়েছিল বলে জানা গেছে।
সেপ্টেম্বর ও অক্টোবর মাসে অতিরিক্ত নিরাপত্তা রিলিজ এসেছে, যা ডিনায়াল-অফ-সার্ভিস আক্রমণ, চ্যানেল বন্ধের দুর্বলতা, লেনদেন স্বাক্ষরের সমস্যা এবং সম্ভাব্য তহবিল ক্ষতির মোকাবিলা করেছে।
LDK ডেভেলপাররা একটি বিশেষ উদ্বেগজনক রিকানেক্ট ভলনারেবিলিটি প্যাচ করেছে, যা প্রভাবিত নোডগুলোকে বিরোধপূর্ণ কমিটমেন্ট লেনদেনে স্বাক্ষর করতে প্ররোচিত করতে পারতো। এদিকে কোর লাইটনিং ধারাবাহিক আপডেট জারি করেছে, যা মেমোরি নিঃশেষণ, চ্যানেল-ব্যবস্থাপনার দুর্বলতা এবং অন্যান্য নিরাপত্তা ত্রুটিগুলো সমাধান করেছে।
LNbits ইতিমধ্যেই ২০২৬ সালের শুরুতে নিরাপত্তা নিরীক্ষার মধ্য দিয়ে গিয়েছিল। V12-এর একটি বাহ্যিক পর্যালোচনায় একটি প্রমাণীকরণ-ক্যাশ বাইপাস এবং একটি পেপ্যাল ইন্টিগ্রেশন দুর্বলতা সনাক্ত করা হয়েছিল, উভয়ই রিপোর্ট অনুযায়ী সংস্করণ 1.6.0-এ সংশোধন করা হয়েছে। বর্তমানে পূর্বে প্যাচ করা সেই ত্রুটিগুলোর এবং রবিবারের আক্রমণের মধ্যে কোনো প্রতিষ্ঠিত সংযোগ নেই।
লাইটনিং অপারেটররা কি নিরাপদে সেবা পুনরায় চালু করতে পারবে?
এখন পর্যন্ত, LNbits অপারেটরদের জন্য নির্দেশনাটি সরল: প্রভাবিত অবকাঠামো অফলাইনে রাখুন যতক্ষণ না ডেভেলপাররা প্রয়োজনীয় নিরাপত্তা প্যাচগুলি প্রকাশ ও যাচাই করেন। প্রকল্পের তাত্ক্ষণিক অগ্রাধিকার হল আরও অননুমোদিত উত্তোলন রোধ করা, ক্ষতিগ্রস্ত উপাদানগুলি চিহ্নিত করা, এবং অতিরিক্ত তহবিল ঝুঁকির মুখে না ফেলে সেবাগুলো পুনরুদ্ধার করা।
বিস্তৃত উদ্বেগ এক ওয়ালেট প্ল্যাটফর্মের বাইরেও প্রযোজ্য। লাইটনিং অ্যাপ্লিকেশনগুলো প্রায়ই পেমেন্ট অবকাঠামো, প্রমাণীকরণ সিস্টেম এবং তৃতীয় পক্ষের এক্সটেনশন একত্রিত করে, যার অর্থ হলো অন্তর্নিহিত পেমেন্ট প্রোটোকলের বাইরে দুর্বলতাগুলো এখনও ব্যবহারকারীদের আর্থিক ক্ষতির মুখে ফেলতে পারে।
রবিবারের জরুরি পরিস্থিতি ক্রিপ্টোকারেন্সি নিরাপত্তায় একটি দীর্ঘস্থায়ী পার্থক্য তুলে ধরে: একটি কার্যকর পেমেন্ট নেটওয়ার্ক এর উপর নির্মিত প্রতিটি অ্যাপ্লিকেশনের নিরাপত্তার নিশ্চয়তা দেয় না। LNbits-এর জন্য, পরিষেবা পুনরুদ্ধার করা সম্ভবত আক্রমণকারীরা কীভাবে তাদের প্রতিরক্ষা ভেঙেছে তা সঠিকভাবে নির্ধারণ করার তুলনায় সহজ হবে।
এছাড়াও, newhedge.io-এর পরিসংখ্যান অনুযায়ী, জুলাই মাসের শেষ থেকে লাইটনিং নেটওয়ার্কের সক্ষমতা ১,১০০ BTC-এরও বেশি হারে কমে গেছে, যা ২০২২ সালের মাঝামাঝি সময়ে সর্বশেষ রেকর্ডকৃত স্তরে নেমে এসেছে।
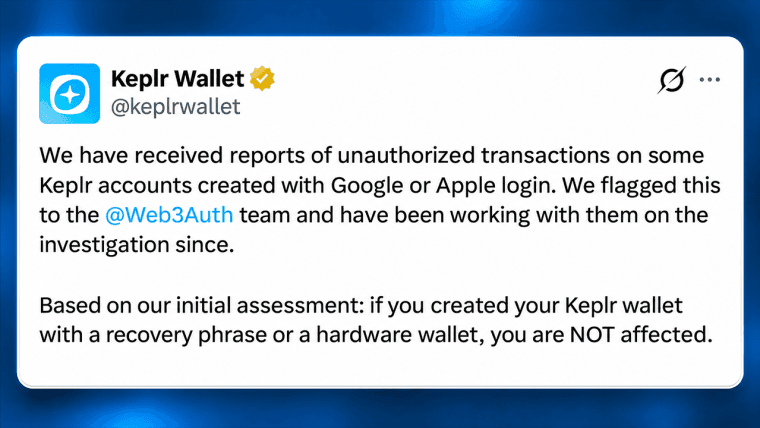
Web3Auth-এ একটি নিরাপত্তা ত্রুটির কারণে ৬ মিলিয়ন ডলারের স্থানান্তর এবং জরুরি ওয়ালেট পুনরুদ্ধারের ঘটনা ঘটার পর Keplr গুগল ও অ্যাপল লগইন স্থগিত করেছে।
এখনই পড়ুন: কেপলার ওয়ালেট লঙ্ঘনের ফলে কোসমস জুড়ে ৬ মিলিয়ন ডলারের স্থানান্তর ঘটে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।
লেখক পরিচিতি
লেখকJamie RedmanNews Lead
জেমি রেডম্যান Bitcoin.com News-এর নিউজ লিড এবং ম্যাসাচুসেটস-ভিত্তিক একজন আর্থিক প্রযুক্তি সাংবাদিক।