আক্রমণকারীরা ফাউন্ডেশনের ইমেইল অবকাঠামো দখল করে গ্রাহকদের প্রকৃত নাম, ঠিকানা ও ক্রয়ের বিবরণসহ ভুয়া হার্ডওয়্যার-ওয়ালেট প্রত্যাহার নোটিশ পাঠিয়েছিল। কোম্পানি জানিয়েছে যে ব্যবহারকারীদের রিপোর্টের দশ মিনিটের মধ্যে তারা অনুপ্রবেশকারীদের বের করে দিয়েছে, তবে ব্যক্তিগত তথ্য উদ্বেগজনক প্রশ্ন উত্থাপন করছে।
হার্ডওয়্যার ওয়ালেট নির্মাতা ফাউন্ডেশন গ্রাহক ডেটা লঙ্ঘনের সম্মুখীন
লেখক

শেয়ার
মূল বিষয়গুলো
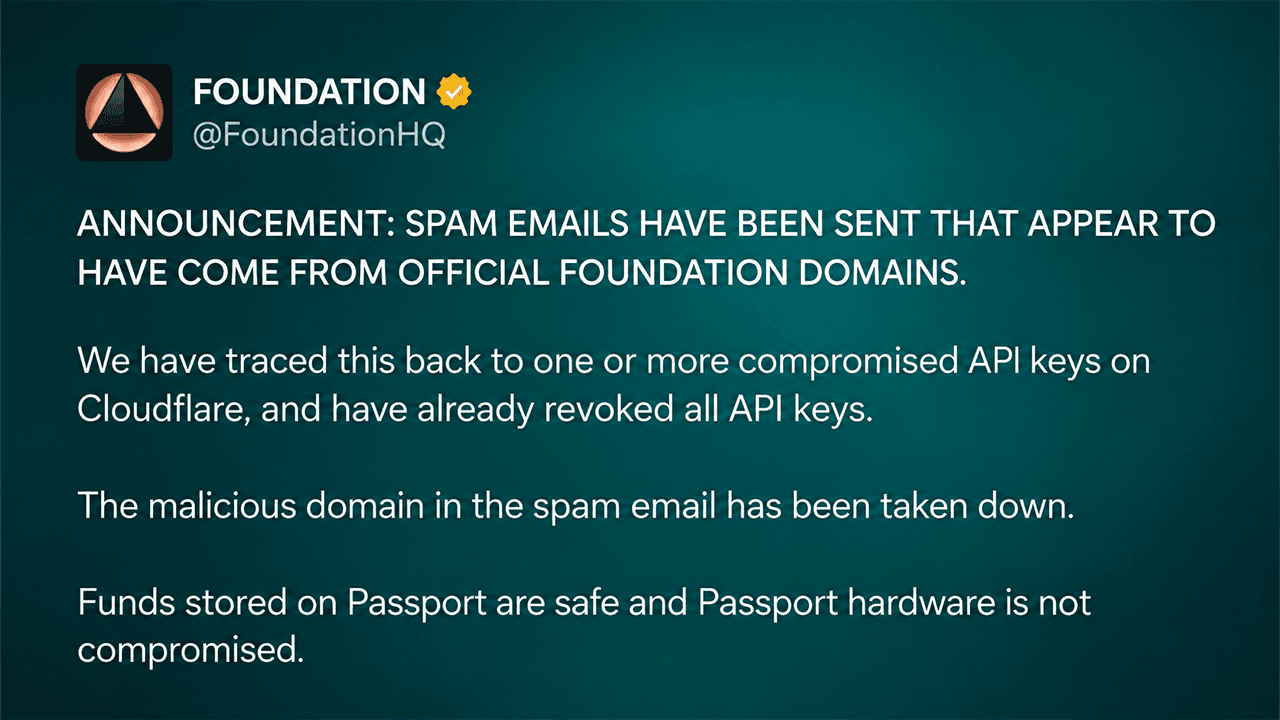
- ফাউন্ডেশন জানিয়েছে যে আপস করা Cloudflare API কী-গুলো ব্যবহার করে কোম্পানির ছদ্মবেশে ফিশিং ইমেইল পাঠানো হয়েছে।
- ফাউন্ডেশন জানিয়েছে যে ব্যবহারকারীদের রিপোর্টের দশ মিনিটের মধ্যে তারা হামলাকারীদের থামিয়ে দিয়েছে এবং পাসপোর্ট ফান্ড নিরাপদ রয়েছে।
- Keystone-এর সাম্প্রতিক গ্রাহক-ডেটা লঙ্ঘন হার্ডওয়্যার-ওয়ালেট ফিশিং নিয়ে উদ্বেগ বাড়িয়েছে।
হ্যাক হওয়া API কী-গুলো অফিসিয়াল ইমেইলকে ফিশিং ফাঁদে পরিণত করেছে
বস্টনভিত্তিক হার্ডওয়্যার-ওয়ালেট নির্মাতা ফাউন্ডেশন ২৫ অক্টোবর রাতে এই ঘটনা প্রকাশ করে, ব্যাখ্যা করে যে আপস হওয়া Cloudflare API কী-গুলো আক্রমণকারীদের তার অফিসিয়াল ডোমেইন থেকে আসা বলে মনে হওয়া বার্তা পাঠাতে সক্ষম করেছে।
ইমেইলগুলোতে পাসপোর্ট মালিকদের জরুরি পণ্য প্রত্যাহারের কথা জানিয়ে বলা হয়েছিল যে ক্ষতিগ্রস্ত ডিসপ্লে উপাদানগুলো তাদের বিটকয়েন চুরির ঝুঁকিতে ফেলেছে। প্রাপকদের ফাউন্ডেশনের এনভয় সঙ্গী অ্যাপের মতো একটি নকল ওয়েবসাইটে নির্দেশ করা হয়েছিল, যেখানে হামলাকারীরা পুনরুদ্ধার বাক্য সংগ্রহের চেষ্টা করেছিল বা ভুক্তভোগীদের তহবিল স্থানান্তর করতে প্ররোচিত করেছিল।
কোম্পানির প্রাথমিক ঘোষণায় বলা হয়েছিল: "পাসপোর্টে সংরক্ষিত তহবিল নিরাপদ এবং পাসপোর্ট হার্ডওয়্যার আপোসিত হয়নি।" ফাউন্ডেশন তাদের ক্লাউডফ্লেয়ার এপিআই কী বাতিল করেছে, ক্ষতিকর ডোমেইন নিষ্ক্রিয় করেছে এবং আরও অননুমোদিত ইমেইল ব্লক করেছে। সিইও জ্যাক হার্বার্ট বলেছেন, ব্যবহারকারীদের রিপোর্ট পাওয়ার ১০ মিনিটের মধ্যে কোম্পানিটি পদক্ষেপ নিয়েছে।
গ্রাহকের ঠিকানাগুলো আরও গভীর একটি নিরাপত্তা সমস্যা উন্মোচন করে
আক্রমণটি আরও উদ্বেগজনক মোড় নেয় যখন প্রাপকরা আবিষ্কার করেন যে কিছু ফিশিং বার্তায় সঠিক ব্যক্তিগত তথ্য ছিল, যার মধ্যে ছিল বাড়ির ঠিকানা, টেলিফোন নম্বর এবং পূর্ববর্তী ক্রয়ের বিবরণ।
হার্বার্ট স্বীকার করেছেন যে "আমাদের কিছু ব্যাকএন্ড অবকাঠামো একটি স্ব-হোস্টেড অ্যাপে থাকা দুর্বলতার মাধ্যমে ক্ষতিগ্রস্ত হয়েছে।" পরবর্তীতে তিনি সেই অ্যাপ্লিকেশনটিকে Cal.com হিসেবে শনাক্ত করেন এবং ইঙ্গিত দেন যে হামলাকারীরা সম্ভবত ফাউন্ডেশনের গ্রাহক-সাপোর্ট ইনবক্সে প্রবেশাধিকার পেয়েছে।
"আমরা ঠিক কী ঘটেছে তা খুঁজে বের করব এবং আগামীকাল আরও বিস্তারিত জানাব। আমি খুবই দুঃখিত," হার্বার্ট এক্স-এ লিখেছেন।
অন্যান্য সম্ভাব্য উৎসের মধ্যে ছিল পূর্বে ফাঁস হওয়া গ্রাহক রেকর্ড এবং ফাউন্ডেশনের শপিফাই স্টোরফ্রন্টের মাধ্যমে সাম্প্রতিক কেনাকাটা। কোম্পানিটি প্রকাশের পূর্ণ পরিসর নির্ধারণ করতে পারেনি বা কতজন মানুষ ক্ষতিকর বার্তা পেয়েছে তা প্রকাশ করেনি।
এমনকি প্রাক্তন চাকরিপ্রার্থী এবং যারা কয়েক বছর আগে ফাউন্ডেশনের সাথে যোগাযোগ করেছিলেন, তারাও ইমেইল পেয়েছেন বলে জানা গেছে। কিছু গ্রাহক, যারা পূর্বে ডেটা মুছে ফেলার অনুরোধ করেছিলেন, তারাও প্রশ্ন তুলেছেন কেন তাদের তথ্য এই প্রচারণায় দেখা গেছে।
ফিশিং হুমকি বাড়ার সঙ্গে সঙ্গে হার্ডওয়্যার ওয়ালেটগুলো নিরাপদ রয়েছে
ফাউন্ডেশনের আশ্বাসগুলো তাদের যোগাযোগ অবকাঠামোর ক্ষতিগ্রস্ততাকে পাসপোর্ট হার্ডওয়্যারের (ফাউন্ডার্স এডিশন, কোর এবং প্রাইম ডিভাইসসহ) প্রকৃত কোনো লঙ্ঘন থেকে পৃথকভাবে দেখায়। এই ঘটনাটি কেইস্টোনের অননুমোদিত ওয়েবসাইট অ্যাক্সেসের প্রকাশের পর ঘটে, যেখানে গ্রাহকদের নাম, শিপিং ঠিকানা এবং অর্ডার তথ্য প্রভাবিত হয়েছিল। সেই কোম্পানিটিও দাবি করেছিল যে ব্যক্তিগত কী এবং রিকভারি ফ্রেজ প্রকাশ পায়নি।
ফাউন্ডেশনের ব্যবহারকারীদের অনাকাঙ্ক্ষিত রিকল নোটিশ উপেক্ষা করা উচিত, আনুষ্ঠানিক চ্যানেলের মাধ্যমে ঘোষণাগুলো যাচাই করা উচিত এবং কখনোই ওয়েবসাইটে রিকভারি ফ্রেজ প্রবেশ করানো উচিত নয়। যারা রিকভারি ফ্রেজ প্রকাশ করেছেন, তাদের উচিত একটি বিশ্বস্ত ডিভাইস ব্যবহার করে নতুনভাবে তৈরি ওয়ালেটে তহবিল স্থানান্তর করা।
হার্বার্ট ক্ষমা প্রার্থনা করেছেন এবং একটি বিস্তারিত ঘটনা প্রতিবেদন দেওয়ার প্রতিশ্রুতি দিয়েছেন। আপাতত, অমীমাংসিত প্রশ্নটি পাসপোর্টের হার্ডওয়্যার ব্যর্থ হয়েছে কিনা তা নয়, বরং আক্রমণকারীরা কীভাবে যথেষ্ট গ্রাহক তথ্য সংগ্রহ করে একটি জাল সতর্কতাকে বিশ্বাসযোগ্য করে তুলেছিল।

Electrum 4.8.3 একটি বিটকয়েন ওয়ালেটের ত্রুটি মেরামত করেছে, যা দুষ্টু সার্ভারগুলোকে ফি বৃদ্ধি হাইজ্যাক করে ব্যবহারকারীদের প্রতারণা করে চুরিতে স্বাক্ষর করতে বাধ্য করত।
এখনই পড়ুন: ইলেকট্রাম ওয়ালেট আক্রমণ ফি বৃদ্ধি আড়ালে বিটকয়েন চুরি লুকিয়েছিল

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।