লেজার হার্ডওয়্যার ওয়ালেটের বিতর্কের পরিপ্রেক্ষিতে, যা সন্দেহ তৈরি করেছিল যে একজন তৃতীয় পক্ষের খুচরা বিক্রেতা ছলনাময় ডিভাইস বিতরণ করেছে, প্রতিদ্বন্দ্বী হার্ডওয়্যার ওয়ালেট নির্মাতা ট্রেজর ঘোষণা করেছে যে তারা নির্দিষ্ট পুনর্বিক্রেতা অনুমোদন বাতিল করবে, যা কার্যকর হবে ১ জানুয়ারি, ২০২৭ থেকে।
৯৩ মিলিয়ন ডলারের লেজার নিরাপত্তা আতঙ্কের পর ট্রেজর নেটওয়ার্ক ছাঁটাই
লেখক

শেয়ার

প্রধান বিষয়সমূহ
- Trezor ১ জানুয়ারি ২০২৭ থেকে তার অনুমোদিত পুনর্বিক্রেতা নেটওয়ার্ক সংকুচিত করছে, কারণ তারা চায় কম সংখ্যক অংশীদার এবং তাদের হার্ডওয়্যার ওয়ালেটগুলো গ্রাহকদের কাছে কীভাবে পৌঁছাবে সে বিষয়ে আরও নিয়ন্ত্রণ।
- এই সিদ্ধান্তটি এসেছে লেজারের ৯ অক্টোবর নিরাপত্তা ঘটনার পর, যেখানে হামলাকারীরা অভিযোগ করা হয়েছে তৃতীয় পক্ষের পুনর্বিক্রেতার মাধ্যমে বিক্রি হওয়া ডিভাইসগুলিতে হস্তক্ষেপ করেছে, যার ফলে আনুমানিক ৯৩ মিলিয়ন ডলারের ক্ষতি হয়েছে।
- Trezor দাবি করে যে তাদের নিজস্ব ডিভাইসগুলো ক্ষতিগ্রস্ত হয়েছে এমন কোনো প্রমাণ নেই, এবং হার্ডওয়্যার ওয়ালেটের সাপ্লাই চেইন নিরাপত্তার বিষয়ে ক্রমবর্ধমান উদ্বেগের মধ্যে পুনর্বিন্যাসকে একটি সতর্কতামূলক পদক্ষেপ হিসেবে বর্ণনা করে।
লেজারের নিরাপত্তা আতঙ্কের পর ট্রেজর তার বিতরণ নেটওয়ার্ক আরও কঠোর করছে
Trezor-এর প্রধান বাণিজ্যিক কর্মকর্তা ড্যানি স্যান্ডার্স কোম্পানির অনুমোদিত পুনর্বিক্রেতা প্রোগ্রাম হ্রাসের সিদ্ধান্তের কথা X-এ নির্বাচিত অংশীদারদের কাছে পাঠানো একটি আনুষ্ঠানিক চিঠি শেয়ার করে জানিয়েছেন। এই পদক্ষেপের উদ্দেশ্য হলো সরবরাহ শৃঙ্খলা তদারকি শক্তিশালী করা এবং প্রতিটি ডিভাইসের প্রস্তুতকারকের কাছ থেকে গ্রাহকের কাছে পৌঁছানোর যাত্রা সম্পূর্ণরূপে যাচাই করা।
"সম্প্রতি অন্য একটি হার্ডওয়্যার ওয়ালেট ব্র্যান্ডের সাপ্লাই-চেইন আক্রমণ নিশ্চিত করেছে যা আমরা সবসময়ই জানতাম। একটি হার্ডওয়্যার ওয়ালেট তার মালিকের কাছে পৌঁছানোর পথ যতটা নিরাপদ, ঠিক ততটাই নিরাপদ, এবং প্রতিটি ডিভাইস যা এমন হাতের মধ্য দিয়ে যায় যেগুলো আমরা সঠিকভাবে যাচাই করতে পারি না, তা কারো সঞ্চয়কে ঝুঁকির মুখে ফেলে," ট্রেজর তার রিসেলারদের উদ্দেশে লেখা চিঠিতে উল্লেখ করেছে।
চিঠিতে আরও বলা হয়েছে:
"তাই আমরা কঠিন সিদ্ধান্ত নিয়েছি আমাদের পুনর্বিক্রেতা নেটওয়ার্ক অনেক ছোট করে ফেলার, এতটাই ছোট যে আমরা অবশিষ্ট প্রতিটি অংশীদারকে যাচাই-বাছাই করতে পারি।"
৯৩ মিলিয়ন ডলারের লেজার ঘটনা হার্ডওয়্যার ওয়ালেট নিরাপত্তার ওপর ছায়া ফেলেছে
Trezor-এর সিদ্ধান্তটি আসে 9 অক্টোবর, 2026-এ প্রকাশিত Ledger-এর নিরাপত্তা লঙ্ঘনের পরিপ্রেক্ষিতে। প্রতিবেদন অনুযায়ী, হামলাকারীরা একটি জটিল ভৌত সরবরাহ শৃঙ্খলা লঙ্ঘন ঘটিয়েছিল, অভিযোগ রয়েছে তারা তৃতীয় পক্ষের পুনর্বিক্রেতার মাধ্যমে বিতরণকৃত ডিভাইসে গোপন হার্ডওয়্যার ইমপ্লান্ট সোল্ডার করেছিল, যার ফলে আনুমানিক 93 মিলিয়ন ডলারের ক্ষতি হয়েছে।
Trezor-এর চিঠি নিশ্চিত করে যে নির্দিষ্ট রিসেলার অংশীদারিত্ব আনুষ্ঠানিকভাবে ১ জানুয়ারি, ২০২৭-এ শেষ হবে, এবং এটি স্পষ্ট করে যে এই সিদ্ধান্ত কোম্পানির সিস্টেম বা হার্ডওয়্যার ডিভাইসে কোনো ধরনের আপসের ইঙ্গিত দেয় না। "আমি স্পষ্ট করে বলতে চাই: ট্রেজর ডিভাইসগুলো ক্ষতিগ্রস্ত হয়েছে এমন একটিও প্রমাণ নেই। এটি একটি প্রতিরোধমূলক পদক্ষেপ, অতিরিক্ত সতর্কতার কারণে নেওয়া হয়েছে," কোম্পানির চিঠিতে বলা হয়েছে।
নিরাপত্তার প্রতিবন্ধকতায় পরিপূর্ণ এক বছর
হার্ডওয়্যার ওয়ালেট কোম্পানিগুলোর জন্য এটি ছিল এক ভয়াবহ বছর, এবং ডেটা লঙ্ঘন, লেজার ফল্ট ইনজেকশন প্রকাশ, একটি ফার্মওয়্যার এন্ট্রপি বাগ এবং সর্বশেষ সাপ্লাই চেইন ঘটনা সহ প্রায় এক ডজন ঘটনা ঘটেছে। এর পাশাপাশি, আগস্টে Trezor একটি তৃতীয় পক্ষের পূরণকারী প্রদানকারীর সঙ্গে সম্পর্কিত একটি ডেটা লঙ্ঘনের সম্মুখীন হয়, যা কয়েক হাজার গ্রাহকের ব্যক্তিগত তথ্য উন্মোচিত করে।
সরবরাহের শৃঙ্খলা নিরাপত্তার ক্ষেত্রে, Trezor স্বীকার করে যে তার বিতরণ নেটওয়ার্কের অখণ্ডতা রক্ষা করা একটি অবিরাম চ্যালেঞ্জ।
"সাপ্লাই-চেইন নিরাপত্তা কখনোই শেষ হয় না, তাই আমরা ট্রেজরের সাথে কাজ চালিয়ে যাওয়া প্রতিটি অংশীদারের জন্য মানদণ্ড বাড়াচ্ছি, একটি আপডেট করা আইনি কাঠামো এবং ডিভাইসগুলো কীভাবে উৎস থেকে সংগৃহীত, সংরক্ষিত ও পরিচালিত হয় সে বিষয়ে আরও কঠোর যাচাই-বাছাইয়ের মাধ্যমে। আমরা চেইনের সবাই থেকে, নিজেদের সহ, আরও বেশি কিছু চাইছি," কোম্পানির চিঠিতে বলা হয়েছে।
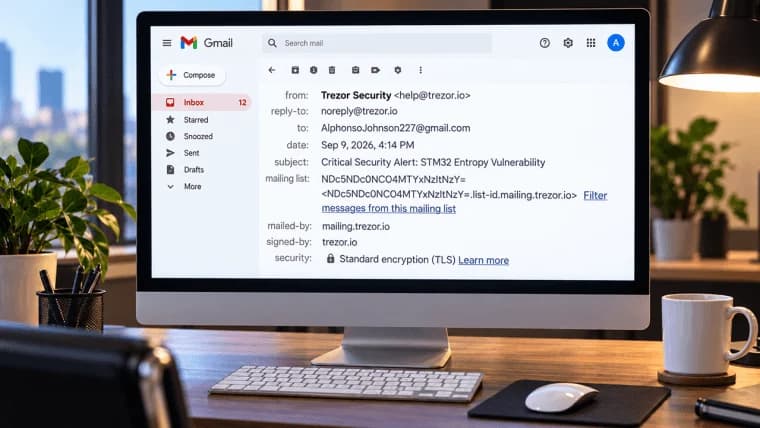
Trezor, Bitbox এবং Cointracking একটি শেয়ার্ড ইমেল প্রোভাইডারের ডেটা লঙ্ঘনের পর ব্যবহারকারীদের সতর্ক করেছে, যা ক্রিপ্টো ফিশিং আক্রমণ ছড়িয়ে দিয়েছে।
এখনই পড়ুন: হ্যাকাররা ক্রিপ্টো ব্যবহারকারীদের লক্ষ্য করে ট্রেজর, বিটবক্সের ইমেইল হাইজ্যাক করেছে

এই নিবন্ধটি AI ব্যবহার করে ইংরেজি থেকে অনুবাদ করা হয়েছে। মূল ইংরেজি সংস্করণটি নির্ভরযোগ্য উৎস; স্বয়ংক্রিয় অনুবাদে ভুল থাকতে পারে, বিশেষ করে আইনি ও নিয়ন্ত্রক পরিভাষায়।