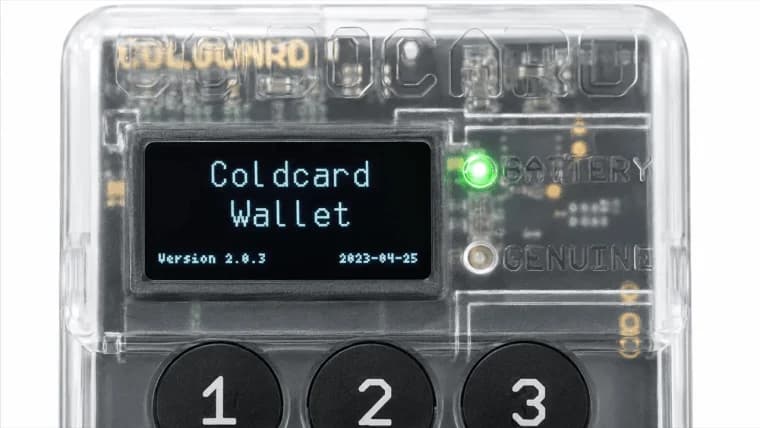
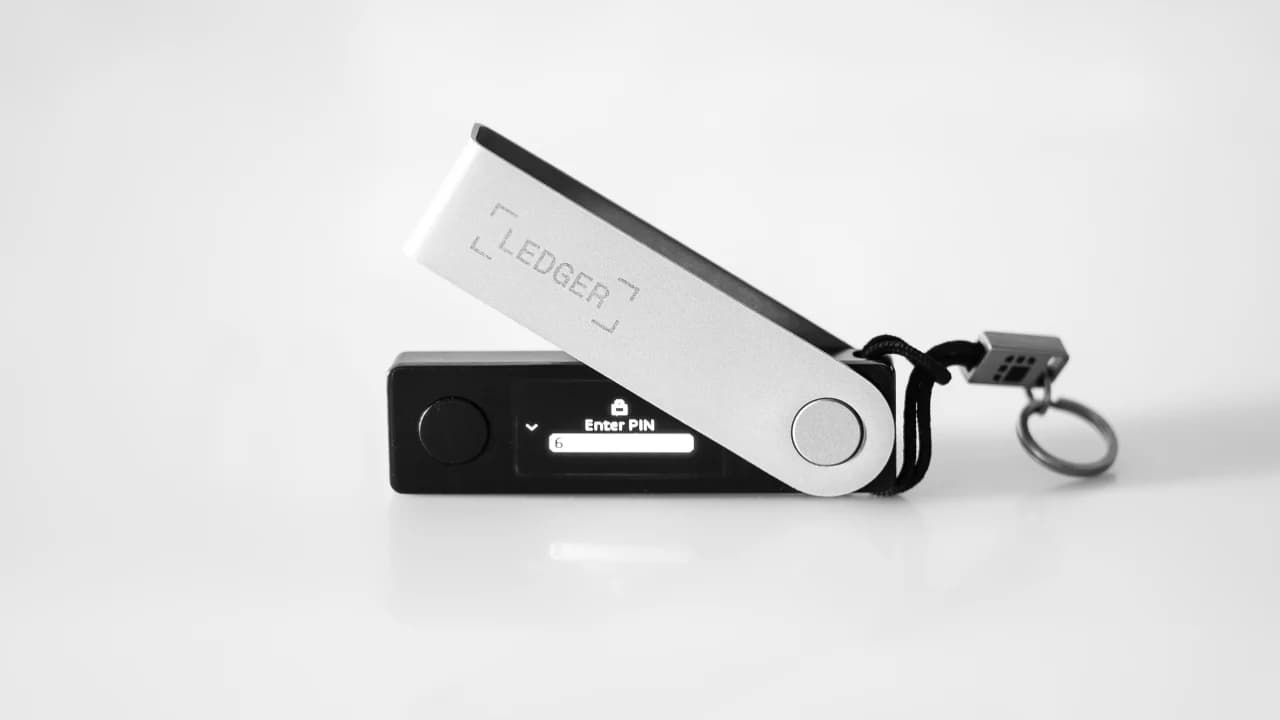
تشير تقارير جديدة على وسائل التواصل الاجتماعي إلى أن محافظ «ليدجر» التي تعرضت للاستغلال المادي قد لا تقتصر على آسيا، حيث أفادت التقارير بالعثور على أجهزة تم العبث بها بشكل مشابه في أوروبا. ويأتي هذا التقرير في الوقت الذي أكدت فيه الشركة وجود جهاز مخفي مزروع في محفظة تأثرت بالهجوم الأخير الذي تسبب في خسارة قدرها 93.4 مليون دولار.
مستخدم يكشف عن جهاز مخفي مزروع في محفظة «ليدجر» الأوروبية
بقلم
مشاركة
النقاط الرئيسية
- يُزعم أن عملية الاستغلال التي طالت محفظة Ledger المادية بقيمة 93.4 مليون دولار قد امتدت إلى Mediamarkt، وهي سلسلة متاجر تجزئة أوروبية كبرى.
- اكتشف أحد العملاء نسخة سابقة من الجهاز المزروع قادرة على اجتياز فحوصات البرامج، مما دفع الآخرين إلى توخي الحذر وفحص أجهزتهم.
- تدعي «ليدجر» أن الهجوم يقتصر على الموزع الآسيوي «كريبتوبيليس»، لكنها تعكف حالياً على مراجعة إجراءات الرقابة على الموزعين.
العثور على محافظ «ليدجر» مزورة جديدة خارج آسيا
بينما تتواصل التحقيقات في الهجوم الأخير الذي بلغت خسائره 93.4 مليون دولار والذي استهدف محافظ «ليدجر» التي باعتها شركة «كريبتوبيليس» (CryptoBilis)، وهي موزع معتمد لـ«ليدجر»، في آسيا، تشير التقارير إلى وجود صلة بين الهجوم وموزعين آخرين في مناطق أخرى.
لم تقر شركة Ledger سوى بوجود برنامج خفي في أحد الأجهزة المتضررة من السرقة التي بلغت قيمتها مليون دولار. ومع ذلك، قدم المستخدم «يوهانس» (4، 4) على منصة X أدلة على وجود المزيد من البرامج الخفية في محفظة «ليدجر» أخرى تم شراؤها، حسبما ورد، من «ميدياماركت»، وهي سلسلة متاجر ألمانية لها فروع في عدة دول أوروبية، بما في ذلك إيطاليا وإسبانيا وتركيا وبولندا والنمسا وهولندا، من بين دول أخرى.
وأشار يوهانس (4، 4)، الذي يُزعم أنه اشترى هذه المحفظة قبل أسبوعين، إلى أن هذا البرنامج الخبيث يبدو أنه إصدار أقدم، حيث إنه لا يخفي البرنامج الخبيث خلف شاشة الجهاز لتصعيب اكتشافه. ومع ذلك، أوضح أن محفظته، على الرغم من تعرضها للاختراق، لم تقم بتحويل أمواله إلى المستغل. وتكهن قائلاً: «إما أن الجهاز لم يعمل، أو أنهم كانوا ينتظرون انتشارًا أوسع نطاقًا لاستخدام الأجهزة المخترقة».
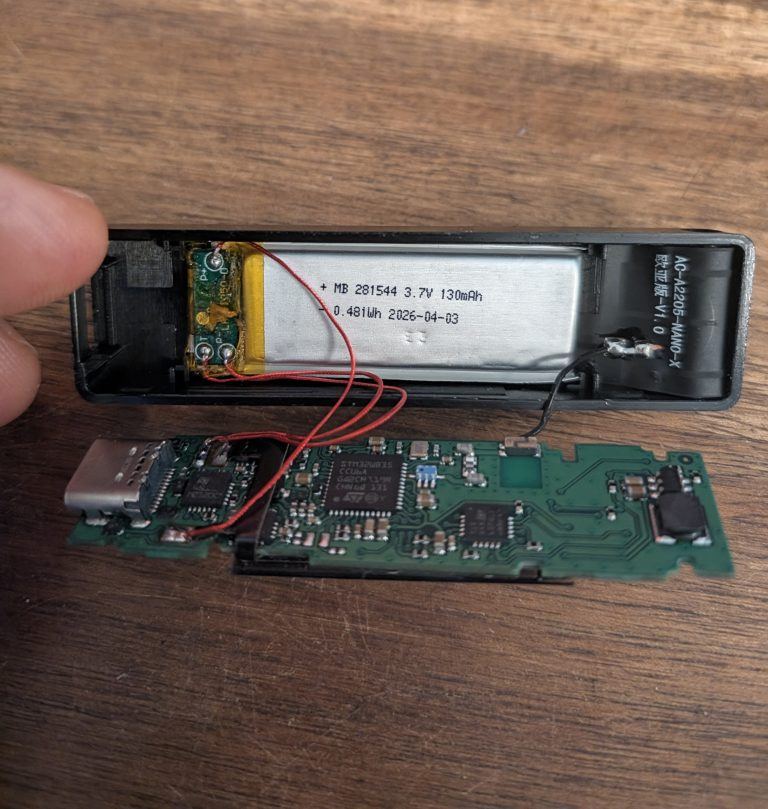
وأضاف مارك كاربيلس، الرئيس التنفيذي السابق لشركة Mt Gox، أن الهوائي الموجود في هذه المحفظة يحمل عبارة «الإصدار الأوراسي»، في إشارة إلى وجود إصدارات مختلفة اعتمادًا على ترددات الهواتف المحمولة المستخدمة في كل منطقة.
وكان مارك كاربيلس قد وثق سابقًا وجود أجهزة مزروعة مماثلة في محافظ تم شراؤها من ماليزيا، حيث يقع مقر شركة «كريبتوبيليس». ويوسع هذا التقرير الجديد نطاق الاستغلال ليشمل المحافظ المتوفرة في أوروبا، مما قد يعرض المزيد من العملاء لهذا النوع من الهجمات.
وأخيرًا، أوصى يوهانس (4,4) مالكي محافظ «ليدجر» الذين اشتروا محافظهم من موزعين بفتح أجهزتهم وعدم الوثوق بفحوصات برمجيات «ليدجر»، حيث ظهرت حالات مماثلة في مناطق أخرى. فقد اجتازت جميع الأجهزة التي تم العبث بها فحوصات أمان برمجيات «ليدجر»، مما دفع العملاء إلى استخدامها دون قلق.
في آخر تحديث لها، أوضحت «ليدجر» أن جميع الحالات المؤكدة المتأثرة بهذا الاستغلال اقتصرت على الأجهزة المباعة عبر «كريبتوبيليس»، وشجعت المستخدمين المتضررين على «التواصل مع دعم «ليدجر» عبر القنوات الرسمية وتقديم شكاوى إلى سلطات إنفاذ القانون المحلية».
واختتمت Ledger قائلة: «نحن نعمل باستمرار على تحسين هذا الجانب، وتُعزز أحداث مثل هذه عزمنا على: مراجعة ضوابط الموزعين المعتمدين، وتعزيز حماية الأجهزة، والتعاون مع السلطات».
حتى وقت كتابة هذا التقرير، لم يتطرق دعم عملاء Ledger إلى التقارير المتداولة بشأن الأجهزة المزعوم التلاعب بها والتي مصدرها موزعون أوروبيون.
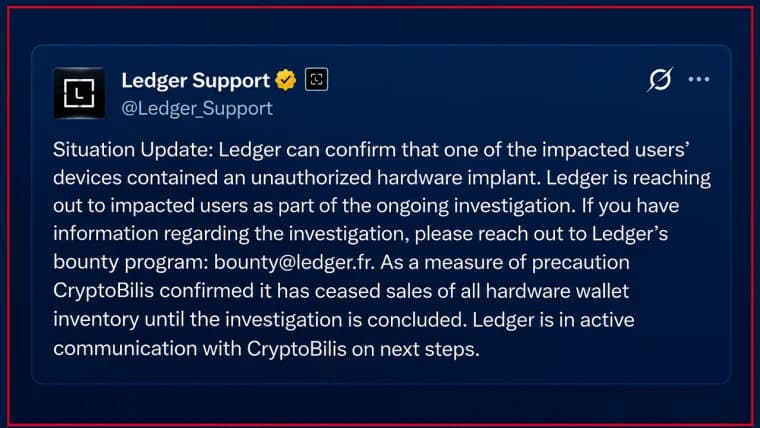
تؤكد شركة «ليدجر» وجود جهاز محفظة مزروع، في ظل خسائر مشتبه بها في العملات المشفرة بقيمة 93.4 مليون دولار مرتبطة بالموزع «CryptoBilis».
اقرأ الآن: «ليدجر» تؤكد وجود جهاز مخفي مزروع في محفظة المستخدم المتضرر

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.