Tether表示,在币安遭黑客攻击后的30分钟内,该公司冻结了超过15亿美元的被盗USDT,阻止了他人对这些资金的访问。此前,美国联邦调查局(FBI)已将此次攻击归咎于朝鲜。
Tether称30分钟内冻结币安被盗15亿美元
分享
要点
- FBI将此次超过60亿美元的盗窃案归咎于朝鲜。
- 在冻结措施生效前,约7.29亿美元被盗USDT已被转移。
- Tether报告称,在二级市场地址中冻结的资金总额超过70亿美元。
Tether 说明对币安15亿美元黑客攻击事件的冻结措施
Tether于11月2日表示,在10月29日币安遭受攻击后的30分钟内,已冻结了超过15亿美元的USDT。该公司称,其干预措施阻止了这些资产被转移、兑换或洗钱,使其始终处于攻击者无法触及的范围之外。
Tether首席执行官Paolo Ardoino证实:
“在黑客攻击发生后的几分钟内,我们的团队就冻结了超过15亿美元的USDT。”
Tether美国稳定币业务首席执行官博·海因斯(Bo Hines)评论道:“我们立即采取行动,阻止了超过15亿美元落入此次攻击幕后黑手之手。”
10月31日,美国联邦调查局(FBI)将币安(Binance)遭窃事件归咎于朝鲜,并将此次恶意网络活动定性为“Tradertraitor”——这是该局对朝鲜网络活动的专有名称。 调查人员观察到,被盗资产主要被转换为以太币,并预计这些资金将通过去中心化金融平台和即时兑换服务(用于将一种加密货币兑换成另一种)进行进一步洗钱。该局敦促加密货币企业和基础设施运营商封堵涉及相关地址的交易。
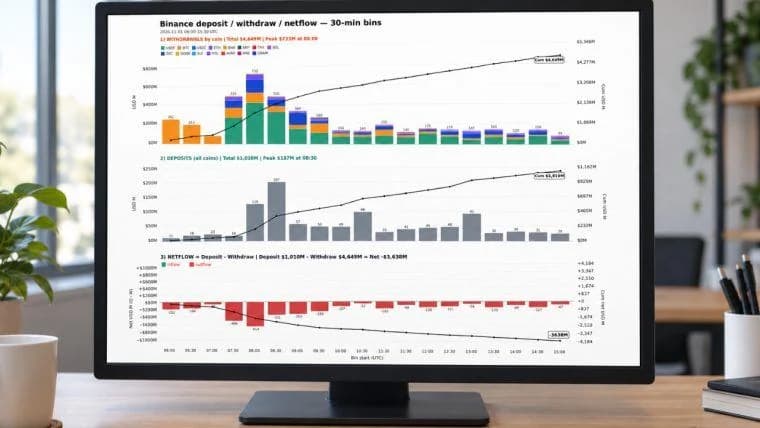
链上分析显示资金在冻结前已转移
Bitquery对币安攻击事件的链上分析显示,Tether的首次冻结发生在以太坊主网资金被抽走37分钟后,距首次攻击转账发生57分钟后。调查还追踪到约7.29亿美元被盗USDT,这些资金在Tether冻结措施生效前已被转移。 其中大部分已被兑换成以太币和TRX(波场网络上使用的加密货币)。
USDT 和 USDC 等稳定币的发行方可以限制涉及特定地址的转账。Tether 可以阻止涉及这些地址的 USDT 转账,从而限制对其中持有代币的访问。要将资产归还给受害者,还需要采取进一步的追回措施。
币安另行预留了超过63.4亿美元的公司资金用于置换受影响的资产,其中不包括应对过程中被冻结的约30亿美元。这些置换购买行为旨在履行该交易所对用户的义务,与追回被盗加密货币的努力是独立进行的。
执法行动范围超出币安
Tether 4 月份的干预行动包括与美国当局协调冻结 3.44 亿美元的 USDT。该公司表示,其钱包冻结政策符合美国财政部外国资产控制办公室(OFAC)的制裁名单。 其最新公告显示,该公司与73个国家/地区的360多个执法机构建立了合作关系。 继4月基于Solana的加密货币交易平台Drift遭遇约2.85亿美元的攻击事件后,Tether承诺投入最高1.275亿美元用于其恢复工作。 该承诺是与该平台恢复运营及未来交易收入挂钩的更广泛支持计划的一部分。 包括币安(Binance)的干预在内,Tether报告称在二级市场地址中冻结了超过70亿美元的USDT,其中大部分与欺诈和盗窃有关。 此外,截至10月31日,Tether已协助美国司法部、特勤局和联邦调查局冻结了3,590多个钱包,其中持有约16亿美元。 该公司还表示,通过重新发行,已将约12亿美元的欺诈和盗窃所得归还给合法所有者和执法部门。
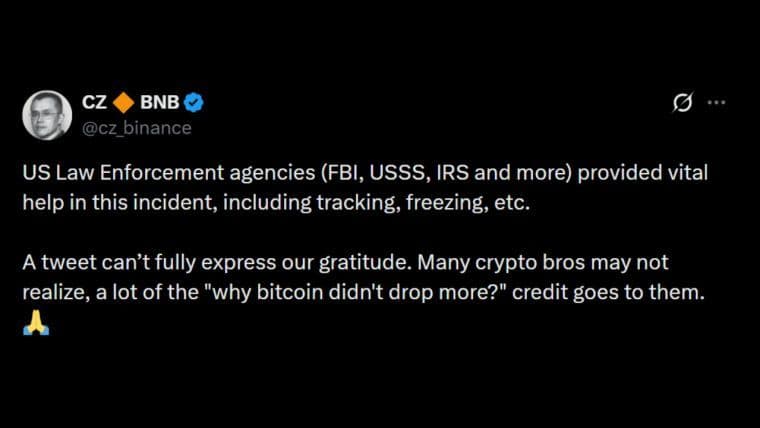
了解币安联合创始人如何感谢FBI等美国机构在减轻这起60亿美元黑客攻击事件的影响方面所做的工作。
立即阅读: CZ称赞美国当局遏制了币安60亿美元黑客攻击事件的后续影响

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Kevin Helms
凯文·赫尔姆斯是一名加密货币记者,专注于比特币、区块链监管以及全球数字资产市场。