开源闪电网络钱包及支付平台LNbits在接到多起安全漏洞报告后,于2026年11月8日(星期日)发布了紧急停机警告。平台要求运营商立即将服务器下线,同时开发人员正着手准备关键补丁以应对正在发生的攻击。
闪电网络安全恐慌导致LNbits服务器下线

分享
要点
- 在11月8日接连发生多起攻击事件后,LNbits敦促所有服务器运营商立即关闭服务器。
- 一名 Bittipbot 运营商报告称,因攻击者创建了未经授权的账户,导致其损失了 2,285,545 聪。
- 开发人员预计将在24至48小时内发布安全补丁,而LNbits的托管服务目前仍处于暂停状态。
闪电网络攻击持续发酵,LNbits拉响警报
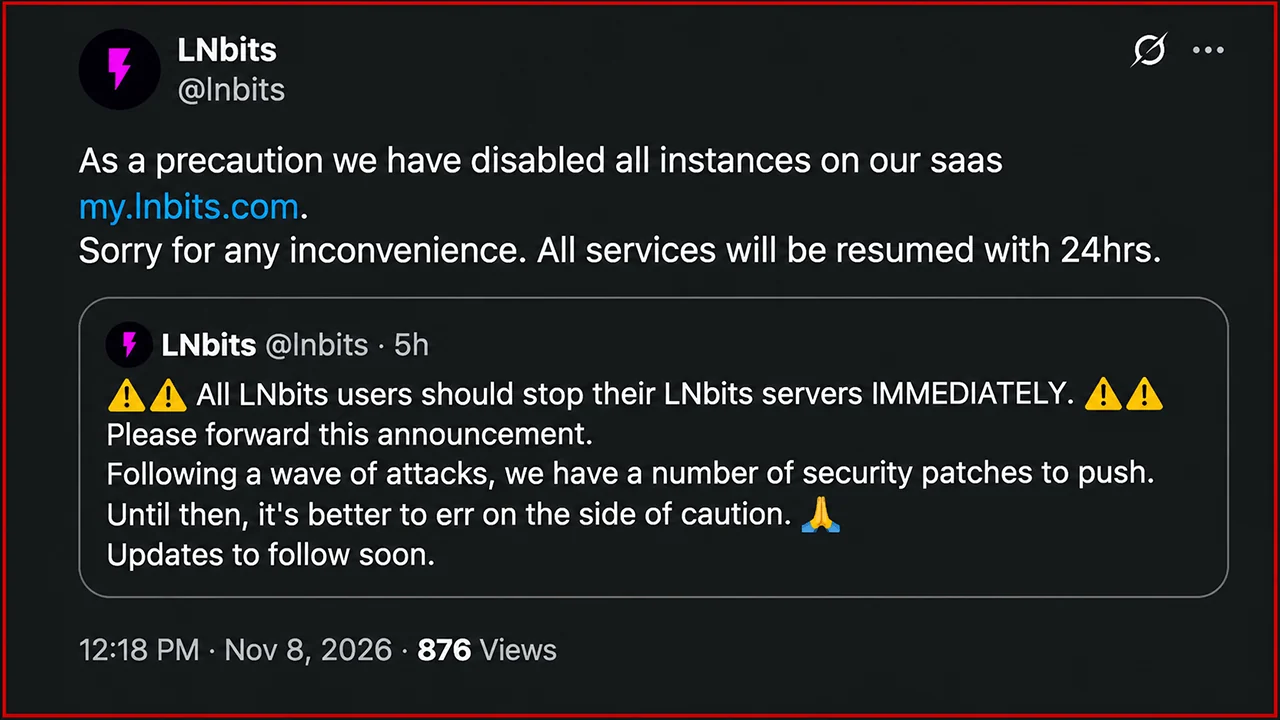
该安全警告发布于11月8日UTC时间约13:56,当时LNbits通过其官方X账号发布了一则异常紧急的公告。开发者并未建议运营商在方便时安装更新,而是呼吁立即关闭所有正在运行的实例。 LNbits的X账号表示:
“所有 LNbits 用户应立即停止其 LNbits 服务器。请转发此公告。在经历了一波攻击后,我们有若干安全补丁需要推送。在此之前,谨慎为上。更新内容将很快发布。”
核心贡献者 Ben Arc 重申了这一指令,并解释称开发者预计补丁将在 24 至 48 小时内发布。他还鼓励社区成员将此警告转发给所有运营 LNbits 基础设施的人员。
该问题此前已浮出水面。大约在协调世界时(UTC)12:33,LNbits建议使用其Paywall扩展的运营商立即禁用该功能,以便开发人员调查潜在漏洞。随后发布的全系统停机警告表明,安全隐患已超出单一扩展的范围。
LNbits 还暂停了通过其托管服务 my.lnbits.com 运行的实例,开发人员表示,一旦实施必要的修复措施,服务可在 24 小时内恢复。
攻击者清空闪电网络资金,运营商承诺赔偿
一起有记录的事件涉及荷兰运营商凯文·拉文斯伯格(Kevin Ravensberg),其 LNbits 实例支持基于 Telegram 的打赏服务 Bittipbot。
据拉文斯伯格称,攻击者于 11 月 8 日协调世界时上午 9:22 至下午 2:00 期间创建了新账户,并提取了 2,285,545 聪。被盗金额约合 0.02285545 BTC。 拉文斯伯格承诺将亲自向受影响的Bittipbot用户进行赔偿,但资金的提取权限将保持受限,直至开发人员修复相关漏洞。 此次事件引发了人们对LNbits账户管理和授权机制的质疑。不过,调查人员尚未公开确认导致未经授权提现的具体漏洞。
LNbits 作为一套模块化支付系统运行,连接至包括 LND 和 Core Lightning 在内的闪电网络资金来源。其架构支持独立钱包、应用程序接口、支付终端、打赏服务以及众多可选扩展。 这种灵活性也带来了需要安全监管的额外软件组件,特别是在安装环境可通过公共互联网访问的情况下。
闪电网络的安全问题已超出 LNbits 范围
此次紧急事件发生在闪电网络基础设施经历艰难的一年之后,开发人员此前曾面临多个知名实现方案(包括 Core Lightning、闪电开发工具包(LDK)和 Eclair)中的漏洞问题。8 月,Core Lightning 维护人员处理了大量由人工智能辅助生成的漏洞报告,其中若干报告确实揭示了真实的安全问题。 开发人员在准备修复方案的同时建议采取紧急预防措施,据报道,在此次中断期间,约22%的Core Lightning节点曾离线。9月和10月发布了更多安全更新,解决了拒绝服务攻击、通道关闭漏洞、交易签名问题以及潜在资金损失等问题。
LDK开发人员修复了一个特别令人担忧的重新连接漏洞,该漏洞可能导致受影响的节点签署相互冲突的承诺交易。与此同时,Core Lightning发布了连续更新,解决了内存耗尽、通道管理漏洞及其他安全缺陷。
LNbits早在2026年早些时候就已接受过安全审查。V12进行的一项外部审查发现了一个身份验证缓存绕过漏洞和一个PayPal集成漏洞,据称这两个问题已在1.6.0版本中得到修复。目前尚无证据表明此前已修复的缺陷与周日的攻击存在关联。
闪电网络运营商能否安全恢复服务?
目前,LNbits运营商面临一项明确的指示:在开发人员发布并验证必要的安全补丁之前,应保持受影响的基础设施离线。该项目的当务之急是遏制进一步的未经授权提款,识别受影响的组件,并在不暴露更多资金的情况下恢复服务。
更广泛的担忧已超出单一钱包平台的范畴。闪电网络应用通常整合了支付基础设施、身份验证系统和第三方扩展,这意味着底层支付协议之外的漏洞仍可能导致用户蒙受财务损失。周日的紧急事件凸显了加密货币安全领域中一个长期存在的区别:一个正常运行的支付网络并不能保证其上构建的每款应用的安全性。 对于 LNbits 而言,恢复服务可能比准确查明攻击者如何突破其防御体系要容易得多。 此外,根据 newhedge.io 的统计数据,自 7 月下旬以来,闪电网络的容量已减少超过 1,100 BTC,回落至 2022 年中期的水平。

由于Web3Auth存在安全漏洞,导致600万美元的转账及紧急钱包恢复操作,Keplr已暂停Google和Apple的登录功能。
立即阅读: Keplr 钱包遭入侵,Cosmos 网络损失 600 万美元

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。