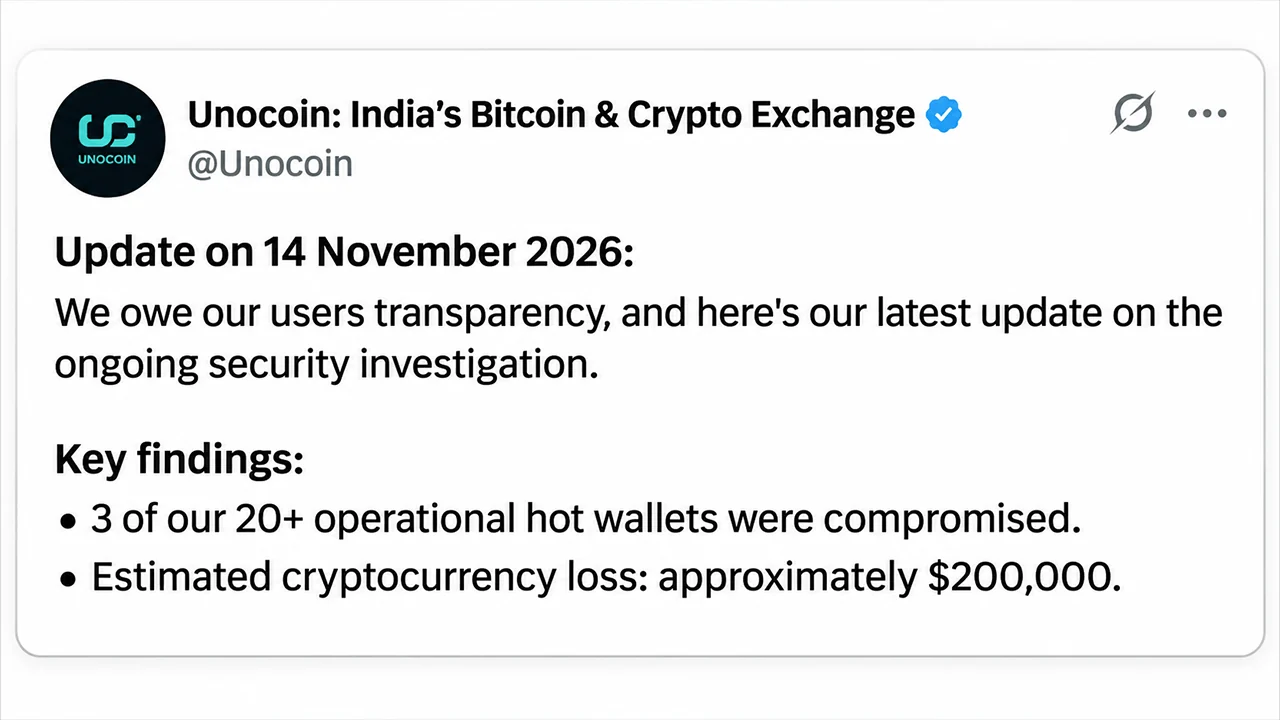
印度加密货币交易所Unocoin于11月14日(周六)证实,攻击者从三个遭到入侵的热钱包中盗走了约20万美元的加密货币,这与其此前未造成资金损失的保证相矛盾。该交易平台团队还承认,客户的敏感信息可能已泄露。
Unocoin承认损失20万美元加密货币,并警告客户数据遭泄露

分享
要点
- Unocoin确认,在其20多个正在运行的热钱包中,有三个热钱包共计损失了约20万美元的加密货币。
- 调查人员确定,Unocoin控制的备份签名密钥遭到泄露,而Bitgo的基础设施未受影响。
- 客户信息可能已泄露,尽管 Unocoin 表示未发现身份验证文件被访问的证据。
Unocoin披露的20万美元损失推翻了此前关于安全保障的承诺
Unocoin于11月14日发布的披露声明,与其在11月6日安全事件发生后作出的初步评估存在显著差异。11月9日,这家总部位于班加罗尔的交易所曾坚称,其与托管服务提供商的协同干预已成功避免了加密货币损失。
然而,随后的取证调查揭露了涉及三个用于客户提现等操作的热钱包的未经授权交易。据Unocoin称,估计20万美元的损失仅占代客户持有的加密货币资产的不到1%。
该交易所承诺自行承担财务损失,而非让账户持有人蒙受损失。“Unocoin将动用自有资金全额弥补已确认的损失,”该公司声明称,并补充道受影响的加密货币余额不会减少。
Unocoin还报告称,通过与行业合作伙伴的协调,已成功冻结部分受影响资金,但未披露已追回或被冻结的具体金额。
存有八年的备份密钥被发现存在重大安全漏洞
此次调查中影响最深远的发现或许涉及大约八年前生成的加密备份签名密钥——这些密钥被打印在纸上,并存放在安全的物理存储设备中。调查人员确定,这些由Unocoin控制的密钥遭到泄露,并随后被用于授权未经授权的加密货币转账。
该交易所承认,尽管调查人员已在受损基础设施中发现了解密密码短语,但尚未准确查明密钥是如何被获取的。这一调查结果也印证了 Bitgo 于 11 月 13 日所作的说明,即其托管系统从未遭到入侵。
根据Unocoin的“三选二”多签名机制,该交易所控制着两把签名密钥,因此无需Bitgo参与即可授权交易。该托管方此前曾解释称,可疑交易是使用Unocoin的用户密钥和备份密钥进行签名的,随后才独立广播至区块链网络。
客户数据泄露引发更多疑问
除了加密货币被盗事件外,Unocoin承认其部分基础设施可能泄露了注册电子邮件地址、居住地址、加密密码、账户余额以及了解你的客户(KYC)信息。
不过,该公司强调,调查人员尚未发现实际身份验证文件遭到未经授权访问的证据。已向客户发出警告,提醒其警惕利用可能已泄露的个人信息进行的定向网络钓鱼攻击。 与此同时,Unocoin正在继续重建基础设施、开展安全审计,并调查签名密钥泄露的具体情况,之后才会恢复服务。
该交易所的最新声明澄清了加密货币是否被盗这一当务之急,但围绕数据泄露、密钥安全及运营恢复等问题仍存在重大不确定性。其承诺向客户进行赔偿解决了资金缺口问题,而尚未查明的入侵途径则给恢复用户信心带来了更为复杂的挑战。
随着Kalshi和Polymarket的交易员们权衡12月的决议,芝加哥商品交易所(CME)市场对美联储加息的预期已接近板上钉钉,而比特币价格则跌至65,020美元。
立即阅读: 美联储几乎确定加息 比特币跌至6.5万美元

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。
关于作者
作者Jamie RedmanNews Lead
杰米·雷德曼(Jamie Redman)是 Bitcoin.com News 的新闻主管(News Lead),也是一名常驻马萨诸塞州的金融科技记者。