LNbits, nền tảng ví và thanh toán mã nguồn mở trên Mạng Lightning, đã phát đi cảnh báo ngừng hoạt động khẩn cấp vào Chủ nhật, ngày 8 tháng 11 năm 2026, sau khi có nhiều báo cáo về các lỗ hổng bảo mật. Các nhà điều hành được yêu cầu ngừng hoạt động máy chủ ngay lập tức trong khi các nhà phát triển chuẩn bị các bản vá quan trọng để đối phó với các cuộc tấn công đang diễn ra.
Sự cố an ninh trên Lightning Network khiến máy chủ LNbits ngừng hoạt động
TÁC GIẢ

CHIA SẺ
Điểm chính
- LNbits đã khẩn thiết kêu gọi tất cả các nhà điều hành máy chủ ngừng hoạt động ngay lập tức sau một làn sóng các cuộc tấn công được báo cáo vào ngày 8 tháng 11.
- Một nhà điều hành Bittipbot đã báo cáo mất 2.285.545 satoshi sau khi các kẻ tấn công tạo ra các tài khoản trái phép.
- Các nhà phát triển dự kiến sẽ có các bản vá bảo mật trong vòng 24 đến 48 giờ, trong khi dịch vụ lưu trữ của LNbits vẫn bị tạm ngừng.
LNbits phát đi cảnh báo khi các cuộc tấn công vào Lightning Network đang diễn ra
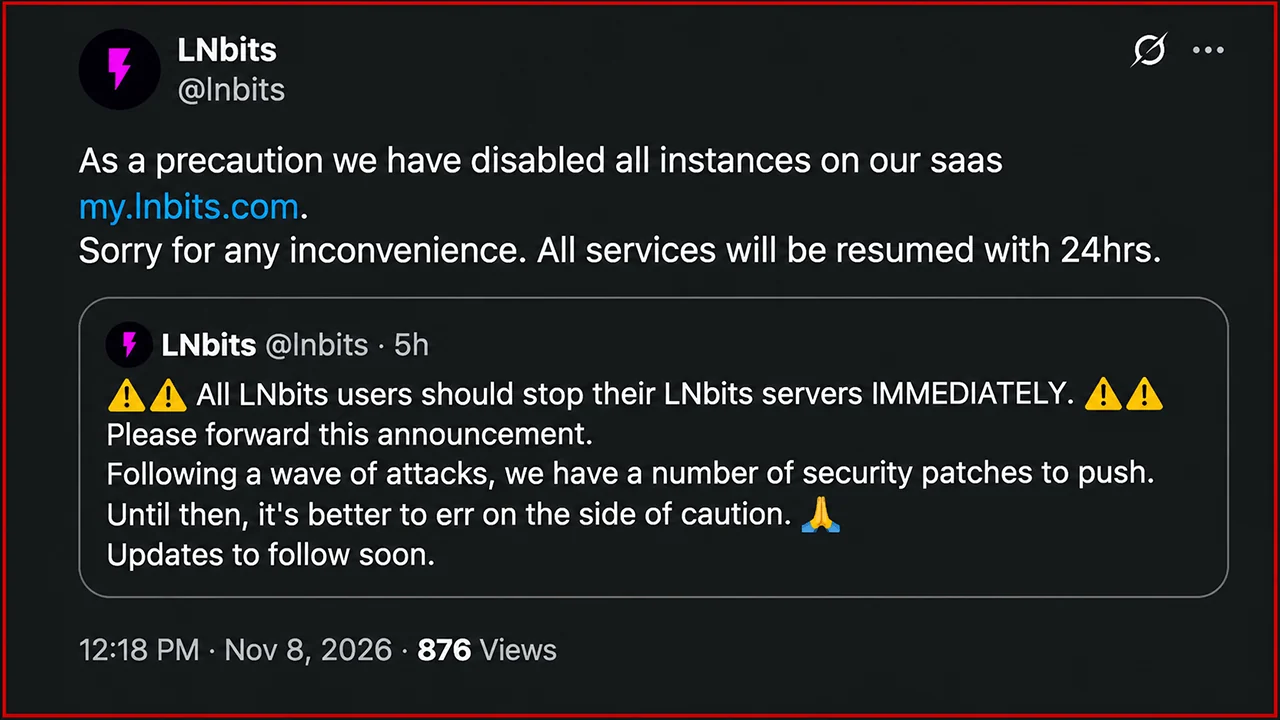
Cảnh báo bảo mật được đưa ra vào khoảng 13:56 UTC ngày 8 tháng 11, khi LNbits đăng tải một thông báo khẩn cấp bất thường qua tài khoản X chính thức của mình. Thay vì khuyến nghị các nhà điều hành cài đặt bản cập nhật khi thuận tiện, các nhà phát triển đã kêu gọi ngừng hoạt động ngay lập tức tất cả các máy chủ đang chạy.
Tài khoản X của LNbits cho biết:
“Tất cả người dùng LNbits nên ngừng các máy chủ LNbits của mình NGAY LẬP TỨC. Vui lòng chia sẻ thông báo này. Sau một làn sóng các cuộc tấn công, chúng tôi có một số bản vá bảo mật cần triển khai. Cho đến khi đó, tốt hơn hết là nên thận trọng. Các bản cập nhật sẽ được phát hành sớm.”
Ben Arc, một thành viên đóng góp chính, đã nhấn mạnh chỉ thị này, giải thích rằng các nhà phát triển dự kiến các bản vá sẽ có sẵn trong vòng 24 đến 48 giờ. Anh cũng khuyến khích các thành viên cộng đồng chia sẻ cảnh báo này đến bất kỳ ai đang vận hành hạ tầng LNbits.
Vấn đề này đã xuất hiện từ trước đó. Vào khoảng 12:33 UTC, LNbits khuyến cáo các nhà điều hành đang sử dụng tiện ích mở rộng Paywall của họ nên vô hiệu hóa tính năng này ngay lập tức trong khi các nhà phát triển điều tra một lỗ hổng tiềm ẩn. Cảnh báo ngừng hoạt động toàn hệ thống sau đó cho thấy các lo ngại về bảo mật không chỉ giới hạn ở một tiện ích mở rộng duy nhất.
LNbits cũng đã tạm ngừng các phiên bản đang chạy qua dịch vụ lưu trữ của mình, my.lnbits.com, với các nhà phát triển cho biết hoạt động có thể được nối lại trong vòng 24 giờ sau khi các bản sửa lỗi cần thiết được triển khai.
Kẻ tấn công rút cạn tiền Lightning trong khi nhà điều hành hứa sẽ bồi thường
Một sự cố được ghi nhận liên quan đến nhà điều hành người Hà Lan Kevin Ravensberg, người có phiên bản LNbits hỗ trợ Bittipbot, một dịch vụ tip dựa trên Telegram.
Theo Ravensberg, các kẻ tấn công đã tạo tài khoản mới và rút 2.285.545 satoshi trong khoảng thời gian từ 9:22 sáng đến 2 giờ chiều (giờ UTC) ngày 8 tháng 11. Số tiền bị đánh cắp tương đương khoảng 0,02285545 BTC. Ravensberg cam kết sẽ tự mình bồi thường cho các người dùng Bittipbot bị ảnh hưởng, mặc dù quyền truy cập vào số tiền này sẽ vẫn bị hạn chế cho đến khi các nhà phát triển khắc phục được các lỗ hổng bảo mật.
Vụ việc được báo cáo này đặt ra những câu hỏi đáng lo ngại về cơ chế quản lý tài khoản và ủy quyền của LNbits. Tuy nhiên, các nhà điều tra vẫn chưa công bố chính xác lỗ hổng nào đã dẫn đến các giao dịch rút tiền trái phép này.
LNbits hoạt động như một hệ thống thanh toán mô-đun kết nối với các nguồn tài trợ Lightning, bao gồm LND và Core Lightning. Kiến trúc của nó hỗ trợ các ví riêng biệt, giao diện lập trình ứng dụng (API), thiết bị đầu cuối thanh toán, dịch vụ tip và nhiều tiện ích mở rộng tùy chọn.
Sự linh hoạt đó cũng mang lại các thành phần phần mềm bổ sung cần được giám sát về mặt bảo mật, đặc biệt khi các cài đặt này có thể truy cập được qua internet công cộng.
Các vấn đề bảo mật của Lightning Network không chỉ giới hạn ở LNbits
Tình huống khẩn cấp này diễn ra sau một năm đầy thách thức đối với hạ tầng Mạng Lightning, khi các nhà phát triển phải đối mặt với các lỗ hổng bảo mật trên nhiều triển khai nổi bật, bao gồm Core Lightning, Lightning Development Kit (LDK) và Eclair.
Vào tháng 8, các nhà duy trì Core Lightning đã phải đối mặt với nhiều báo cáo lỗ hổng được hỗ trợ bởi trí tuệ nhân tạo (AI), trong đó một số đã phơi bày các vấn đề bảo mật thực sự. Các nhà phát triển đã khuyến nghị thực hiện các biện pháp phòng ngừa khẩn cấp trong khi chuẩn bị các bản vá, và theo báo cáo, khoảng 22% các nút Core Lightning đã ngừng hoạt động trong thời gian sự cố.
Tháng 9 và tháng 10 đã chứng kiến các bản cập nhật bảo mật bổ sung nhằm giải quyết các cuộc tấn công từ chối dịch vụ (DoS), lỗ hổng trong quá trình đóng kênh, vấn đề ký giao dịch và nguy cơ mất mát tài sản.
Các nhà phát triển LDK đã vá một lỗ hổng kết nối lại đặc biệt đáng lo ngại, có thể khiến các nút bị ảnh hưởng ký các giao dịch cam kết mâu thuẫn. Trong khi đó, Core Lightning đã phát hành các bản cập nhật liên tiếp để giải quyết tình trạng cạn kiệt bộ nhớ, các lỗ hổng trong quản lý kênh và các lỗi bảo mật khác.
LNbits đã trải qua quá trình kiểm tra bảo mật vào đầu năm 2026. Một đánh giá bên ngoài do V12 thực hiện đã phát hiện ra lỗ hổng bỏ qua bộ nhớ đệm xác thực và lỗ hổng tích hợp PayPal, cả hai đều được báo cáo là đã được khắc phục trong phiên bản 1.6.0. Hiện tại, chưa có mối liên hệ nào được xác định giữa các lỗ hổng đã được vá trước đó và các cuộc tấn công vào Chủ nhật.
Các nhà điều hành Lightning có thể an toàn khôi phục dịch vụ không?
Hiện tại, các nhà điều hành LNbits phải tuân thủ một hướng dẫn rõ ràng: Giữ cơ sở hạ tầng bị ảnh hưởng ngừng hoạt động cho đến khi các nhà phát triển phát hành và xác minh các bản vá bảo mật cần thiết. Ưu tiên hàng đầu của dự án là ngăn chặn các giao dịch rút tiền trái phép tiếp theo, xác định các thành phần bị xâm phạm và khôi phục dịch vụ mà không để lộ thêm tiền.
Mối lo ngại rộng hơn không chỉ giới hạn ở một nền tảng ví. Các ứng dụng Lightning thường kết hợp hạ tầng thanh toán, hệ thống xác thực và các tiện ích mở rộng của bên thứ ba, có nghĩa là các lỗ hổng bên ngoài giao thức thanh toán cơ bản vẫn có thể khiến người dùng phải chịu tổn thất tài chính.
Tình huống khẩn cấp hôm Chủ nhật minh họa một sự khác biệt tồn tại lâu dài trong bảo mật tiền điện tử: Một mạng lưới thanh toán hoạt động bình thường không đảm bảo sự an toàn cho mọi ứng dụng được xây dựng trên đó. Đối với LNbits, việc khôi phục dịch vụ có thể dễ dàng hơn so với việc xác định chính xác cách thức mà các kẻ tấn công đã xâm nhập hệ thống phòng thủ của họ.
Hơn nữa, theo số liệu từ newhedge.io, kể từ cuối tháng 7, Mạng Lightning đã mất hơn 1.100 BTC về công suất, giảm xuống mức thấp nhất kể từ giữa năm 2022.
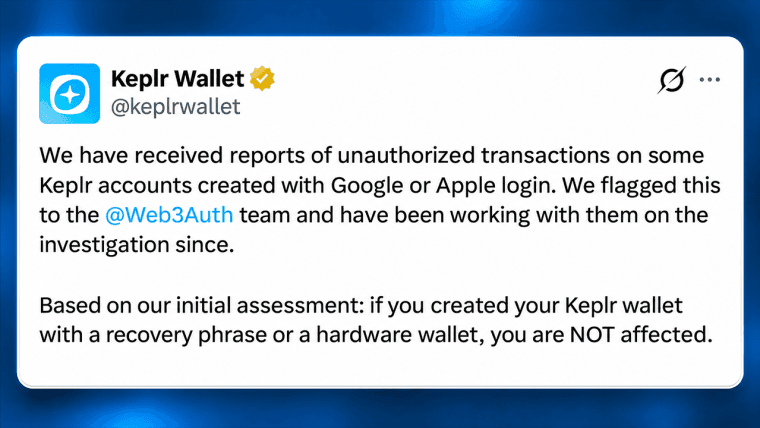
Keplr đã tạm ngừng tính năng đăng nhập qua Google và Apple sau khi một lỗ hổng bảo mật của Web3Auth dẫn đến các giao dịch chuyển tiền trị giá 6 triệu đô la và các trường hợp khôi phục…
Đọc ngay: Lộ bảo mật ví Keplr gây giao dịch chuyển tiền 6 triệu USD trên Cosmos

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.
Về tác giả
TÁC GIẢJamie RedmanNews Lead
Jamie Redman là Trưởng nhóm Tin tức tại Bitcoin.com News và là một nhà báo công nghệ tài chính có trụ sở tại Massachusetts.