Hôm thứ Hai, Swiss Bitcoin Pay – một nhà cung cấp dịch vụ thanh toán cho thương nhân không giữ tài sản – đã tiết lộ rằng họ đã phát hiện một người dùng có ý đồ xấu đã xâm nhập vào hệ thống nội bộ của công ty. Công ty cho biết đội ngũ kỹ thuật tin rằng người dùng này đã truy cập vào các thông tin như địa chỉ email của khách hàng, địa chỉ Bitcoin và mã IBAN.
Dịch vụ thanh toán Bitcoin của Thụy Sĩ vừa ngừng hoạt động sau khi bị một kẻ xâm nhập bí ẩn tấn công
TÁC GIẢ

CHIA SẺ
Điểm chính
- Swiss Bitcoin Pay đã tiết lộ vào ngày 14 tháng 9 rằng các thông tin như email, địa chỉ Bitcoin và số IBAN có thể đã rơi vào tay kẻ xấu.
- Công ty này gia nhập danh sách ít nhất 5 công ty tiền điện tử bị vi phạm dữ liệu trong năm 2026, tạo thêm cơ hội cho các kẻ lừa đảo.
- Swiss Bitcoin Pay khẳng định tiền của người dùng vẫn an toàn, nhưng các máy chủ của công ty vẫn ngừng hoạt động trong khi vụ vi phạm ngày 14 tháng 9 đang được xử lý.
Người dùng độc hại xâm nhập vào hệ thống của Swiss Bitcoin Pay
Năm 2026 không thiếu các vụ vi phạm dữ liệu, và vào ngày 14 tháng 9, Swiss Bitcoin Pay giải thích rằng hệ thống của họ có thể đã bị một “người dùng độc hại” xâm nhập. Công ty này, được thành lập vào cuối năm 2022, về cơ bản là một nhà xử lý thanh toán BTC không lưu ký mà các thương nhân có thể sử dụng để chấp nhận bitcoin.
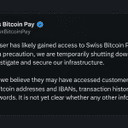
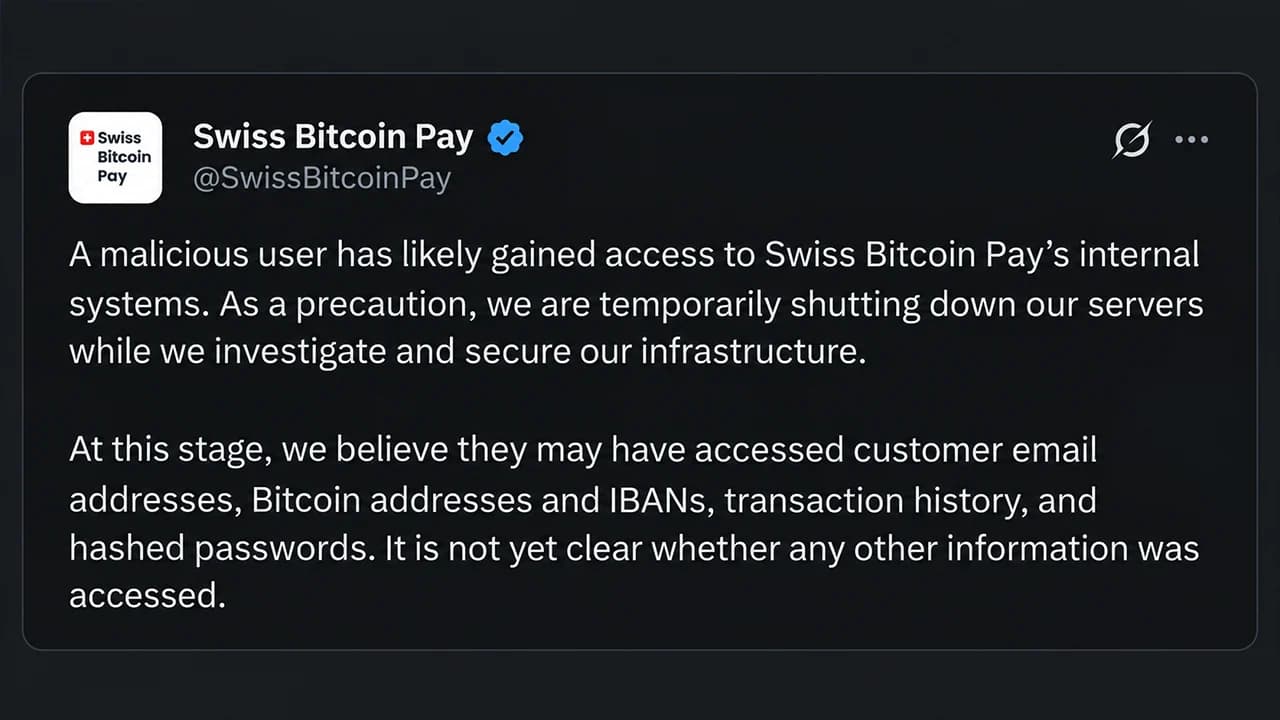
Trang web của công ty cho biết ứng dụng này đang được hơn 1.000 thương gia tại 21 quốc gia sử dụng. Vào thứ Hai, tài khoản X chính thức đã công bố thông tin liên quan đến vụ vi phạm. “Một người dùng độc hại có khả năng đã xâm nhập vào hệ thống nội bộ của Swiss Bitcoin Pay. Để phòng ngừa, chúng tôi đang tạm thời ngừng hoạt động các máy chủ trong khi tiến hành điều tra và bảo đảm an toàn cho hạ tầng của mình,” Swiss Bitcoin Pay viết.
Sau đó, nhóm phát triển giải thích rằng họ cho rằng người dùng này có thể đã “truy cập vào địa chỉ email của khách hàng, địa chỉ Bitcoin và số IBAN, lịch sử giao dịch, cũng như mật khẩu đã được mã hóa.”
Ngành công nghiệp tiền điện tử đối mặt với làn sóng vi phạm dữ liệu
Tin tức này xuất hiện trong bối cảnh năm 2026 chứng kiến làn sóng các vụ rò rỉ dữ liệu trong ngành tiền điện tử, cùng với sự cố của Revolut trong tuần này. Theo các báo cáo, Revolut đã phản hồi một email từ tên miền cơ quan chính phủ do một đối tượng độc hại điều hành.
Revolut được cho là đã tiết lộ thông tin địa chỉ nhà, email, số điện thoại, bản sao hộ chiếu hoặc giấy phép lái xe, ảnh tự chụp xác minh danh tính và số IBAN. Bên cạnh đó, các vụ rò rỉ dữ liệu cũng xảy ra tại Trezor, Pocket Bitcoin, Bits of Gold và Safepal. Swiss Bitcoin Pay khẳng định rằng tiền của người dùng vẫn “an toàn” và “mọi khoản tiền còn nợ người dùng sẽ được hoàn trả đầy đủ”. Đội ngũ này cũng cho biết họ chưa biết khi nào sẽ hoạt động trở lại, nhưng đang nỗ lực giải quyết vấn đề.
Khách hàng và người dùng của bất kỳ công ty nào trong số này đã bị rò rỉ dữ liệu nên giả định rằng thông tin cá nhân, email, số điện thoại và địa chỉ nhà của họ có khả năng đã bị lộ. Trong thời gian tới, điều tốt nhất mà khách hàng bị ảnh hưởng có thể làm là theo dõi và cảnh giác trước các nỗ lực lừa đảo, hỗ trợ giả mạo, thư giả mạo và các cuộc gọi từ số lạ.



Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.