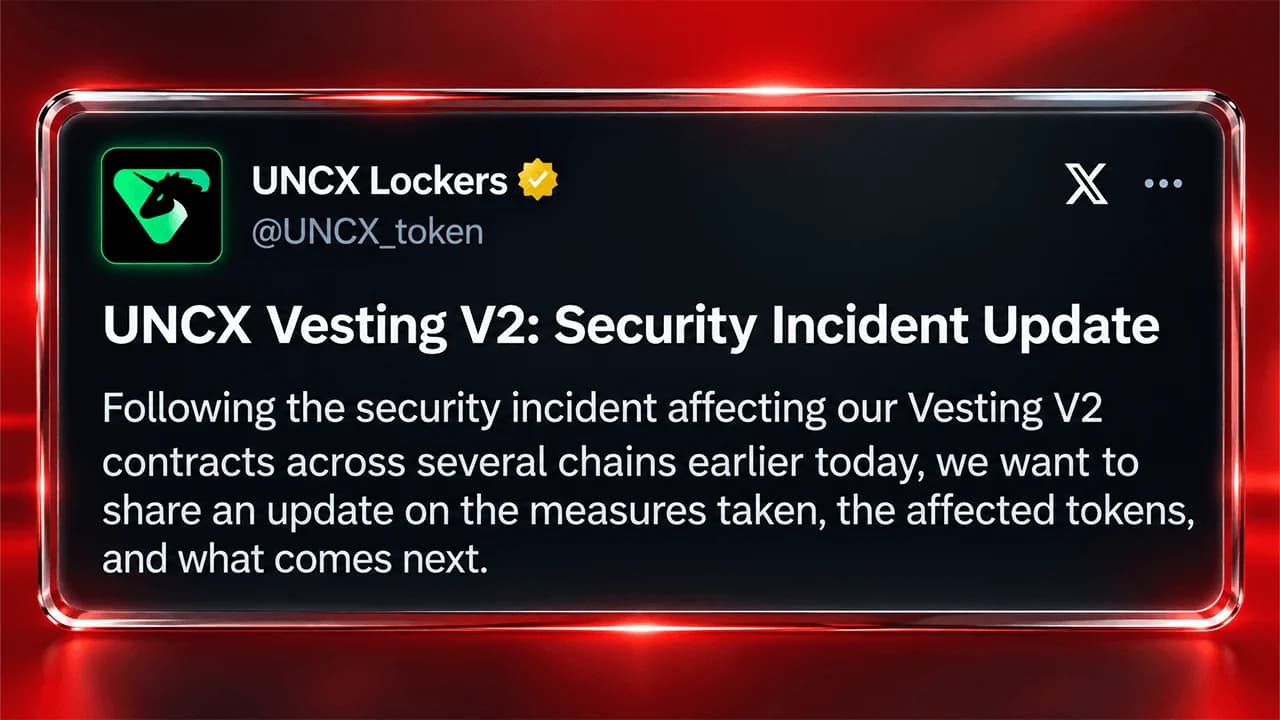
Một kẻ tấn công đã biến một lượng token còn sót lại rất nhỏ thành khoản lợi nhuận 86.000 USD bằng cách khai thác lỗ hổng trong hợp đồng phân phối quyền sở hữu chung của UNCX Network. Vụ vi phạm an ninh ngày 14 tháng 10 đã phơi bày một lỗ hổng trong hệ thống kế toán của hệ thống được thiết kế để khóa tài sản, với 3,25 triệu USD vẫn còn nằm trong đó.
Lỗ hổng 86.000 USD gây chấn động nhóm khai thác tiền số khóa token
TÁC GIẢ

CHIA SẺ
Điểm chính
- Công ty bảo mật Blockaid đã phát hiện một vụ khai thác trị giá 86.000 USD nhắm vào nhóm vesting Ethereum chung của UNCX vào ngày 14 tháng 10.
- Các nhà nghiên cứu bảo mật của Exvul đã truy tìm được lỗ hổng của UNCX là do lỗi kế toán cổ phần, khiến tiền gửi từ 5 loại token bị lộ.
- UNCX đã hạn chế các vị trí phân phối mới do vẫn còn nhiều thắc mắc về số tiền 3,25 triệu USD còn lại trong nhóm.
Cách một lỗ hổng trị giá 86.000 USD biến việc khóa token thành một khoản nợ
Vào thứ Tư, công ty bảo mật blockchain Blockaid đã gióng lên hồi chuông cảnh báo về một vụ khai thác nhắm vào UNCX Network, trước đây được gọi là Unicrypt. Thay vì đánh cắp khóa riêng tư hoặc xâm nhập vào các ví cá nhân, kẻ tấn công được cho là đã thao túng cơ chế kế toán của chính hợp đồng để rút các token thuộc sở hữu của người dùng khác.
“Kẻ tấn công đã tạo các vị trí giải phóng trong kho token chung, giải phóng một vị trí lớn, nạp token vào, sau đó hủy bỏ một vị trí giải phóng đã nạp thêm để một vị trí giải phóng còn lại rất nhỏ có thể rút các token bị khóa của người dùng khác,” Blockaid viết trên X.
Điều thực sự gây ngạc nhiên là những gì còn lại. Khoảng 3,25 triệu đô la vẫn còn nằm trong hợp đồng thông minh Ethereum bị ảnh hưởng khi Blockaid xác định cuộc tấn công đang diễn ra. Các nhà nghiên cứu bảo mật tại Exvul sau đó đã cung cấp lời giải thích chi tiết về lỗ hổng kế toán đã khiến vụ trộm có thể xảy ra.
Kho token chia sẻ là gì?
Để hiểu rõ vụ việc, cần biết UNCX thực sự hoạt động như thế nào. Hoạt động từ năm 2020, nền tảng này cung cấp cho các dự án tiền điện tử các công cụ để khóa thanh khoản và phân phối token theo lịch trình đã định trước. Dịch vụ của họ giúp các nhà sáng lập, nhà phát triển và nhà đầu tư chứng minh rằng một số tài sản nhất định không thể được bán trước một ngày đã thỏa thuận.
Việc giải phóng token hoạt động tương tự như một chương trình thưởng cổ phiếu của doanh nghiệp. Thay vì nhận toàn bộ tài sản cùng một lúc, người nhận sẽ nhận được tài sản của mình theo từng đợt, đôi khi sau một khoảng thời gian chờ đợi ban đầu. Cơ chế này ngăn chặn việc bán sớm và giúp duy trì sự cam kết của các bên tham gia đối với triển vọng dài hạn của dự án.
Một "bể khóa token chung" (shared vesting pool) đưa cơ chế này lên một tầm cao mới. Thay vì triển khai một hợp đồng riêng biệt cho mỗi đợt phân bổ, nhiều dự án tài chính phi tập trung (DeFi) đặt token vào một cơ sở hạ tầng hợp đồng thông minh chung. Mỗi vị trí có số dư và lịch trình giải phóng riêng được ghi nhận, trong khi hợp đồng này quản lý sổ sách kế toán cho tất cả các bên.
Điều này rất tiện lợi, thường ít tốn kém hơn và dễ quản lý hơn. Nhưng có một vấn đề. Khi hệ thống kế toán chung gặp trục trặc, các quỹ thuộc về các dự án không liên quan có thể đột nhiên rơi vào cùng một tình thế khó khăn.
Một vị thế còn sót lại nhỏ bé đã trở thành “tấm vé vàng” của kẻ tấn công
Theo Exvul, lỗ hổng tập trung vào hợp đồng VestingManager của UNCX và cách xử lý các phần token đã được giải phóng và hủy bỏ. Các phần này đại diện cho các yêu cầu kế toán đối với token được giữ bên trong hợp đồng.
Kẻ tấn công đầu tiên tạo ra các vị thế vesting mới, sau đó giải phóng token từ một vị thế có quy mô lớn. Sau đó, các token bổ sung được gửi vào pool, và một vị thế đã được nạp trước đó bị hủy bỏ. Chuỗi thao tác này đã tạo ra sự chênh lệch kế toán nghiêm trọng.
Các nhà nghiên cứu bảo mật giải thích rằng hàm release() của hợp đồng đã giảm giá trị toàn cục _totalTokenShares mà không loại bỏ tương ứng các phần token đã được giải phóng khỏi bản ghi _depositedShares của vị thế. Khi vị thế này sau đó bị hủy bỏ, hợp đồng đã trừ các cổ phần dựa trên số tiền gửi được ghi nhận ban đầu, dẫn đến việc tính toán cùng một khoản giảm trừ hai lần. Một khoản quyên góp token trực tiếp đã làm sai lệch thêm các phép tính.
Kết quả là một vị thế vesting còn lại rất nhỏ vẫn có thể yêu cầu các tài sản đảm bảo cho các khoản tiền gửi của người dùng khác. Nói một cách dễ hiểu, sổ cái của hợp đồng không còn phản ánh chính xác ai được hưởng quyền lợi gì. Kẻ tấn công đã tìm ra cách khiến một vị thế gần như trống rỗng hoạt động như thể nó có quyền yêu cầu lớn hơn nhiều. Không cần phải đánh cắp bất kỳ khóa riêng tư nào. Chính các phép tính toán của hợp đồng đã thực hiện phần việc nặng nhọc này.
Mười loại token bị đánh cắp khi các nhà nghiên cứu truy vết dòng tiền
Ban đầu, vụ trộm được báo cáo liên quan đến năm loại tiền điện tử riêng biệt: EDGEN, ZC, PEPECOIN, LO0P và PAAL. Một bản cập nhật sau đó từ UNCX đã điều chỉnh con số lên mười token. Điều này dẫn chúng ta đến điểm mấu chốt thực sự. Kẻ tấn công không chỉ đơn thuần rút tiền từ một tài khoản mà chúng kiểm soát. Các tính toán chia sẻ có sai sót được cho là đã cho phép vị thế của một người tham gia tiếp cận tài sản thuộc về những người khác. Đối với một nền tảng có hoạt động kinh doanh xoay quanh việc ngăn chặn việc rút token sớm, đó là một tình huống đặc biệt khó xử.
UNCX hành động để hạn chế thiệt hại
UNCX đã thừa nhận sự cố trên X và ngăn chặn các vị thế mới được phân bổ tham gia vào hợp đồng bị ảnh hưởng trong khi đội ngũ của họ rà soát các giao dịch và đánh giá thiệt hại. Nền tảng này cũng áp dụng mức phí cố định là 100 ETH, hoặc tương đương, cho tất cả các hợp đồng phân bổ, tạo ra một rào cản nữa đối với các hoạt động thông thường trong khi cuộc điều tra đang diễn ra.
Trong bản cập nhật mới nhất vào lúc 7 giờ tối theo giờ miền Đông vào thứ Tư, UNCX xác nhận lỗ hổng bảo mật đã ảnh hưởng đến mười loại token trên bốn blockchain, bao gồm Ethereum, Base, BNB Chain và Robinhood Chain. Công ty đã tăng mức phí cố định lên trên 1.000 ETH cho mỗi lần khóa, nâng phí token lên 5% và vô hiệu hóa các phương thức được sử dụng để né tránh các khoản phí này.
UNCX nhấn mạnh rằng các kho lưu trữ thanh khoản và các hợp đồng giải phóng cổ phần cũ của họ vẫn không bị ảnh hưởng. Trong khi đó, công ty đang hợp tác với cơ quan thực thi pháp luật và SEAL 911 để điều tra vụ vi phạm này.
Tiền bị đánh cắp vẫn chưa được tìm thấy khi các nỗ lực thu hồi bắt đầu
UNCX cho biết cả kẻ tấn công ban đầu lẫn những kẻ bắt chước đều chưa trả lại bất kỳ khoản tiền bị đánh cắp nào. Nền tảng này đang liên hệ với các dự án bị ảnh hưởng, khuyến cáo không giao dịch các token bị ảnh hưởng trong các pool bị ảnh hưởng và chuẩn bị một báo cáo sự cố toàn diện kèm theo kết quả tài chính và kế hoạch phục hồi đề xuất.
Hiện tại, mức thiệt hại cuối cùng vẫn chưa rõ ràng và những kẻ tấn công vẫn đang nắm giữ các tài sản bị đánh cắp.
Viện trưởng Viện Kiểm sát Quận Brooklyn và Cục Điều tra Liên bang (FBI) cho biết họ đã triệt phá 241 trang web lừa đảo tiền điện tử và 112 máy chủ có liên quan đến các vụ lừa đảo…
Đọc ngay: Viện trưởng Kiểm sát Brooklyn và FBI triệt phá lừa đảo tiền số quốc tế

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.