Một liên minh mới gồm chín tổ chức trong lĩnh vực blockchain đang giải quyết một vấn đề có thể khiến khoảng 6,4 triệu bitcoin gặp rủi ro, trong đó có khoảng 1,1 triệu BTC được cho là liên quan đến Satoshi Nakamoto. Được thành lập trong tuần này, Liên minh Quantum (Quantum Alliance) mong muốn thiết lập các tiêu chuẩn bảo mật chung trước khi các siêu máy tính lượng tử có thể bẻ khóa các chữ ký số bảo vệ ví tiền điện tử. Mối đe dọa này vẫn chưa xuất hiện, nhưng việc chuẩn bị đối phó với nó có thể mất nhiều năm.
9 nhóm blockchain liên kết trước mối đe dọa lượng tử với Bitcoin
TÁC GIẢ

CHIA SẺ
Điểm chính
- Liên minh Quantum Alliance ra mắt vào ngày 15 tháng 10 với chín tổ chức cùng hợp tác xây dựng các tiêu chuẩn bảo mật chung.
- Khoảng 6,4 triệu BTC, bao gồm cả các đồng tiền từ thời Satoshi, có nguy cơ bị tấn công lượng tử trong tương lai.
- Rào cản lớn nhất của Bitcoin là việc nâng cấp ví và bảo vệ các đồng coin mà chủ sở hữu không còn có thể chuyển nhượng được nữa.
Chín tổ chức blockchain hợp lực trước mối đe dọa từ máy tính lượng tử
Gần một phần ba nguồn cung Bitcoin cuối cùng có thể trở nên dễ bị tổn thương trước máy tính lượng tử, và một liên minh mới trong ngành muốn đi trước mối đe dọa này. Liên minh Quantum Alliance, ra mắt vào ngày 15 tháng 10 tại Lisbon, tập hợp chín tổ chức blockchain để thiết lập các tiêu chuẩn chung nhằm bảo vệ mạng lưới tiền điện tử, ví và cơ sở hạ tầng.
Các thành viên sáng lập ước tính rằng khoảng 6,4 triệu BTC, bao gồm cả các đồng tiền liên quan đến người sáng lập Bitcoin Satoshi Nakamoto, đã để lộ các khóa công khai mà các máy tính lượng tử đủ mạnh có thể khai thác. Tuy nhiên, có một điểm quan trọng cần lưu ý. Hiện tại, chưa ai chế tạo được máy tính lượng tử có khả năng thực hiện một cuộc tấn công như vậy.
Tại sao 6,4 Triệu Bitcoin Lại Trở Thành Mục Tiêu
Vấn đề nằm ở cách Bitcoin bảo vệ quyền sở hữu. Ví Bitcoin sử dụng chữ ký số để chứng minh rằng ai đó có quyền chi tiêu số coin của mình. Khi một số ví thực hiện giao dịch, chúng tiết lộ các khóa công khai, vốn sẽ tồn tại vĩnh viễn trên blockchain.
Các máy tính hiện nay không thể thực tế giải mã ngược từ các khóa công khai đó để tìm ra các khóa riêng tư tương ứng. Tuy nhiên, các máy tính lượng tử đủ tiên tiến chạy một kỹ thuật toán học gọi là thuật toán Shor có thể tiềm ẩn khả năng phá vỡ lớp bảo vệ đó.
Liên minh Lượng tử (Quantum Alliance) ước tính rằng khoảng 6,04 triệu đến 6,4 triệu BTC đã bị phơi bày theo cách này, chiếm khoảng 30% tổng nguồn cung Bitcoin. Ước tính có khoảng 1,1 triệu BTC liên quan đến số Bitcoin mà Satoshi Nakamoto nắm giữ từ những ngày đầu nằm trong phạm vi thảo luận rộng hơn về các đồng coin có khả năng dễ bị tấn công. Điều đó không có nghĩa là bất kỳ ai cũng có thể đánh cắp số tiền đó ngay hôm nay. Mức độ nguy hiểm phụ thuộc vào việc liệu máy tính lượng tử có trở nên đủ mạnh và đáng tin cậy để phá vỡ hệ thống mã hóa hay không.
Nghiên cứu của Google gia tăng áp lực lên “đếm ngược lượng tử”
Áp lực ngày càng gia tăng khi các nhà nghiên cứu tiếp tục điều chỉnh các ước tính về sức mạnh tính toán cần thiết để đe dọa Bitcoin. Vào thứ Năm, Google Quantum AI đã công bố một bước đột phá khi sử dụng bộ xử lý lượng tử Willow, trình diễn kỹ thuật gọi là “nuôi dưỡng trạng thái ma thuật” giúp giảm sai số xuống 40 lần. Các nhà nghiên cứu cũng đạt được độ chính xác 99,99% trong các trạng thái lượng tử chuyên biệt, vốn rất cần thiết để xây dựng các máy tính lượng tử mạnh mẽ và đáng tin cậy. Những phát hiện này đánh dấu một bước tiến nữa hướng tới việc chế tạo ra những cỗ máy có khả năng đe dọa đến an ninh mật mã của Bitcoin trong tương lai.
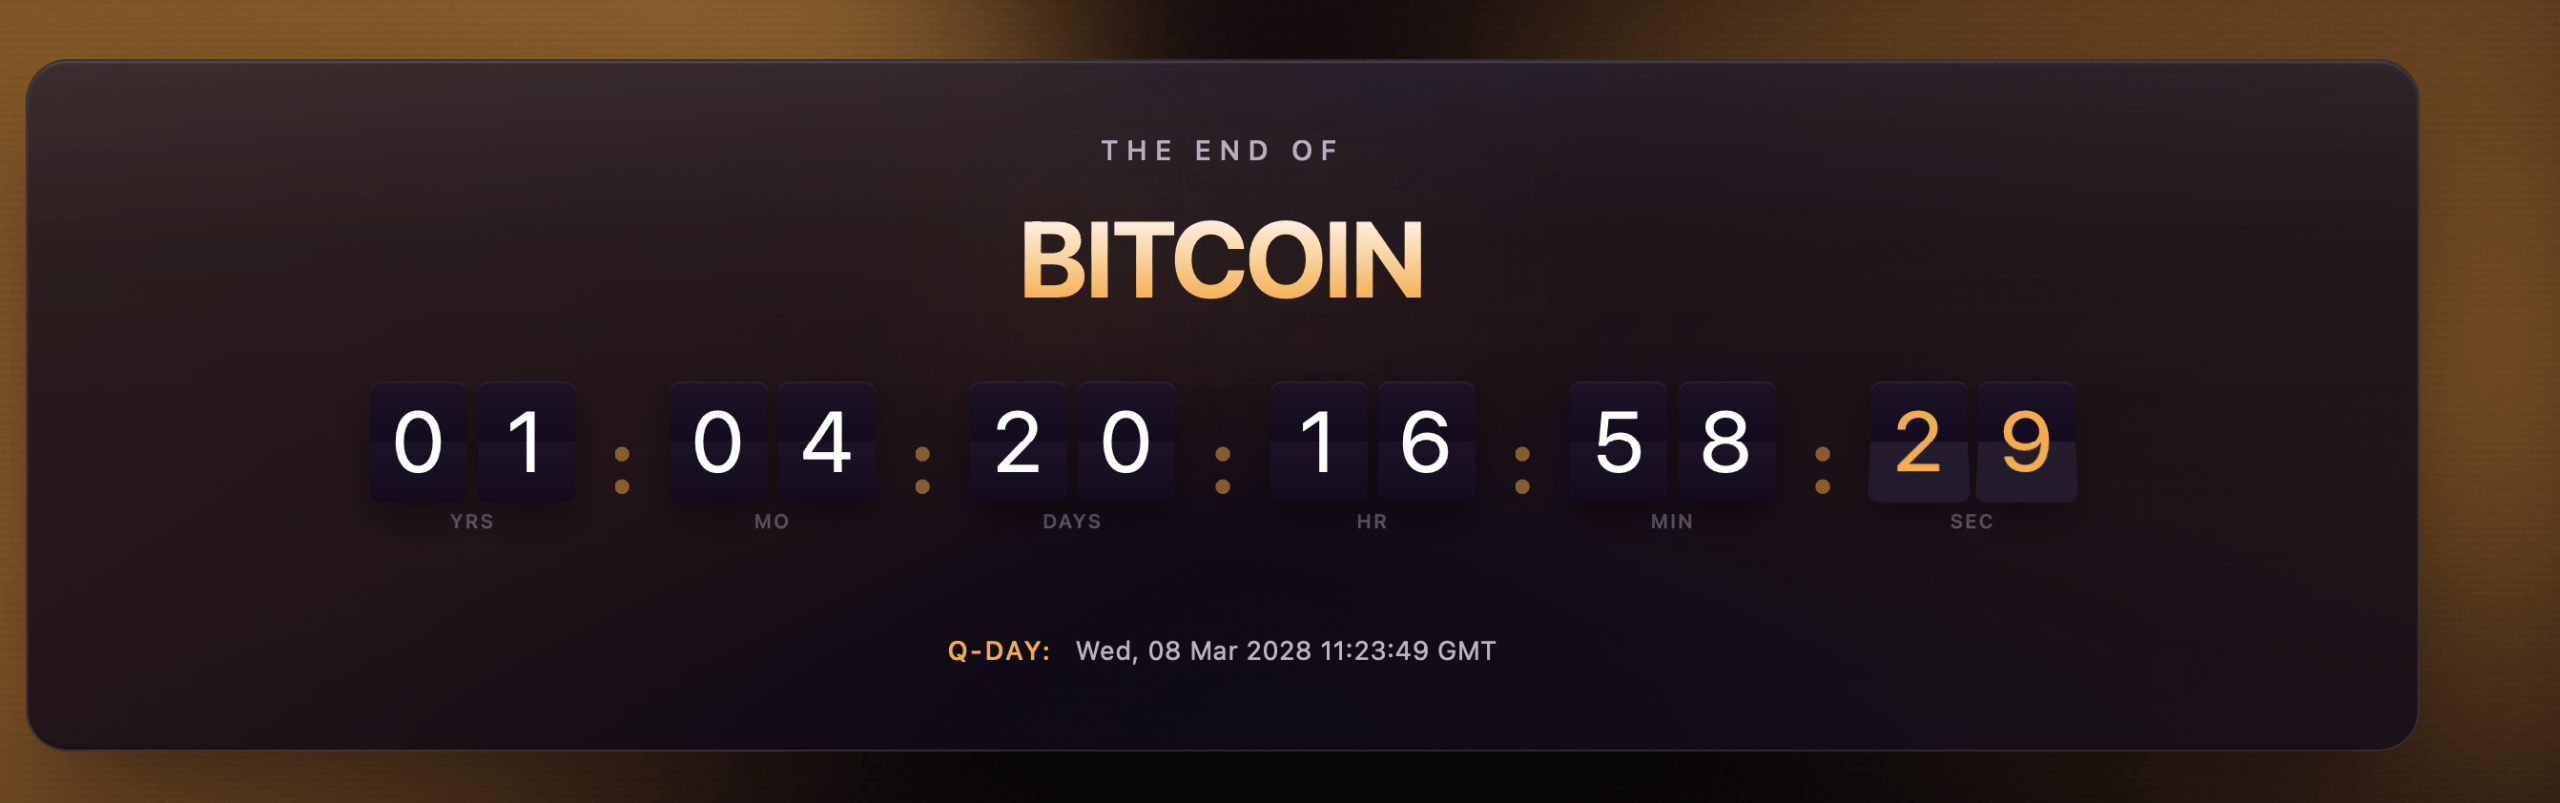
Các cộng tác viên của Quantum Alliance cũng đã phát triển một "Quantum Doom Clock" chỉ ra tháng 3 năm 2028 là khoảng thời gian sớm nhất có thể mà một cỗ máy có khả năng phá vỡ các biện pháp bảo vệ hiện có.
Đồng hồ này theo dõi tốc độ phát triển của máy tính lượng tử bằng cách đo lường số lượng qubit – đơn vị cơ bản của sức mạnh tính toán lượng tử. Các nhà nghiên cứu phân tích xu hướng tăng trưởng trong quá khứ, xác định những cỗ máy mạnh nhất và sử dụng thông tin đó để ước tính thời điểm máy tính có thể đạt đến khoảng 856.000 qubit vật lý – con số mà mô hình của họ cho là cần thiết để phá vỡ hệ thống bảo mật tiền điện tử hiện nay.
Ngày đó không phải là dự đoán về một cuộc tấn công không thể tránh khỏi. Các nhà nghiên cứu khác tin rằng nguy cơ này có nhiều khả năng xuất hiện trong những năm 2030. Tuy nhiên, việc chuẩn bị cho toàn bộ mạng lưới tiền điện tử ứng phó với công nghệ bảo mật mới không đơn giản như việc cập nhật mật khẩu.
Chín tổ chức tìm kiếm các tiêu chuẩn bảo mật chung
Liên minh Lượng tử (Quantum Alliance) bao gồm các thành viên đến từ Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault và Hacken. Thay vì tạo ra một blockchain mới, nhóm này dự định thiết lập các tiêu chuẩn công khai để đánh giá xem các mạng lưới hiện có đã sẵn sàng đối phó với các cuộc tấn công lượng tử hay chưa. Công việc của họ bao gồm bốn lĩnh vực, bao gồm chuyển các quỹ hiện có sang hệ thống mã hóa an toàn hơn, đánh giá công nghệ bảo mật thông tin, bảo vệ ví tiền điện tử và đảm bảo các công cụ bảo mật hoạt động hiệu quả trên các blockchain khác nhau.
Christopher Smith, nhà sáng lập kiêm Giám đốc Điều hành của Quantus, đã giải thích về tham vọng này. “Trong tương lai, ‘mã hóa hậu lượng tử’ sẽ chỉ được gọi đơn giản là ‘mã hóa’ và mọi thứ khác sẽ chỉ còn là hiện vật trong bảo tàng,” Smith nhận xét. Nhóm này được mô phỏng theo mô hình của Internet Engineering Task Force, nơi các đề xuất kỹ thuật được phát triển một cách công khai thay vì do một công ty duy nhất quyết định.
Vấn đề khó khăn nhất có thể là Bitcoin mà không ai có thể di chuyển
Ngay cả khi Bitcoin áp dụng mật mã mạnh hơn, một số đồng tiền vẫn có thể bị lộ. Các khoản tiền được giữ trong ví bị lãng quên, tài khoản bị mất hoặc các địa chỉ mà chủ sở hữu không bao giờ nâng cấp đặt ra một câu hỏi hóc búa. Không ai có thể đơn giản ra lệnh cho mọi chủ sở hữu Bitcoin chuyển tiền của họ đi. Và vấn đề này không chỉ giới hạn ở Bitcoin. Các hệ thống stablecoin, cầu nối blockchain và các cơ sở hạ tầng tiền điện tử khác cũng dựa vào các biện pháp bảo vệ mật mã mà các máy tính lượng tử trong tương lai có thể phá vỡ.
Liên minh này nhằm mục đích công bố các bài kiểm tra chung và hướng dẫn chuyển đổi thay vì áp đặt cách các mạng lưới riêng lẻ nên phản ứng. Hiện tại, “cơn ác mộng lượng tử” của ngành vẫn chỉ mang tính lý thuyết. Câu hỏi khó hơn là liệu hàng triệu Bitcoin có thể được bảo vệ trước khi tình hình thay đổi hay không.
Google đã công bố một bước đột phá lớn trong lĩnh vực tính toán lượng tử, điều này có thể khiến mối đe dọa đối với hệ thống mã hóa của bitcoin trở nên cấp bách hơn bao giờ hết.
Đọc ngay: Google ca ngợi đột phá lượng tử “kỳ diệu”, Bitcoin lo “Q-Day”

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.