У понеділок Swiss Bitcoin Pay, оператор платіжних систем для торговців без зберігання активів, повідомив, що виявив, як зловмисник отримав доступ до внутрішніх систем компанії. Компанія повідомила, що, на думку її фахівців, зловмисник отримав доступ до таких даних, як адреси електронної пошти клієнтів, біткойн-адреси та номери IBAN.
Швейцарська платформа Swiss Bitcoin Pay щойно припинила роботу після вторгнення таємничого зловмисника
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- 14 вересня Swiss Bitcoin Pay повідомила, що така інформація, як електронні адреси, біткойн-адреси та IBAN, могла потрапити в чужі руки.
- Ця компанія приєдналася до щонайменше 5 криптокомпаній, які у 2026 році постраждали від витоків даних, надавши шахраям ще більше можливостей.
- Swiss Bitcoin Pay запевняє, що кошти клієнтів у безпеці, але її сервери залишаються відключеними доти, доки не буде вирішено проблему з витоком даних, що стався 14 вересня.
Зловмисник отримав доступ до систем Swiss Bitcoin Pay
У 2026 році не бракувало випадків витоку даних, і 14 вересня Swiss Bitcoin Pay повідомила, що до її систем, ймовірно, отримав доступ «зловмисний користувач». Компанія, заснована наприкінці 2022 року, є, по суті, некастодіальним процесором платежів у BTC, який торговці можуть використовувати для прийому біткойнів.
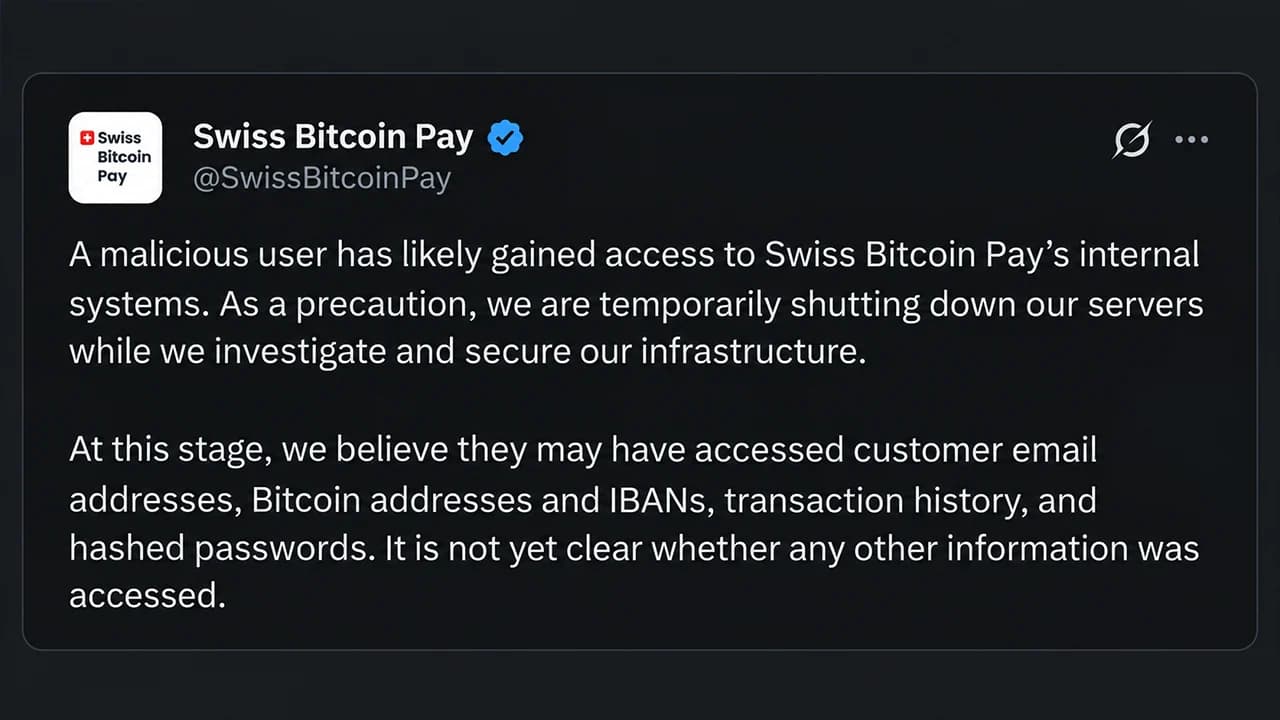
На веб-сайті компанії зазначено, що її сервісом користуються понад 1 000 торговців у 21 країні. У понеділок на офіційному акаунті в X було оприлюднено інформацію щодо злом. «Ймовірно, зловмисний користувач отримав доступ до внутрішніх систем Swiss Bitcoin Pay. В якості запобіжного заходу ми тимчасово вимикаємо наші сервери, поки проводимо розслідування та забезпечуємо безпеку нашої інфраструктури», — написала Swiss Bitcoin Pay.
Потім команда пояснила, що, на їхню думку, користувач міг «отримати доступ до електронних адрес клієнтів, біткойн-адрес та IBAN, історії транзакцій і хешованих паролів».
Криптоіндустрія стикається з хвилею витоків даних
Ця новина з’явилася на тлі хвилі витоків даних у криптоіндустрії, що спостерігається у 2026 році, та інциденту з Revolut, що стався цього тижня. Згідно з повідомленнями, Revolut відповів на електронний лист із домену урядової установи, яким керував зловмисник.
Як повідомляється, Revolut розкрила інформацію про домашні адреси, електронні адреси, номери телефонів, копії паспортів або водійських посвідчень, селфі для верифікації та IBAN-коди. Окрім цього, витоки даних сталися у Trezor, Pocket Bitcoin, Bits of Gold та Safepal. Швейцарська компанія Bitcoin Pay заявила, що кошти користувачів перебувають у «безпеці» і що «усі суми, належні користувачам, будуть повністю повернені». Команда додала, що не знає, коли відновить роботу, але працює над цим.
Клієнти та користувачі будь-якої з цих компаній, які постраждали від витоку даних, повинні припускати, що їхні особисті дані, електронні адреси, номери телефонів та домашні адреси, ймовірно, стали відомими. Надалі найкраще, що можуть зробити постраждалі клієнти, — це бути пильними та обережними щодо спроб фішингу, фальшивої підтримки, підроблених листів та невідомих дзвінків.



Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.