Зловмисники вивели з Moonwell приблизно 8,7 млн доларів, штучно завищивши ціну токена MAMO з низькою ліквідністю, а потім використавши його як заставу для отримання в кредит активів більшої вартості, які згодом конвертували в DAI.
Moonwell Locks забезпечила фінансування після атаки на MAMO на суму 8,7 млн доларів
АВТОР

ПОДІЛИТИСЯ

Основні висновки
- Зловмисники маніпулювали цінами оракула MAMO, щоб вивести з Moonwell активи на суму близько 8,7 млн доларів.
- Партнер екосистеми Zyfai безпечно здійснив автоматичне перерозподілення коштів користувачів, тоді як токени MAMO та WELL впали на 15%.
- Moonwell обмежив ліміти позик у Base до 1 вея, а команди з безпеки проводять аудит інциденту для подальшого усунення вразливостей.
Автоматизовані заходи безпеки захищають кошти користувачів
Децентралізований протокол кредитування Moonwell обмежив позики на всіх ринках Core у мережі Base, оскільки розслідує інцидент безпеки, що вплинув на його ринок MAMO Core. Компанії з безпеки блокчейнів, зокрема Peckshield, оцінюють, що зловмисник вивів цифрових активів на суму близько 8,7 млн доларів, маніпулюючи ціною застави токена MAMO.
У відповідь на цю вразливість Moonwell підтвердила, що розслідування триває, та вжила негайних заходів щодо мінімізації ризиків:
«Нам відомо про проблему, що впливає на основний ринок MAMO в мережі Base, і ми активно її розслідуємо. В якості запобіжного заходу ліміти запозичень для всіх основних ринків на Base встановлено на рівні 1 вей, що запобігає новим запозиченням та обмежує потенціал подальшого впливу. Ліміти пропозиції для MAMO та WELL також встановлено на рівні 1 вей. Усі інші ліміти пропозиції залишаються без змін».
Знизивши ліміт запозичень до 1 вей, Moonwell призупинила нові операції з надання позик, не зупиняючи при цьому повністю роботу контрактів.
Цей інцидент спрацював автоматичні захисні механізми у партнерів екосистеми. Платформа управління активами Zyfai в якості запобіжного заходу відключила всі сховища Morpho, якими керує Moonwell, підтвердивши, що кошти користувачів залишаються в безпеці.
За даними Zyfai, автоматизовані агенти, що реалізують стратегію максимізації прибутковості, вже почали перерозподіляти капітал із уражених сховищ ще до того, як інцидент набув масштабів. Zyfai повідомила, що її система оцінки ризиків — яка відстежує дані в ланцюгу в режимі реального часу, а також позаланцюгові сигнали, такі як настрої та повідомлення про інциденти в соціальних мережах — виявила кілька збіжних ознак ризику. Система запустила перерозподіл коштів на основі оцінки ризиків, одночасно повідомивши про це квантові команди, які згодом закрили всі можливості отримання доходу, пов’язані з Moonwell.
Попередні аналізи, проведені постачальниками послуг безпеки Certik, Peckshield та Blockaid, показують, що основна атака складалася з трьох ключових етапів. Спочатку зловмисник обрав ціллю токен MAMO з низькою ліквідністю, штучно завищивши показники його цінового оракула. Далі зловмисник використав завищену оцінку цифрового активу як заставу для позики активів з вищою вартістю — зокрема, «обгорнутого» біткойна (cbBTC) — у рамках протоколу. Нарешті, зловмисник конвертував ці активи у стейблкоіни DAI та об’єднав їх на одній адресі гаманця.
Після інциденту токен WELL впав приблизно на 15%, а MAMO — майже на стільки ж. Команди Moonwell та пов’язані з протоколом команди з безпеки продовжують розслідувати злом; очікується, що після завершення розслідування будуть опубліковані додаткові технічні аналізи.
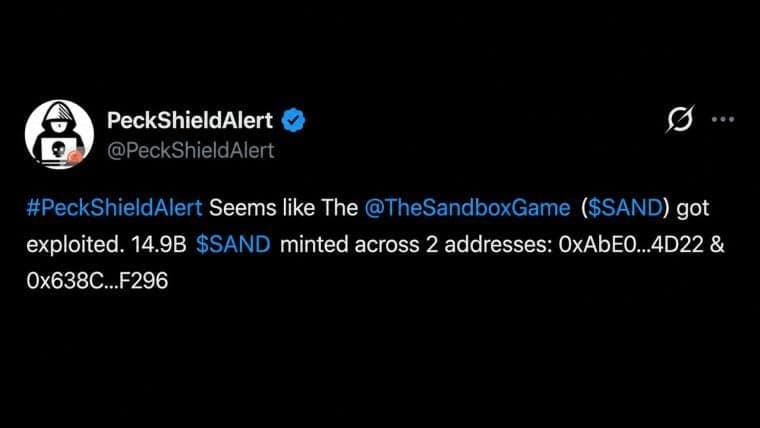
Компанія The Sandbox відключила свої мости Base та BSC після того, як компанія PeckShield виявила 14,9 млрд токенів SAND без реального забезпечення, випущених у результаті експлойта 21 серпня.
Читати: Хакерська атака на Sandbox Bridge принесла 14,9 млрд SAND, тоді як Coinbase вилучила ф'ючерси з лістингу

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.