LNbits — гаманець та платіжна платформа з відкритим кодом на базі Lightning Network — опублікувала у неділю, 8 листопада 2026 року, попередження про екстрене відключення після численних повідомлень про порушення безпеки. Операторам було наказано негайно відключити свої сервери, поки розробники готували критичні виправлення для протидії атакам, що набирали обертів.
LNbits вимкнула сервери Lightning Network через побоювання безпеки
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- LNbits закликала всіх операторів серверів негайно вимкнути їх після хвилі повідомлень про атаки 8 листопада.
- Оператор Bittipbot повідомив про втрату 2 285 545 сатоші після того, як зловмисники створили несанкціоновані облікові записи.
- Розробники очікують випуску патчів безпеки протягом 24–48 годин, тоді як робота хостингового сервісу LNbits залишається призупиненою.
LNbits б’є на сполох у зв’язку з атаками на Lightning Network
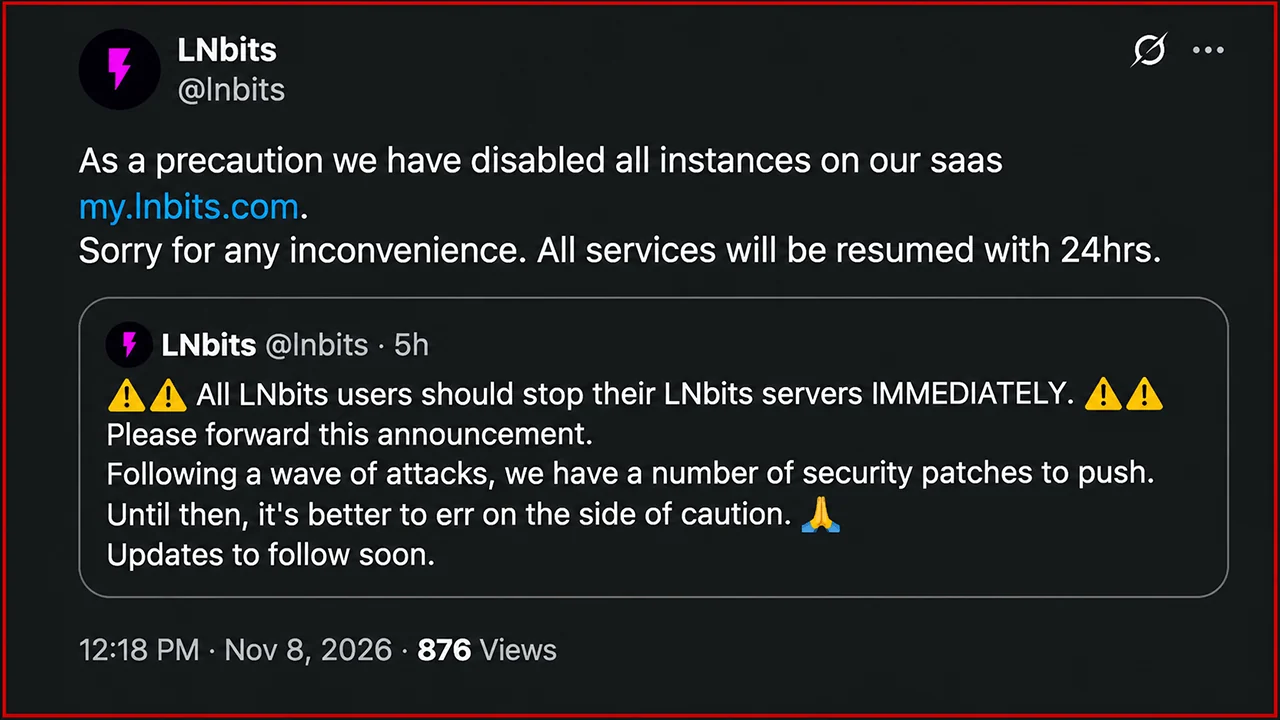
Попередження про загрозу безпеці надійшло приблизно о 13:56 за UTC 8 листопада, коли LNbits опублікував надзвичайно термінове оголошення через свій офіційний акаунт у X. Замість того, щоб радити операторам встановити оновлення у зручний для них час, розробники закликали до негайного вимкнення всіх запущених екземплярів.
У повідомленні акаунта LNbits у X йшлося:
«Усі користувачі LNbits повинні НЕЗАБАРНО зупинити свої сервери LNbits. Будь ласка, поширюйте це оголошення. У зв’язку з хвилею атак ми маємо низку виправлень безпеки, які потрібно розіслати. До того часу краще перестрахуватися. Оновлення з’являться незабаром».
Один із основних учасників проєкту Бен Арк підкріпив цю вказівку, пояснивши, що розробники очікують, що виправлення стануть доступними протягом 24–48 годин. Він також закликав членів спільноти поширювати це попередження серед усіх, хто використовує інфраструктуру LNbits.
Проблема виникла раніше. Приблизно о 12:33 за UTC LNbits порадив операторам, які використовують розширення Paywall, негайно вимкнути цю функцію, поки розробники досліджують потенційну вразливість. Подальше попередження про загальне відключення системи вказувало на те, що проблеми з безпекою виходять за межі одного розширення.
LNbits також призупинив роботу екземплярів, що працюють через його хостинговий сервіс my.lnbits.com, при цьому розробники зазначили, що робота може поновитися протягом 24 годин після впровадження необхідних виправлень.
Зловмисники вивели кошти з Lightning, а оператор обіцяє відшкодування
Один із задокументованих інцидентів стосувався нідерландського оператора Кевіна Равенсберга, чий екземпляр LNbits підтримує Bittipbot — сервіс чайових на базі Telegram.
За словами Равенсберга, зловмисники створили нові акаунти та вивели 2 285 545 сатоші між 9:22 та 14:00 за UTC 8 листопада. Сума викрадених коштів становить приблизно 0,02285545 BTC. Равенсберг пообіцяв особисто відшкодувати збитки постраждалим користувачам Bittipbot, хоча доступ до коштів залишатиметься обмеженим, доки розробники не усунуть вразливості.
Ця подія викликає неприємні питання щодо механізмів управління обліковими записами та авторизації в LNbits. Однак слідчі ще не оприлюднили точну інформацію про експлойт, який став причиною несанкціонованих знять коштів.
LNbits працює як модульна платіжна система, підключена до джерел фінансування Lightning, зокрема LND та Core Lightning. Її архітектура підтримує окремі гаманці, інтерфейси прикладного програмування, платіжні термінали, сервіси чайових та численні додаткові розширення.
Ця гнучкість також передбачає наявність додаткових програмних компонентів, що вимагають нагляду за безпекою, особливо коли доступ до інсталяцій здійснюється через загальнодоступний Інтернет.
Проблеми з безпекою Lightning Network виходять за межі LNbits
Ця надзвичайна ситуація стала наслідком складного року для інфраструктури Lightning Network, під час якого розробники зіткнулися з уразливими місцями в кількох відомих реалізаціях, зокрема Core Lightning, Lightning Development Kit (LDK) та Eclair.
У серпні розробники Core Lightning отримали численні повідомлення про уразливості, виявлені за допомогою штучного інтелекту, кілька з яких виявили реальні проблеми безпеки. Розробники рекомендували вжити екстрених запобіжних заходів на час підготовки виправлень, і, за повідомленнями, приблизно 22 % вузлів Core Lightning були відключені під час збою.
У вересні та жовтні були випущені додаткові оновлення безпеки, спрямовані на усунення атак типу «відмова в обслуговуванні», слабких місць у закритті каналів, проблем із підписанням транзакцій та потенційних втрат коштів.
Розробники LDK виправили особливо тривожну вразливість, пов’язану з повторним підключенням, яка могла змусити уражені вузли підписувати суперечливі транзакції зобов’язань. Тим часом Core Lightning випустив низку оновлень, що усували вичерпання пам’яті, слабкі місця в управлінні каналами та інші недоліки безпеки.
LNbits вже проходив ретельну перевірку безпеки на початку 2026 року. Зовнішній аудит, проведений компанією V12, виявив обхід кешу автентифікації та вразливість інтеграції з PayPal; за повідомленнями, обидві проблеми було виправлено у версії 1.6.0. Наразі немає встановленого зв’язку між цими раніше виправленими недоліками та недільними атаками.
Чи можуть оператори Lightning безпечно відновити роботу?
Наразі оператори LNbits мають чітку інструкцію: тримати уражену інфраструктуру в офлайн-режимі, доки розробники не випустять і не перевірять необхідні виправлення безпеки. Найпершим пріоритетом проєкту є запобігання подальшим несанкціонованим зняттям коштів, виявлення скомпрометованих компонентів та відновлення послуг без ризику втрати додаткових коштів.
Загальна стурбованість виходить за межі однієї платформи гаманців. Додатки Lightning часто поєднують платіжну інфраструктуру, системи автентифікації та сторонні розширення, а це означає, що вразливості поза межами базового платіжного протоколу все ще можуть наражати користувачів на фінансові втрати.
Недільна надзвичайна ситуація ілюструє постійну відмінність у безпеці криптовалют: функціонування платіжної мережі не гарантує безпеку кожного додатка, побудованого на її основі. Для LNbits відновлення роботи може виявитися простішим, ніж точне з’ясування того, як зловмисники прорвали її захист.
Крім того, згідно зі статистикою newhedge.io, з кінця липня пропускна здатність мережі Lightning Network скоротилася на понад 1 100 BTC, повернувшись до рівнів, востаннє зафіксованих у середині 2022 року.
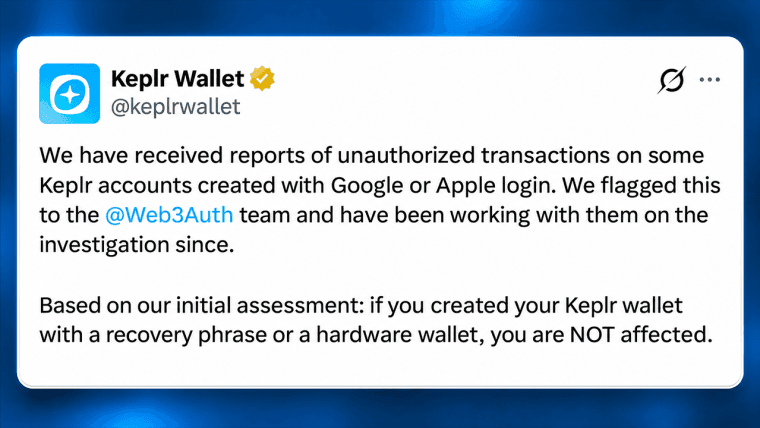
Keplr призупинив можливість входу через облікові записи Google та Apple після того, як уразливість у системі безпеки Web3Auth призвела до переказів на суму 6 мільйонів доларів та екстреного відновлення гаманців.
Читати: Злом гаманця Keplr спричинив перекази на $6 млн у мережі Cosmos

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.