Криптоказино Gamdom отримало вимогу виплатити викуп у розмірі 15 мільйонів доларів у біткойнах після того, як група кібершантажистів Whitearmor заявила, що викрала дані 15,4 мільйона облікових записів. Ця заява з’явилася менш ніж через два тижні після того, як інша атака на «гарячий гаманець» обійшлася ігровій платформі в понад 3 мільйони доларів. Gamdom заперечує заявлений обсяг бази даних, тоді як зловмисники погрожують оприлюднити конфіденційну інформацію про клієнтів.
Криптоказино Gamdom після хакерської атаки вимагають $15 млн у біткоїнах
АВТОР

ПОДІЛИТИСЯ
Основні висновки
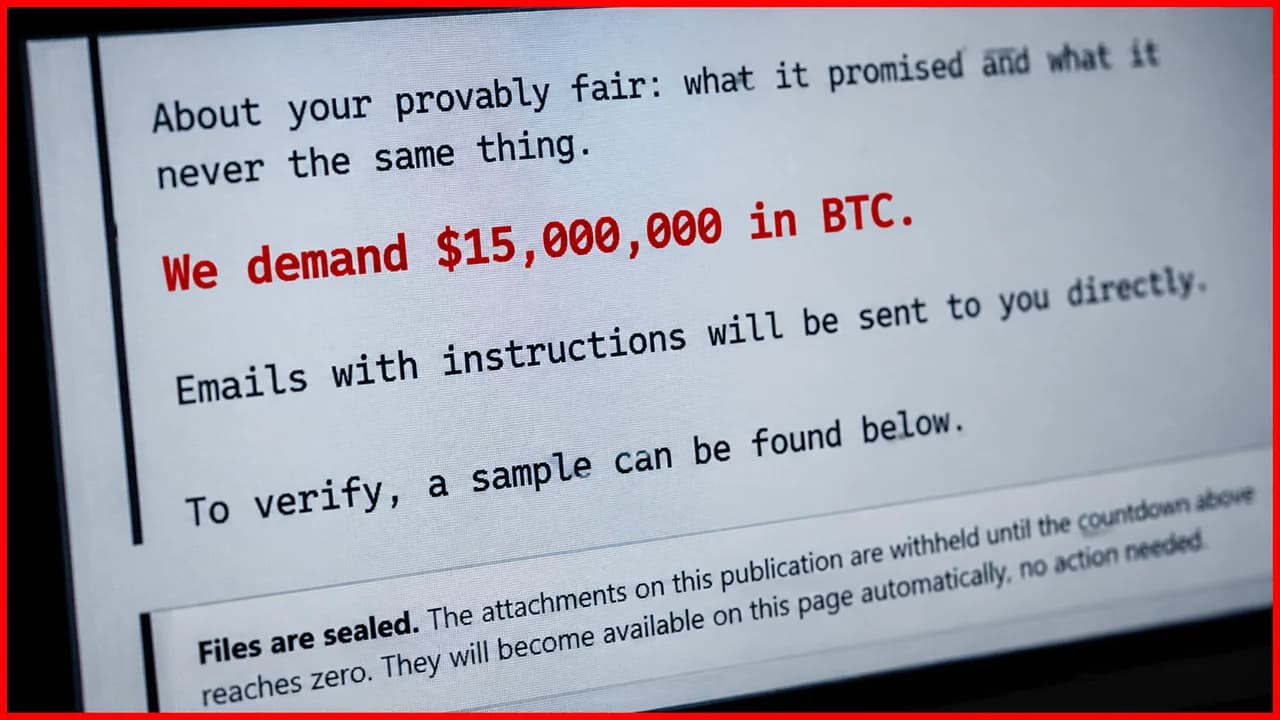
- Whitearmor стверджує, що володіє 15,4 мільйонами записів про акаунти Gamdom, і вимагає 15 мільйонів доларів у біткойнах.
- Раніше Gamdom визнала, що втратила понад 3 мільйони доларів внаслідок атаки на «гарячий гаманець», що сталася 13 жовтня.
- Gamdom заперечує розмір бази даних, про яку йдеться, і повна інформація щодо вимог Whitearmor залишається неперевіреною.
Хакерське угруповання Whitearmor вимагає 15 млн доларів у біткойнах після злому гаманця Gamdom
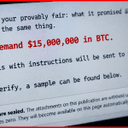
Криптоказино Gamdom ледь оговталося від злом гаманця, що коштував кілька мільйонів доларів, як вже розгортається чергова криза безпеки. Згідно з кількома повідомленнями, група кібершантажистів Whitearmor стверджує, що володіє базою даних, яка містить 15 420 003 облікових записів клієнтів, і вимагає 15 мільйонів доларів у біткойнах, щоб не оприлюднювати її.
Ця вимога з’явилася 26 жовтня, менш ніж через два тижні після того, як Bitcoin.com News повідомило, що хакери вивели понад 3 млн доларів з «гарячих» гаманців ігрової платформи. Однак Gamdom заперечує заявлений обсяг бази даних, що залишає потенційно величезну загрозу для мільйонів нібито зафіксованих записів облікових записів.
Вимога у 15 мільйонів доларів за 15,4 мільйона облікових записів
Whitearmor опублікувала дані про Gamdom на своєму сайті, присвяченому вимаганню, стверджуючи, що має доступ до 146 полів даних для кожного облікового запису. Група опублікувала зразок JSON-файлу розміром приблизно 437 кілобайт, що містить близько 100 записів, як нібито доказ. Зловмисники, як стверджується, скористалися застарілим внутрішнім обліковим записом сервера, облікові дані якого ніколи не оновлювалися, що дозволило їм зберігати адміністративні привілеї протягом тривалого часу після його створення.
Видання Gambling Lore повідомило, що хакер під ніком Veryso заявив, нібито викрав ці записи 13 жовтня, що збігається з датою злому гаманців Gamdom. Як повідомляється, видання перевірило запис одного давнього користувача, що містив часові мітки входу, IP-адресу та інформацію про ставки. Це обмежене підтвердження не доводить, що було зламано 15,4 мільйона облікових записів.
Попередній злом гаманця Gamdom на суму 3 мільйони доларів
13 жовтня Gamdom зазнав окремої атаки, спрямованої на його операційні криптовалютні гаманці. На той час засновник Gamdom Фелікс Рьомер визнав збитки, що перевищують 3 мільйони доларів, тоді як дослідник блокчейну vxdb оцінив суму викрадених коштів у кількох мережах приблизно в 4,2 мільйона доларів. Платформа тимчасово призупинила роботу, але 16 жовтня відновила діяльність, запевнивши клієнтів, що їхні залишки на рахунках залишаються захищеними.
Спочатку Рьомер заперечував твердження про масове викрадення даних, припускаючи, що зловмисники отримали доступ лише до кількох сотень облікових записів. У подальших заявах було визнано можливе викриття імен користувачів, адрес електронної пошти та інформації про азартні ігри, водночас наголошувалося, що документи для підтвердження особи не постраждали.
Неперевірена база даних із дорогоцінними наслідками
Вимога Whitearmor у кілька разів перевищує визнані Gamdom збитки з гаманців. Група також стверджує, що скомпрометовані акаунти становлять понад 1 мільярд доларів сукупного прибутку, не пояснюючи при цьому, як було зроблено цей розрахунок. Ні повна база даних, ні її ймовірний обсяг не були незалежно перевірені. Публічно не підтверджено жодної виплати викупу.
Для клієнтів Gamdom невирішене питання виходить за межі викраденої криптовалюти й стосується того, чи зрештою їхня історія азартних ігор та особисті дані потраплять у відкритий доступ в Інтернеті. Повідомлення про витік даних та вимогу викупу від Gamdom з’явилися на тлі хвилі експлойтів програмного забезпечення та витоків даних цього року, які, ймовірно, посилюються через дедалі ширше використання штучного інтелекту (ШІ) у кібератаках.
Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.