Coinbase заявляє, що понад 99% активів клієнтів зберігаються в офлайн-сховищах після хакерської атаки на Binance 29 жовтня 2026 року, в результаті якої було викрадено 6,34 млрд доларів. У повідомленні від 4 листопада ця американська криптобіржа, акції якої котируються на біржі, детально описала свої розподілені ключі підпису, механізми аварійного відключення та обмеження на зняття коштів. Хоча Coinbase заявляє, що її системи не постраждали, її останні заяви щодо безпеки дають змогу детальніше розглянути, як компанія управляє активами клієнтів на мільярди.
Coinbase: 99% активів клієнтів у «холодному» сховищі після атаки на Binance
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Coinbase заявляє, що понад 99% активів клієнтів зберігаються в офлайн-режимі.
- Крадіжка 6,34 млрд доларів у Binance спонукала Coinbase пояснити свої заходи захисту активів, що знаходяться на зберіганні.
- Станом на 30 вересня 2026 року Coinbase повідомила про активи на платформі на суму 377 млрд доларів.
Coinbase детально описує заходи захисту холодного зберігання після хакерської атаки на Binance
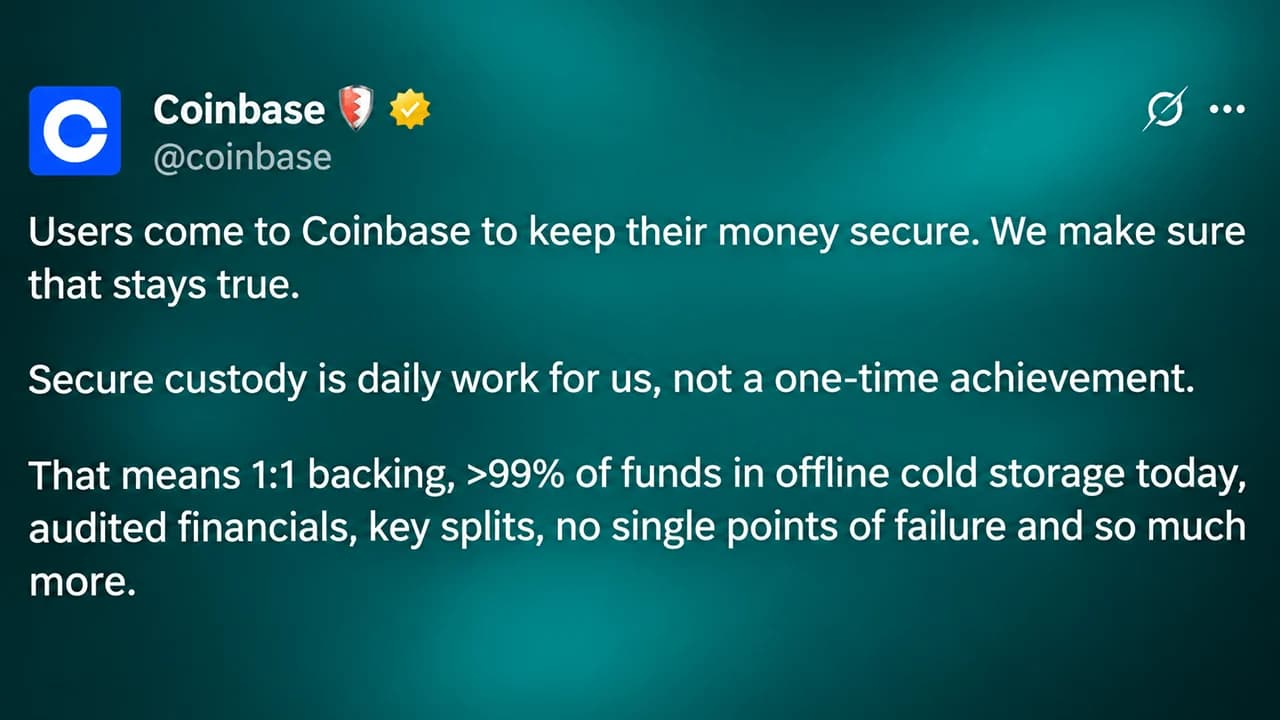
4 листопада 2026 року Coinbase заявила, що понад 99% активів клієнтів зберігаються в офлайн-холодному сховищі, та окреслила свої заходи безпеки. Американська криптовалютна біржа опублікувала заяву на X, підкресливши важливість збереження довіри клієнтів після порушення безпеки на Binance — одній із найбільших у світі платформ для торгівлі криптовалютами — на суму в кілька мільярдів доларів.
«Користувачі звертаються до Coinbase, щоб забезпечити безпеку своїх коштів. Ми дбаємо про те, щоб це залишалося так і надалі», — написала американська біржа.
Компанія продовжила:
«Безпечне зберігання — це для нас щоденна робота, а не одноразове досягнення».
У супровідному дописі в блозі під назвою «Як Coinbase захищає активи клієнтів» біржа пояснила, що її підключені до Інтернету «гарячі» гаманці підтримують достатню ліквідність для зняття коштів та переказів, тоді як надлишкові залишки регулярно переміщуються в офлайн-сховище.
Її продукт — сховище для інституційних клієнтів — працює виключно за принципом «холодного зберігання», причому активи розділені в ланцюжку блоків. Coinbase запевняє, що депозити клієнтів забезпечені у співвідношенні 1:1, залишаються власністю клієнтів і ніколи не надаються в позику та не використовуються без дозволу. Компанія заявила, що інцидент із Binance не вплинув на її інфраструктуру та кошти клієнтів.
Як Coinbase забезпечує безпеку коштів клієнтів?
Безпека зберігання Coinbase ґрунтується на розподілених криптографічних ключах, обмеженнях транзакцій та аварійних заходах контролю, спрямованих на запобігання несанкціонованим переміщенням активів.
У операціях з «холодними гаманцями» на платформі централізованої біржі (CEX) приватні ключі розділені на окремі компоненти й ніколи не відтворюються в повному обсязі, навіть під час підписання транзакцій. За словами Coinbase, інфраструктура «гарячих гаманців» вимагає авторизації змін у робочому середовищі кількома співробітниками, що унеможливлює самостійне внесення змін до критично важливих служб підписання окремою особою.
Біржа також використовує автоматичне виявлення аномалій та ліміти на перекази, що дозволяють призупиняти підозрілі виведення коштів на час розслідування службою безпеки. Ще одним заходом безпеки є аварійні вимикачі, здатні повністю відключити операції підписання. Coinbase пояснює, що системи, які зазнали вторгнення, не можуть відновити обробку транзакцій, доки слідчі не встановлять, що операції є безпечними.
Повноваження співробітників обмежуються за допомогою тимчасових прав доступу, аутентифікації, захищеної від фішингу, та додаткових вимог щодо затвердження для операцій, що вимагають особливої обережності. Ці заходи покликані обмежити збитки, спричинені викраденими обліковими даними, зламаними пристроями або зловмисними співробітниками.
Однак твердження Coinbase про те, що понад 99 % активів клієнтів зберігаються в офлайн-режимі, ґрунтується на власних даних компанії, а точний розподіл активів не був незалежно підтверджений третіми сторонами.
Що виявив злом Binance на суму 6,34 млрд доларів?
Атака на Binance 29 жовтня була здійснена за допомогою складної кампанії соціальної інженерії, яка призвела до компрометації пристроїв співробітників і, зрештою, дозволила зловмисникам отримати доступ до внутрішньої інфраструктури Binance, що відповідає за підписання транзакцій гаманців. За даними Binance, зловмисники вивели криптовалюти на суму приблизно 6,34 млрд доларів через кілька блокчейн-мереж, що робить цю подію найбільшою на сьогоднішній день крадіжкою з криптовалютної біржі.
Binance тимчасово призупинила виведення коштів, координуючи дії з емітентами стейблкоїнів та іншими учасниками галузі з метою заморожування або перехоплення вкрадених активів. Згодом біржа зобов’язалася покрити збитки клієнтів за рахунок корпоративних резервів та свого Фонду безпечних активів для користувачів (SAFU).
Для порівняння: внаслідок зломu Bybit у лютому 2025 року було викрадено криптовалют на суму приблизно 1,5 млрд доларів — на той час це був рекорд для галузі, але значно менше, ніж збитки, пов’язані з інцидентом на Binance минулого тижня. Рекордна крадіжка на Binance посилила увагу до систем онлайн-зберігання активів, зокрема до операційних процедур, що регулюють доступ до приватних ключів та авторизацію великих транзакцій.
Чи є Coinbase безпечною після хакерської атаки на Binance?
Coinbase посилається на свою фінансову звітність, регуляторний нагляд та незалежні аудиторські перевірки як докази надійності своїх практик зберігання активів. Станом на 30 вересня 2026 року компанія повідомила про 8,6 млрд доларів у вигляді грошових коштів та їх еквівалентів, 2,2 млрд доларів у криптоактивах, утримуваних з метою інвестування, та 377 млрд доларів загальних активів на своїй платформі.
Біржа котирується на біржі в США, подає аудитовані річні фінансові звіти до Комісії з цінних паперів та бірж (SEC) та діє на підставі численних регуляторних ліцензій. Її американська дочірня компанія з зберігання активів, Coinbase Custody Trust Company, регулюється Департаментом фінансових послуг штату Нью-Йорк (NYDFS).
Компанія також пройшла перевірки SOC 1 типу II та SOC 2 типу II, що охоплюють визначені операційні заходи контролю. Ці перевірки дають впевненість щодо заходів контролю в межах оцінюваного обсягу, але вони не підтверджують самостійно, що всі активи клієнтів захищені від крадіжки. Coinbase також визнала, що прогрес у галузі штучного інтелекту (ШІ) змінює характер загроз кібербезпеки, що вимагає постійних інвестицій у захисні технології.
Зрештою, оприлюднені компанією заходи безпеки пояснюють, як вона прагне захищати активи клієнтів, але відсоток активів, що зберігаються в «холодному» сховищі, залишається лише цифрою, заявленою самою компанією, а не незалежно перевіреною гарантією захисту від майбутніх атак.

Засновник Coinex Хайпо Ян стверджує, що злом Binance на суму 6,3 млрд доларів стався через три помилки, яких можна було уникнути — від спільного використання пристроїв до перевірки багатопідписів, яка була лише номінальною.
Читати: Засновник Coinex: злом Binance виявив три «уникненні» вразливості

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.
Про автора
АВТОРJamie RedmanNews Lead
Джеймі Редман — керівник новин у Bitcoin.com News і журналіст у сфері фінансових технологій, що базується в Массачусетсі.