Açık kaynaklı Lightning Network cüzdanı ve ödeme platformu LNbits, bildirilen çok sayıda güvenlik ihlali sonrasında 8 Kasım 2026 Pazar günü acil kapatma uyarısı yayınladı. Geliştiriciler, devam eden saldırıları önlemek için kritik yamalar hazırlarken, operatörlere sunucularını derhal çevrimdışı hale getirmeleri talimatı verildi.
Lightning Network güvenlik endişesi: LNbits sunucuları çevrimdışı
YAZAN

PAYLAŞ
Önemli Noktalar
- LNbits, 8 Kasım'da bildirilen bir dizi saldırının ardından tüm sunucu operatörlerini derhal kapatmaya çağırdı.
- Bir Bittipbot operatörü, saldırganların yetkisiz hesaplar oluşturmasının ardından 2.285.545 satoshi kaybettiğini bildirdi.
- Geliştiriciler, 24 ila 48 saat içinde güvenlik yamalarının yayınlanmasını beklerken, LNbits'in barındırma hizmeti askıya alınmış durumda.
Lightning Network Saldırıları Devam Ederken LNbits Alarm Veriyor
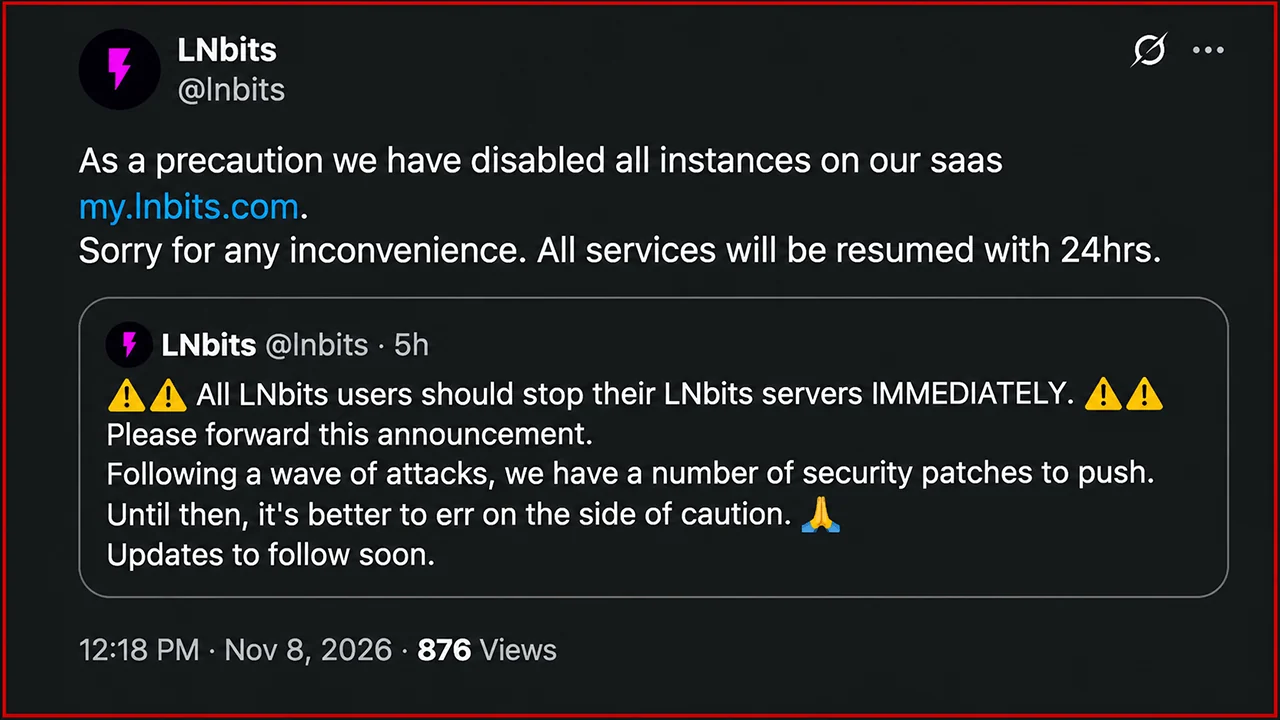
Güvenlik uyarısı, 8 Kasım'da saat 13:56 UTC civarında, LNbits'in resmi X hesabı üzerinden alışılmadık derecede acil bir duyuru yayınlamasıyla geldi. Geliştiriciler, operatörlere uygun bir zamanda güncelleme yüklemelerini tavsiye etmek yerine, çalışmakta olan tüm sunucuların derhal kapatılmasını istedi.
LNbits'in X hesabında şöyle denildi:
“Tüm LNbits kullanıcıları, LNbits sunucularını DERHAL durdurmalıdır. Lütfen bu duyuruyu paylaşın. Bir dizi saldırının ardından, yayınlamamız gereken birkaç güvenlik yaması var. O zamana kadar, tedbirli davranmak daha iyi olacaktır. Güncellemeler yakında yayınlanacaktır.”
Çekirdek katkıcı Ben Arc, geliştiricilerin yamaların 24 ila 48 saat içinde kullanıma sunulmasını beklediklerini belirterek bu talimatı pekiştirdi. Ayrıca, topluluk üyelerini LNbits altyapısını işleten herkese bu uyarıyı iletmeye teşvik etti.
Sorun daha önce ortaya çıkmıştı. Yaklaşık 12:33 UTC'de LNbits, geliştiriciler potansiyel bir güvenlik açığını araştırırken, Paywall uzantısını kullanan operatörlere bu özelliği derhal devre dışı bırakmalarını tavsiye etti. Ardından gelen sistem genelindeki kapatma uyarısı, güvenlik endişelerinin tek bir uzantının ötesine uzandığını gösterdi.
LNbits ayrıca, barındırma hizmeti my.lnbits.com üzerinden çalışan örnekleri askıya aldı; geliştiriciler, gerekli düzeltmeler uygulandıktan sonra işlemlerin 24 saat içinde yeniden başlayabileceğini belirtti.
Operatör Geri Ödeme Sözü Verirken Saldırganlar Lightning Fonlarını Boşalttı
Belgelenen olaylardan biri, LNbits örneği Telegram tabanlı bir bahşiş hizmeti olan Bittipbot'u destekleyen Hollandalı operatör Kevin Ravensberg ile ilgiliydi.
Ravensberg’e göre, saldırganlar yeni hesaplar oluşturdu ve 8 Kasım günü saat 09:22 ile 14:00 (UTC) arasında 2.285.545 satoshi çekti. Çalınan miktar yaklaşık 0,02285545 BTC’ye denk geliyor. Ravensberg, geliştiriciler güvenlik açıklarını giderene kadar fonlara erişim kısıtlı kalacak olsa da, etkilenen Bittipbot kullanıcılarına kişisel olarak tazminat ödeyeceğine söz verdi.
Bildirilen olaylar, LNbits’in hesap yönetimi ve yetkilendirme mekanizmaları hakkında rahatsız edici sorular ortaya atıyor. Ancak araştırmacılar, yetkisiz para çekimlerinden sorumlu olan kesin istismarı henüz kamuoyuna açıklamadı.
LNbits, LND ve Core Lightning dahil olmak üzere Lightning fon kaynaklarına bağlı modüler bir ödeme sistemi olarak çalışır. Mimarisi, ayrı cüzdanları, uygulama programlama arayüzlerini, ödeme terminallerini, bahşiş hizmetlerini ve çok sayıda isteğe bağlı uzantıyı destekler.
Bu esneklik, özellikle kurulumlara genel internet üzerinden erişilebildiğinde, güvenlik denetimi gerektiren ek yazılım bileşenlerini de beraberinde getirir.
Lightning Network Güvenlik Sorunları LNbits’in Ötesine Uzanıyor
Bu acil durum, Lightning Network altyapısı için zorlu bir yılın ardından geldi; geliştiriciler, Core Lightning, Lightning Development Kit (LDK) ve Eclair dahil olmak üzere birçok önde gelen uygulamada güvenlik açıklarıyla karşı karşıya kaldı.
Ağustos ayında, Core Lightning bakım ekibi, yapay zeka destekli çok sayıda güvenlik açığı raporuyla karşılaştı; bunların birçoğu gerçek güvenlik sorunlarını ortaya çıkardı. Geliştiriciler, düzeltmeler hazırlarken acil önlemler alınmasını tavsiye etti ve bildirildiğine göre, kesinti sırasında Core Lightning düğümlerinin yaklaşık %22’si çevrimdışı kaldı.
Eylül ve Ekim aylarında, hizmet reddi saldırıları, kanal kapatma zafiyetleri, işlem imzalama sorunları ve potansiyel fon kayıplarını ele alan ek güvenlik güncellemeleri yayınlandı.
LDK geliştiricileri, etkilenen düğümlerin çelişkili taahhüt işlemlerini imzalamasına neden olabilecek, özellikle endişe verici bir yeniden bağlanma güvenlik açığını yamaladılar. Bu arada Core Lightning, bellek tükenmesi, kanal yönetimi zayıflıkları ve diğer güvenlik kusurlarını gideren ardışık güncellemeler yayınladı.
LNbits, 2026 yılının başlarında zaten bir güvenlik incelemesinden geçmişti. V12 tarafından yapılan harici bir inceleme, kimlik doğrulama önbelleği atlamasını ve bir PayPal entegrasyon zaafını tespit etmişti; her ikisinin de 1.6.0 sürümünde düzeltildiği bildirildi. Şu anda, daha önce yamalanmış bu kusurlar ile Pazar günkü saldırılar arasında kesin bir bağlantı bulunmamaktadır.
Lightning Operatörleri Hizmeti Güvenli Bir Şekilde Yeniden Başlatabilir mi?
Şu an için LNbits operatörlerinin uyması gereken talimat açık ve net: Geliştiriciler gerekli güvenlik yamalarını yayınlayıp doğrulayana kadar etkilenen altyapıyı çevrimdışı tutmak. Projenin acil önceliği, yetkisiz para çekimlerini önlemek, güvenliği ihlal edilen bileşenleri tespit etmek ve ek fonları riske atmadan hizmetleri yeniden devreye almaktır.
Daha geniş kapsamlı endişe, tek bir cüzdan platformunun ötesine uzanıyor. Lightning uygulamaları genellikle ödeme altyapısı, kimlik doğrulama sistemleri ve üçüncü taraf uzantılarını bir araya getirir; bu da, temel ödeme protokolünün dışındaki zayıflıkların kullanıcıları yine de finansal kayıplara maruz bırakabileceği anlamına gelir.
Pazar günkü acil durum, kripto para güvenliği konusunda süregelen bir ayrımı ortaya koyuyor: İşleyen bir ödeme ağı, üzerine inşa edilen her uygulamanın güvenliğini garanti etmez. LNbits için, hizmeti yeniden başlatmak, saldırganların savunma sistemlerini nasıl aştığını tam olarak belirlemekten daha kolay olabilir.
Ayrıca, newhedge.io istatistiklerine göre, Temmuz sonundan bu yana Lightning Network'ün kapasitesi 1.100 BTC'den fazla azaldı ve en son 2022 ortasında kaydedilen seviyelere geriledi.
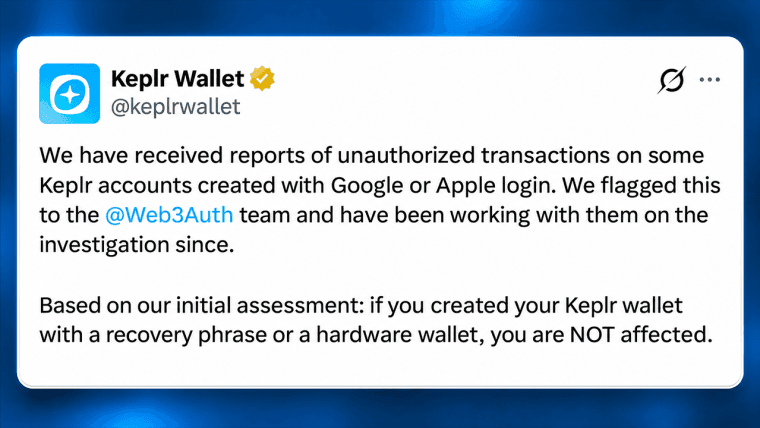
Web3Auth’ta ortaya çıkan bir güvenlik açığı, 6 milyon dolarlık transferlere ve acil cüzdan kurtarma işlemlerine yol açtı; bunun üzerine Keplr, Google ve Apple ile yapılan oturum açma işlemlerini askıya aldı.
Şimdi oku: Keplr cüzdanı ihlali Cosmos ağında 6 milyon dolarlık transfer doğurdu

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.