Web3Auth’ta ortaya çıkan bir güvenlik açığı, özel anahtarların ifşa edilmesinin ardından Cosmos cüzdan sağlayıcısı Keplr’ı Google ve Apple ile giriş yöntemlerini askıya almaya zorladı; bu durum, yaygın çapta yetkisiz işlemlerin gerçekleşmesine yol açtı. Blockchain araştırmacıları, 6 milyon dolardan fazla tutarda transferin izini sürdü; ancak geri kazanım işlemleri, gerçek hırsızlık tutarının belirlenmesini zorlaştırıyor.
Keplr cüzdanı ihlali Cosmos ağında 6 milyon dolarlık transfer doğurdu
YAZAN

PAYLAŞ
Önemli Noktalar
- Keplr, üçüncü taraf kimlik doğrulama sağlayıcısı Web3Auth'u ilgilendiren bir güvenlik olayının ardından 7 Kasım'da Google ve Apple ile oturum açma işlemlerini askıya aldı.
- Bitquery, çeşitli Cosmos ağlarında yaklaşık 6,01 milyon dolarlık cüzdan transferi tespit etti; ancak bazı işlemler, koruyucu kurtarma çabalarıyla ilgiliydi.
- Kurtarma ifadesi ve donanım cüzdanı hesapları etkilenmezken, Web3Auth ve Keplr, güvenlik açığı bulunan sosyal medya giriş cüzdanlarını güvence altına almak için çalışıyor.
Web3Auth Güvenlik Açığı, Keplr Sosyal Giriş Hesaplarını Tehlikeye Attı
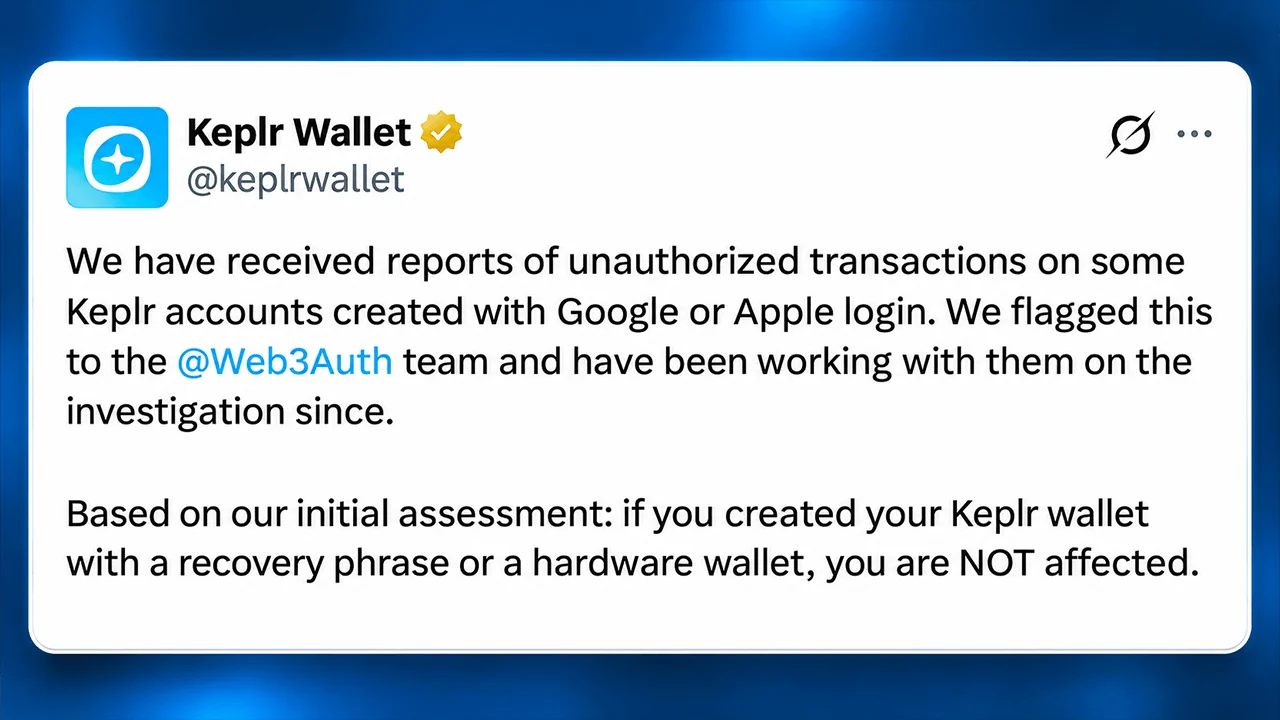
Sorun, 6 Kasım Cuma günü Web3Auth'un üçüncü taraf hizmetler tarafından kullanılan altyapıyı etkileyen bir güvenlik sorununu açıklamasıyla başladı. Cumartesi sabahı erken saatlerde Keplr, Google ve Apple kimlik doğrulaması yoluyla oluşturulan hesaplarla ilgili yetkisiz işlemler bildirdi ve bu durum cüzdan sağlayıcısını her iki oturum açma yöntemini de devre dışı bırakmaya sevk etti.
Keplr'ın arkasındaki şirket olan Chainapsis'in kurucu ortağı Josh Lee, daha sonra bu güvenlik açığının Keplr'ın kendi yazılımından değil, Web3Auth'tan kaynaklandığını açıkladı. İlk tahminlere göre sosyal medya ile giriş hesaplarının yaklaşık %20'si etkilendi, ancak bildirilenlere göre bu hesapların sadece çok küçük bir kısmı istismar edildi.
Bu ayrım önemlidir, çünkü Keplr’ın sosyal giriş özelliği, geleneksel kullanıcı kontrollü kurtarma ifadeleri yerine üçüncü taraf anahtar altyapısına dayanmaktadır. Bu kolaylık, kripto para birimine giriş sürecini basitleştirir ancak geleneksel donanım cüzdanları ve tohum ifadesi düzenlemelerinde bulunmayan bağımlılıklar yaratır.
Blockchain analiz şirketi Bitquery, 6-7 Kasım tarihleri arasındaki işlemleri inceledi ve Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon ve Injective platformlarında cüzdanların büyük ölçüde boşaltılmasına yönelik faaliyetler tespit etti.
Şirketin araştırmasına göre, 7 Kasım’da kaydedilen değerlere dayanarak, toplayıcı adreslerin en az 6,01 milyon dolar değerinde varlık aldığı tahmin ediliyor. Bu tutarın yaklaşık 3,50 milyon doları Cosmos Hub’a, 1,04 milyon doları Osmosis’e ve 615.000 doları Injective’e ait.
Keplr'in 6 Milyon Dolarlık Hırsızlık Tahmininin Neden Karmaşık Olduğu
Bitquery'nin analizine göre, bu olayda yaklaşık 44.700 farklı özel anahtar kullanıldı; etkilenen cüzdanların %86'sı, Keplr'in ilk uyarısından sonra yedi bağlantılı ağda transferlere maruz kaldı. Cüzdan kayıplarının medyan değeri sadece 1,34 dolardı, ancak en büyük tekil transfer 325.000 dolara yaklaştı.
Araştırmacılar ayrıca, geleneksel 21 günlük bağlanma süresi olmaksızın hareket eden yaklaşık 1,96 milyon stake edilmiş ATOM'u belgeledi. İşlemlerde likit stake mekanizmaları kullanıldı; bu sayede pozisyonlar transfer edilebilir hisse tokenlerine dönüştürülürken, yaklaşık 251.000 dolarlık stake ödülü de başka bir yere yönlendirildi.
Ancak daha sonra ortaya çıkan bilgiler, önemli bir karmaşıklığa yol açtı. Keplr ve Web3Auth, beyaz şapkalı kurtarma operasyonlarının, güvenlik açığı bulunan varlıkları koruyucu gözetim altına almak için açığa çıkan erişim yolunu kullandığını doğruladı.
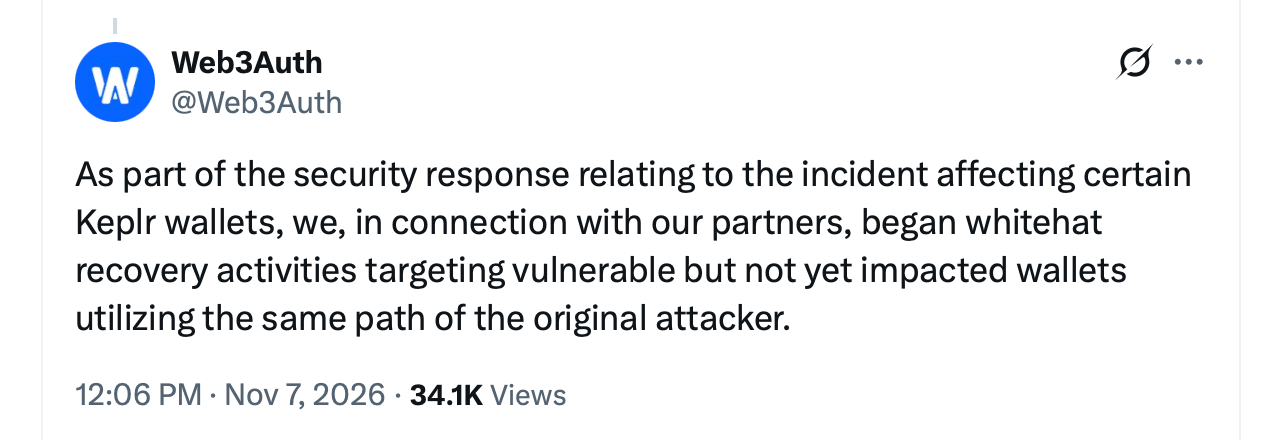
8 Kasım Pazar günü, Keplr, Bitquery tarafından incelenen birkaç toplayıcı cüzdanla örtüşen kurtarma adreslerini tespit etti. Sonuç olarak, 6,01 milyon dolarlık tutar, gözlemlenen transferleri temsil etmekte olup, geri kazanılamayan hırsızlıkların doğrulanmış bir hesaplamasını yansıtmamaktadır.
| Blok Zinciri Ağı | Doğrulanmış Kurtarma Adresi |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Enjeksiyonel | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babil | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr ve Web3Auth Kurtarma Çalışmalarına Başladı
Web3Auth, koruma operasyonları aracılığıyla aktarılan fonların güvende olduğunu savunmaktadır. Öte yandan Keplr, varlıklarının güvenli bir yere taşınması nedeniyle bazı etkilenen kullanıcıların bakiyelerinin beklenmedik bir şekilde boş olduğunu görebileceği konusunda uyarıda bulunmuştur.
Şirketler, güvenlik açığının kesin teknik nedenini açıklamamış, kesin bir kayıp rakamı belirlememiş veya kapsamlı bir geri ödeme takvimi duyurmamıştır.
Küresel teknoloji şirketleri Google veya Apple aracılığıyla hesap açan kullanıcılar, ek varlık yatırmaktan kaçınmalı, kalan likit varlıklarını yeni güvenli cüzdanlara aktarmalı ve istenmeyen kurtarma tekliflerini dikkate almamalıdır. Staking yapılmış varlıklar için ek işlemler gerekebilir.
Şu an için bu olay, kripto para cüzdan tasarımındaki rahatsız edici bir çelişkiyi ortaya koymaktadır. Özel anahtar yönetimini basitleştirmek, blok zinciri uygulamalarını daha erişilebilir hale getirebilir, ancak kimlik doğrulamasını dış kaynaklara devretmek, başka bir potansiyel arıza noktası yaratır. Koruyucu transferler ile kötü niyetli para çekme işlemleri birbiriyle uzlaştırılana kadar, sektörün son milyonlarca dolarlık güvenlik krizi, teknik bir acil durum olduğu kadar muhasebe açısından da bir gizem olarak kalmaya devam ediyor.

Gnosis Pay’deki veri sızıntısı, ev adresleri, kart numaraları ve bağlı kripto cüzdanları da dahil olmak üzere müşteri bilgilerinin açığa çıkmasına neden olarak endişelere yol açtı.
Şimdi oku: Gnosis Pay’deki Veri İhlali, Hassas Müşteri Kayıtlarını Ortaya Çıkardı

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.