Gnosis Pay, 6 Kasım 2026 Cuma günü, eski tüketici kart sistemine yetkisiz erişim sonucu müşteri bilgilerinin sızdırılması üzerine bir veri ihlalini doğruladı. Etkilenen bir kullanıcı, adının, ev adresinin, kart numarasının ve bağlı kripto para cüzdanlarının ele geçirildiğini bildirdi; ancak şirket, müşteri fonlarının güvende olduğunu belirtiyor.
Gnosis Pay’deki Veri İhlali, Hassas Müşteri Kayıtlarını Ortaya Çıkardı
YAZAN

PAYLAŞ
Önemli Noktalar
- Gnosis Pay, 3 Kasım 2026 tarihinde yetkisiz erişimi tespit etti ve 6 Kasım'da veri ihlalini kamuoyuna duyurarak, tespit edildikten sonraki iki saat içinde önlemleri devreye soktu.
- Rotki kurucusu Lefteris Karapetsas, sızan bilgiler arasında tam adı, ev adresi, kart numarası ve bağlı kripto para cüzdan adreslerinin yer aldığını bildirdi.
- Etkilenen tüketici kart sisteminin 20 Aralık 2026 tarihinde kullanımdan kaldırılması planlanırken, şirketin kurumsal platformunun ise bu olaydan etkilenmediği bildirildi.
Gnosis Pay'e Ne Oldu?
Kripto para ödeme sağlayıcısı, izleme sistemlerinin yetkisiz erişimi tespit etmesinden üç gün sonra olayı kamuoyuna duyurdu. Gnosis Pay'in veri ihlali güncellemesine göre, saldırı, beyaz etiketli ödeme programlarını destekleyen kurumsal platformdan ziyade, işletmeden tüketiciye (B2C) kart altyapısını etkiledi.
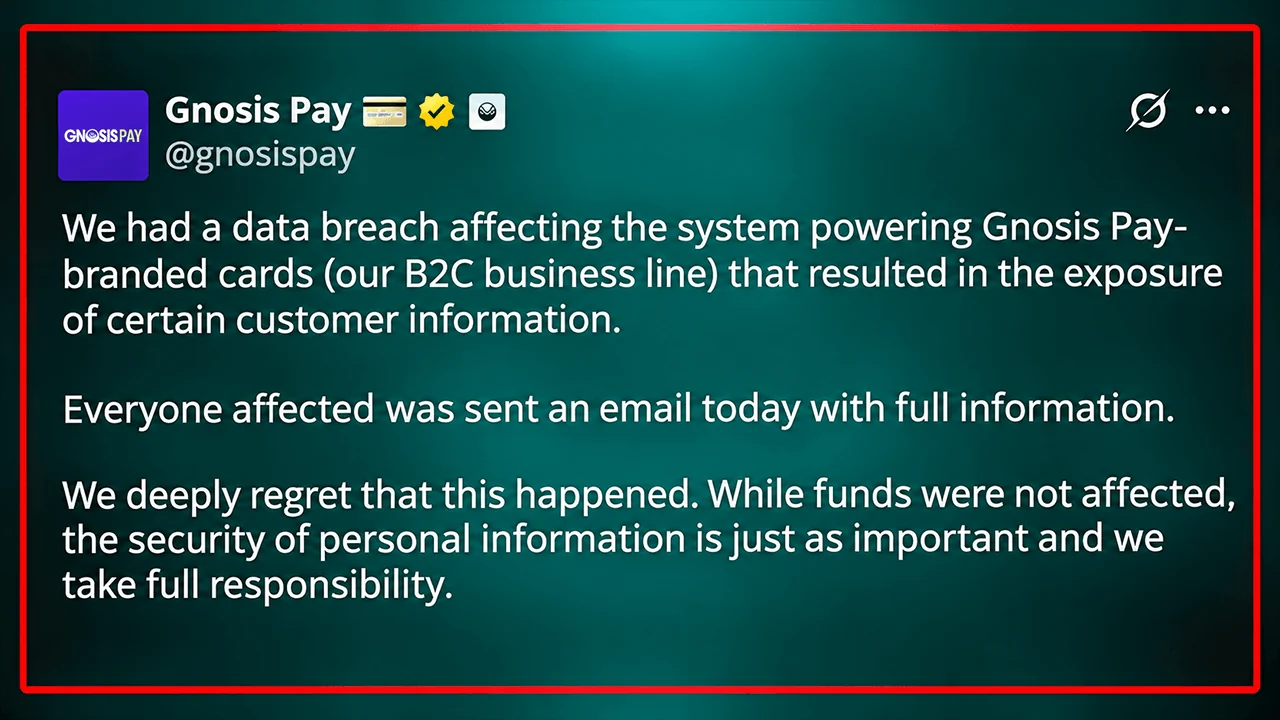
Şirket, "3 Kasım 2026'da izleme sistemlerimiz, Gnosis Pay markalı kartları (B2C iş kolumuz) destekleyen sisteme yetkisiz erişim tespit etti ve bu durum bazı müşteri bilgilerinin açığa çıkmasına neden oldu" açıklamasında bulundu.
Gnosis Pay, güvenlik personelinin derhal müdahale ettiğini ve tespit edildikten sonraki iki saat içinde önleme tedbirlerini başlattığını vurguladı. Şirket daha sonra etkilenen kimlik bilgilerini yeniledi ve saldırıya yol açan güvenlik açığını giderdi.
Gnosis Pay, "Veri ihlali, 20 Aralık 2026 tarihinde kullanımdan kaldırılması planlanan Gnosis Pay markalı kartları destekleyen sistemle sınırlıydı" dedi. "Tüm beyaz etiketli kart programlarımızı destekleyen kurumsal platformumuz etkilenmedi."
Şirket, kaç müşterinin bilgilerinin ele geçirildiğini kamuoyuna açıklamadı ve sızan bilgilerin kapsamlı bir listesini de yayınlamadı. Bunun yerine, etkilenen kart sahiplerine hangi hesap kayıtlarına erişildiğini detaylandıran kişiye özel bildirimler gönderildi.
Gnosis Pay Cüzdan Adresleri, İsimler ve Ev Adresleriyle Birlikte Açığa Çıktı
Olası sonuçlar, geleneksel ödeme kartı dolandırıcılığının ötesine uzanıyor. Kripto para portföy takipçisi Rotki’nin kurucusu Lefteris Karapetsas, sızdırılan bilgiler arasında tam adının, ikamet adresinin, kart numarasının ve hesabıyla ilişkili tüm kripto para cüzdan adreslerinin yer aldığını bildirdi.
"Son derece hayal kırıklığına uğradım. Beni zaten bir kullanıcı olarak kaybetmiştiniz ama en azından verilerimi koruyabilirdiniz… Gerçekten çok yazık," diye yazdı Karapetsas.
Bu sızıntı, kendi kontrolünde tutulan kripto para ödemelerini çevreleyen rahatsız edici bir çelişkiyi ortaya koyuyor. Müşteriler dijital varlıklarının kontrolünü elinde tutsa da, merkezi ödeme altyapısı yine de tanımlanabilir bireyleri kamuya açık olarak izlenebilir blok zinciri adresleriyle ilişkilendiren bilgileri biriktirebiliyor.
Bu tür kombinasyonlar, özellikle finansal bilgilere ikamet adresleri de eşlik ettiğinde, hedefli oltalama, kimlik sahtekarlığı ve potansiyel olarak fiziksel tehditlere yol açabilir. Ancak mevcut açıklamalar, sızan kayıtların bu amaçlarla zaten istismar edildiğini doğrulamıyor.
Hayal kırıklığına uğrayan tek kişi Karapetsas değildi. “Lütfen, üçüncü bir saldırı yaşanmasın diye yarın hizmetinizi kapatabilir misiniz?” diye sordu bir X kullanıcısı, konuyla ilgili Gnosis Pay X gönderisine yanıt olarak. “Sizi mahkemeye vermek için hangi adresi kullanmalıyım?” diye sordu başka bir X hesabı.
Gnosis Pay, Güvenlik İhlalinin Ardından 3D Secure Kontrollerini Hayata Geçirdi
Gnosis Pay, çevrimiçi kart ödemeleri için zorunlu 3D Secure doğrulamasını devreye sokarken, şüpheli kart ve cüzdan faaliyetlerine yönelik izlemeyi de artırdı. Bu koruma önlemleri, tüketici sisteminin 20 Aralık'ta planlanan kullanımdan kaldırılmasına kadar aktif kalacak.
"İçtenlikle özür dileriz," diye açıkladı şirket. Gnosis Pay şunları ekledi:
"Kişisel bilgilerinizin ifşa edilmesinin ne kadar ciddi bir durum olduğunu anlıyoruz ve bunun yaşanmasından derin üzüntü duyuyoruz. Para bakiyeleri etkilenmemiş olsa da, kişisel bilgilerin güvenliğinin de en az bunun kadar önemli olduğunu kabul ediyoruz."
Sağlayıcı, ilgili veri koruma yetkilileriyle iletişime geçerken iş ortaklarını ve kart düzenleyicisini de bilgilendirdi. Gnosis Pay, kapsamlı bir güvenlik incelemesi yürüttüğünü ve çalınan bilgilerin kötüye kullanıldığına dair kanıtları tespit etmek için uzmanlar tarafından izleme düzenlemeleri yaptığını belirtti. Şirket şu uyarıda bulundu:
"Gnosis Pay, bir Ortak Uygulama veya kartınızla ilgili beklenmedik herhangi bir e-postaya, SMS'e, aramaya veya mektuba, gerçek bilgilerinizi veya gerçek bir satın alma işlemini içerse bile şüpheyle yaklaşın."
"Asla tohum cümlenizi, özel anahtarlarınızı, PIN kodunuzu veya tam kart numaranızı paylaşmayın," diyen Gnosis Pay, meşru temsilcilerin asla hassas kimlik bilgilerini talep etmeyeceklerini veya istenmeyen iletişim yoluyla müşterilere para transferi yapmalarını talimat vermeyeceklerini vurguladı.
Kasım ayında yapılan bu açıklama, Gnosis ile ilgili altyapıyı içeren ve yaklaşık 1,5 milyon ila 1,8 milyon dolarlık zarara yol açtığı bildirilen, daha sonra Gnosis tarafından karşılanan ayrı bir Haziran 2026 olayının ardından geldi.
O olaydan farklı olarak, son güvenlik ihlali esas olarak varlıkların anlık olarak elden çıkarılmasından ziyade kişisel mahremiyeti tehdit ediyor. Bununla birlikte, ele geçirilen kimlik kayıtları bireyleri şeffaf blok zinciri işlemleriyle kalıcı olarak ilişkilendirebildiği için bu ayrım sınırlı bir rahatlık sağlıyor.
Güvenlik açığı bulunan altyapının kullanımdan kaldırılması, o sistem üzerinden gelecekte maruz kalınabilecek riski ortadan kaldırabilir, ancak hassas kişisel bilgilerin ifşa edilmesini geri alamaz. Gnosis Pay, müşteri fonlarının güvende olduğunu belirtiyor; ancak ifşa olan kimlikler, ikamet adresleri ve kripto para cüzdanı bağlantıları, kolayca telafi edilemeyecek gizlilik riskleri oluşturmaktadır.
Gnosis Pay olayı, 2026 yılında kripto sektöründe yaşanan uzun bir veri ihlali zincirinin ardından geldi. Ocak ayında Ledger müşteri bilgilerini ifşa etti; bunu, yaklaşık 40.000 müşteriyi etkileyen Safepal sızıntısı ve yaklaşık 81.000 kişiyi ilgilendiren Trezor ihlali izledi. Keystone ise Ekim ayında, yaklaşık 26.000 alıcı kaydının açığa çıktığı bir saldırıya maruz kalırken, Chainalysis ise kullanıcı kimlik bilgileri ve kimlik doğrulama jetonlarını içeren bir veri ihlalini açıkladı.
Binance'i hedef alan siber saldırganlar, çaldıkları 175 milyon dolarlık altcoin'i 2.300 BTC'ye dönüştürdü; Elliptic ise 20.000 cüzdanı ve 65.000 işlemi izledi.
Şimdi oku: Binance saldırısı: Hackerlar 2.300 Bitcoin daha topladı

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.
Yazar hakkında
YAZANJamie RedmanNews Lead
Jamie Redman, Bitcoin.com News’te Haber Lideridir ve Massachusetts merkezli bir finansal teknoloji gazetecisidir. 2011’den bu yana bitcoin ve kripto para piyasalarını takip etmekte; bitcoin, onchain veriler, açık kaynak protokoller ve merkeziyetsiz uygulamalara odaklanmaktadır.