Pazartesi günü, emanet tutmayan ticari ödeme işleyicisi Swiss Bitcoin Pay, kötü niyetli bir kullanıcının şirketin iç sistemlerine erişim sağladığını tespit ettiğini açıkladı. Şirket, ekibin söz konusu kullanıcının müşteri e-posta adresleri, bitcoin adresleri ve IBAN numaraları gibi bilgilere eriştiğini düşündüğünü bildirdi.
İsviçreli Bitcoin Pay, Gizemli Bir Saldırganın Ardından Hizmetlerini Durdurdu
YAZAN

PAYLAŞ
Önemli Noktalar
- Swiss Bitcoin Pay, 14 Eylül'de e-postalar, bitcoin adresleri ve IBAN numaraları gibi bilgilerin yanlış ellere geçmiş olabileceğini açıkladı.
- Şirket, 2026 yılında veri ihlallerinden etkilenen en az 5 kripto şirketine katılarak dolandırıcılara daha fazla fırsat sunuyor.
- Swiss Bitcoin Pay, fonların güvende olduğunu belirtiyor ancak 14 Eylül'deki ihlalin çözülmesi sürecinde sunucuları çevrimdışı kalmaya devam ediyor.
Kötü Niyetli Bir Kullanıcı, Swiss Bitcoin Pay Sistemlerine Erişim Sağladı
2026 yılında veri ihlalleri eksikliği yaşanmadı ve 14 Eylül'de Swiss Bitcoin Pay, sistemlerine bir "kötü niyetli kullanıcı" tarafından erişilmiş olabileceğini açıkladı. 2022'nin sonlarında kurulan şirket, temelde tüccarların bitcoin kabul etmek için kullanabileceği, saklama hizmeti sunmayan bir BTC ödeme işlemcisidir.
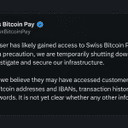
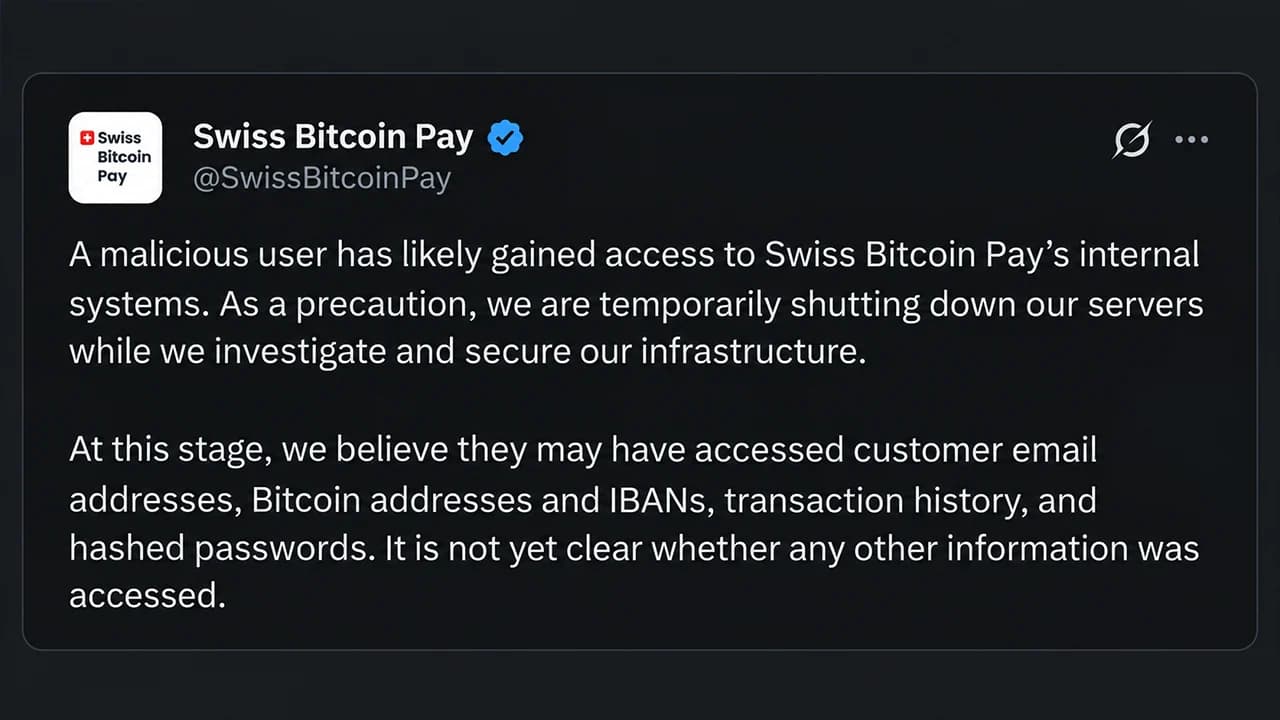
Şirketin web sitesinde, uygulamanın 21 ülkedeki 1.000'den fazla tüccar tarafından kullanıldığı belirtiliyor. Pazartesi günü, resmi X hesabı sızıntıyla ilgili bilgileri paylaştı. “Kötü niyetli bir kullanıcı muhtemelen Swiss Bitcoin Pay’in iç sistemlerine erişim sağlamıştır. Önlem olarak, altyapımızı araştırıp güvenliğini sağlarken sunucularımızı geçici olarak kapatıyoruz,” diye yazdı Swiss Bitcoin Pay.
Ekip daha sonra, söz konusu kullanıcının “müşteri e-posta adreslerine, Bitcoin adreslerine ve IBAN numaralarına, işlem geçmişine ve hashlenmiş şifrelere erişmiş olabileceğini” düşündüklerini açıkladı.
Kripto Sektörü Bir Veri İhlali Dalgasıyla Karşı Karşıya
Bu haber, 2026 yılında kripto sektöründe veri ihlallerinin dalga dalga yaşandığı ve bu hafta Revolut olayının meydana geldiği bir dönemde geldi. Raporlara göre Revolut, kötü niyetli bir operatör tarafından yönetilen bir devlet kurumu e-posta etki alanına yanıt verdi.
Revolut’un, ev adresi bilgileri, e-postalar, telefon numaraları, pasaport veya ehliyet kopyaları, kimlik doğrulama amaçlı çekilmiş selfie’ler ve IBAN’ları ifşa ettiği bildirildi. Bunun yanı sıra, Trezor, Pocket Bitcoin, Bits of Gold ve Safepal da veri ihlallerine maruz kaldı. Swiss Bitcoin Pay, kullanıcı fonlarının “güvende” olduğunu ve “kullanıcılara ödenmesi gereken tüm tutarların tam olarak iade edileceğini” belirtti. Ekip, ne zaman yeniden hizmet vermeye başlayacaklarını bilmediklerini, ancak bu konuda çalıştıklarını ekledi.
Veri ihlallerine maruz kalan bu şirketlerin müşterileri ve kullanıcıları, kişisel bilgilerinin, e-postalarının, telefon numaralarının ve ev adreslerinin muhtemelen ele geçirildiğini varsaymalıdır. Bundan sonra, etkilenen müşterilerin yapabileceği en iyi şey, kimlik avı girişimlerine, sahte destek taleplerine, uydurma mektuplara ve kimliği belirsiz arayanlara karşı dikkatli olmak ve uyanık kalmaktır.



Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.