Kripto kumar sitesi Gamdom, siber şantaj grubu Whitearmor’un 15,4 milyon hesaba ait kayıtları çaldığını iddia etmesinin ardından 15 milyon dolarlık bitcoin fidye talebiyle karşı karşıya kaldı. Bu iddia, ayrı bir sıcak cüzdan saldırısının kumar platformuna 3 milyon dolardan fazla zarara yol açmasından iki haftadan kısa bir süre sonra ortaya çıktı. Gamdom, iddia edilen veritabanının büyüklüğüne itiraz ederken, saldırganlar ise hassas müşteri bilgilerini ifşa etmekle tehdit ediyor.
Gamdom'a siber saldırı: 15 milyon dolarlık Bitcoin fidye talebi
YAZAN

PAYLAŞ
Önemli Noktalar
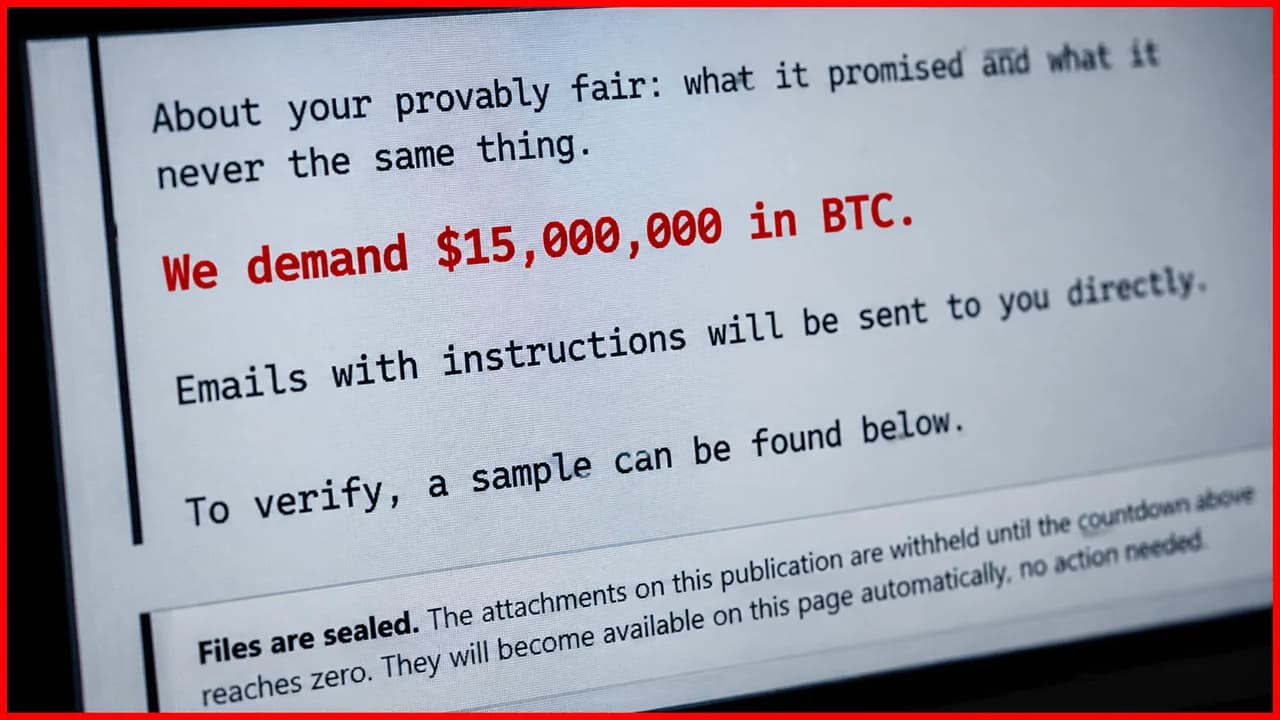
- Whitearmor, 15,4 milyon Gamdom hesap kaydına sahip olduğunu iddia ediyor ve 15 milyon dolarlık bitcoin talep ediyor.
- Gamdom, daha önce 13 Ekim'de gerçekleşen bir sıcak cüzdan saldırısında 3 milyon dolardan fazla kayıp yaşadığını kabul etmişti.
- Gamdom, iddia edilen veritabanının büyüklüğüne itiraz ediyor ve Whitearmor'un iddiasının tamamı henüz doğrulanmadı.
Hacker grubu Whitearmor, Gamdom cüzdan saldırısının ardından 15 milyon dolarlık Bitcoin talep ediyor
Kripto kumarhanesi Gamdom, milyonlarca dolarlık cüzdan ihlalinden henüz tam olarak toparlanamamışken, şimdi de başka bir güvenlik krizi yaşanıyor. Çeşitli haberlere göre, siber şantaj grubu Whitearmor, 15.420.003 müşteri hesabını içeren bir veritabanına sahip olduğunu iddia ediyor ve bu bilgilerin gizli kalması için 15 milyon dolarlık bitcoin talep ediyor.
Bu talep, Bitcoin.com News'in hackerların kumar platformunun sıcak cüzdanlarından 3 milyon dolardan fazla para çaldığını bildirmesinden iki haftadan az bir süre sonra, 26 Ekim'de ortaya çıktı. Ancak Gamdom, iddia edilen veri tabanı büyüklüğüne itiraz ediyor ve milyonlarca sözde hesap kaydının üzerinde potansiyel olarak devasa bir risk bırakıyor.
15,4 Milyon Hesap İçin 15 Milyon Dolarlık Talep
Whitearmor, şantaj sitesinde Gamdom'a ait ayrıntıları yayınlayarak, her hesap için 146 veri alanına erişimi olduğunu iddia etti. Grup, sözde kanıt olarak yaklaşık 100 kayıt içeren, yaklaşık 437 kilobaytlık bir JSON örneği paylaştı. Saldırganların, kimlik bilgileri hiçbir zaman değiştirilmemiş ve oluşturulduktan uzun süre sonra bile yönetici ayrıcalıklarını koruyan, eski bir dahili makine hesabını istismar ettikleri iddia ediliyor.
Gambling Lore, Veryso adını kullanan bir hacker'ın, Gamdom'un cüzdan ihlaliyle aynı zamana denk gelen 13 Ekim'de kayıtları elde ettiğini iddia ettiğini bildirdi. Söz konusu yayın organı, giriş zaman damgaları, bir IP adresi ve bahis bilgilerini içeren uzun süredir aktif bir kullanıcının kaydını doğruladığı bildirildi. Bu sınırlı doğrulama, 15,4 milyon hesabın ele geçirildiğini kesin olarak kanıtlamaz.
Gamdom’un Daha Önceki 3 Milyon Dolarlık Cüzdan İhlali
13 Ekim'de Gamdom, operasyonel kripto para cüzdanlarını hedef alan ayrı bir saldırıya uğradı. O sırada Gamdom kurucusu Felix Römer, 3 milyon doları aşan kayıpları kabul ederken, blok zinciri araştırmacısı vxdb ise çeşitli ağlar üzerinden yaklaşık 4,2 milyon doların çalındığını tahmin etmişti. Platform, 16 Ekim'de hizmetlerine yeniden başlamadan önce faaliyetlerini geçici olarak askıya aldı ve müşterilere bakiyelerinin güvende olduğunu garanti etti.
Römer, başlangıçta yaygın veri sızıntısı iddialarını reddederek saldırganların yalnızca birkaç yüz hesaba sahip olduğunu öne sürdü. Daha sonraki açıklamalarda, kimlik doğrulama belgelerinin etkilenmediğini vurgularken, kullanıcı adlarının, e-posta adreslerinin ve kumar faaliyetlerinin sızmış olabileceği kabul edildi.
Pahalı Sonuçlar Doğuran Doğrulanmamış Bir Veritabanı
Whitearmor’un talebi, Gamdom’un kabul ettiği cüzdan kayıplarının birkaç katını aşıyor. Grup ayrıca, hesaplamasını açıklamadan, ele geçirilen hesapların toplam kâr değerinin 1 milyar dolardan fazla olduğunu iddia ediyor. Ne veritabanının tamamı ne de iddia edilen boyutu bağımsız olarak doğrulanmış değil. Herhangi bir fidye ödemesi kamuoyuna açık bir şekilde teyit edilmedi.
Gamdom müşterileri için çözülmemiş soru, çalınan kripto paranın ötesine geçerek, kumar geçmişlerinin ve kişisel bilgilerinin sonunda internette dolaşıma girip girmeyeceği konusuna uzanıyor. Gamdom’un bildirilen veri ihlali ve fidye talebi, bu yıl yaşanan bir dizi yazılım istismarı ve veri sızıntısı dalgasının ortasında ortaya çıktı; bu durum, siber saldırılarda yapay zeka (AI) kullanımının artmasıyla potansiyel olarak daha da şiddetlendi.
Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.