Bugün yayınlanan bir Slowmist araştırmasına göre, Bitget’ten yaklaşık 388 milyon doları çalan saldırganlar, hırsızlıktan yaklaşık dört hafta önce, 31 Ağustos’ta ele geçirilmiş bir sunucu üzerinde ilk kez kod çalıştırmışlardır.
Bitget'i Soyan Hackerlar, 388 Milyon Dolarlık Soygudan Önce 25 Gün Boyunca Borsanın İçindeydiler
YAZAN

PAYLAŞ
Önemli Noktalar
- Slowmist, Bitget ile bağlantılı sistemlerdeki ilk kötü amaçlı etkinliği, hırsızlığın gerçekleşmesinden 25 gün önce, 31 Ağustos'a kadar izledi.
- Bir çalışan kimliği ve özel bir para çekme aracı, saldırganların 2 saat 52 dakika boyunca fonları aktarmasına olanak sağladı.
- Mistrack, 30 Eylül'de CoW Protocol ve Chainflip üzerinden ganimeti aktaran, Kuzey Kore kaynaklı olduğu şüphelenilen komut dosyalarını tespit etti.
Kapı Ağustos Ayından Beri Açık
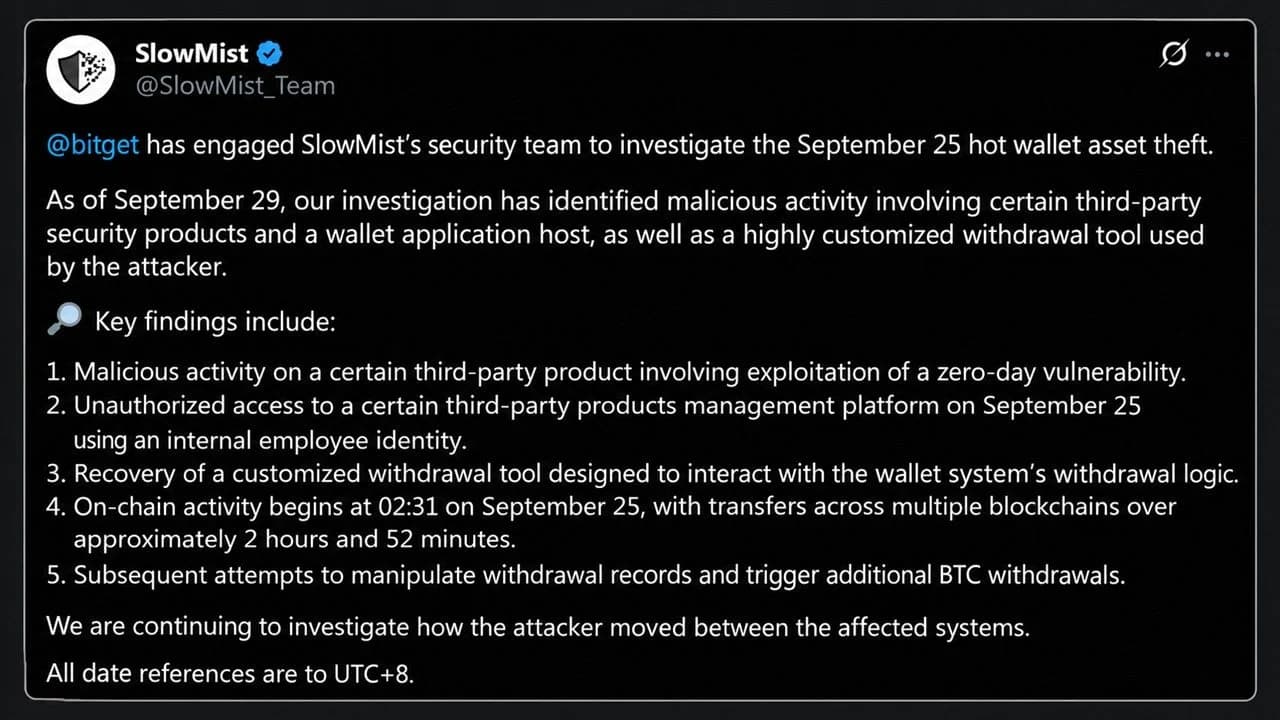
Bitget, sıcak cüzdanlarından gerçekleşen hırsızlığı araştırmak üzere 25 Eylül'de bir blok zinciri güvenlik firmasını görevlendirdi ve 29 Eylül itibarıyla elde edilen bulgular, olayların zaman çizelgesini yeniden şekillendirdi. Mevcut günlüklerdeki en erken kötü niyetli faaliyet 31 Ağustos'a dayanıyor; bu tarihte, Slowmist'in "Ürün A" olarak adlandırdığı bir üçüncü taraf güvenlik ürününün bir düğümündeki hizmet, sıfır gün güvenlik açığı yoluyla saldırıya uğradı; bu, satıcısının henüz varlığından haberdar olmadığı bir yazılım hatası anlamına geliyor.
Saldırgan, gizli bir komut dosyası çalıştırdı, veritabanı şifresini içeren bir ortam değişkenini okudu ve veritabanına bağlandı. Aynı gizli komut dosyası etkinliği, 23 Eylül ve 25 Eylül tarihlerinde iki düğümde daha görüldü; raporda şunlar da eklenmiştir:
Bu bulgular, etkilenen hizmet ortamlarının varlıklar dışarı aktarılmadan önce zaten ele geçirilmiş olduğunu göstermektedir.
Bu durum, saldırganların üst düzey iç kimlik bilgilerini elde etmek için üçüncü taraf bir güvenlik ürününü kötüye kullandıkları yönündeki Bitget’in kendi açıklamasıyla örtüşüyor. Slowmist’in eklediği kısım ise kimsenin bilmediği, yani saldırganların ne kadar süredir orada bekledikleri konusuydu.
Hırsızlığın Yaşandığı Gece, Dakika Dakika
Raporda her adım UTC+8 saat diliminde kaydedilmiştir. UTC saat dilimine dönüştürüldüğünde, 24 Eylül'deki olaylar şu şekilde gerçekleşmiştir:
- 16:07 UTC: Saldırgan, bir iç çalışanın kimliğini kullanarak ikinci bir tedarikçi aracının yönetim platformuna, “Ürün B”ye girdi ve sistem komutlarını enjekte etmek için arka arkaya üç deneme yaptı.
- 17:49 UTC: Daha sonra saldırganın sildiği dosyalardan kurtarılan "son derece özelleştirilmiş bir para çekme aracı," hırsızlığı gerçekleştirmeye başladı. Risk kontrol parametrelerini tahrif etti, para çekme talepleri oluşturdu ve para çekme sürecini kendisi başlattı.
- 18:31 UTC: İlk doğrulanmış zincir içi transfer, 93 TRX, gerçekleşti; bunu 11 saniye sonra 0,84 ETH izledi.
- 21:23 UTC: İlk transferden yaklaşık 2 saat 52 dakika sonra son derlenmiş transfer gerçekleşti.
En yoğun dönem erken saatlerde yaşandı; Arkham Intelligence, yedi zincir üzerinden sadece 18 dakika içinde 228 milyon dolarlık bir tutarın çekildiğini tespit etti; bu tutarın en büyük kısmını yaklaşık 153 milyon dolar değerindeki XRP oluşturuyordu. Transferler başladıktan sonra saldırgan, cüzdan veritabanındaki para çekme kayıtlarını da yeniden yazmaya çalıştı. Uydurulan iki BTC para çekme emri hata verdi ve kayıtlar, saldırganın emir durumunu kontrol edip tekrar denediğini gösteriyor.
Hiçbir özel anahtar çalınmadı; bunun yerine saldırganlar, dahili onay sistemini kandırarak meşru görünen transferleri onaylamasını sağladı.
Chainflip Aracılığıyla Açılan Arka Kapı
Para hâlâ hareket halinde; Slowmist kurucusu Cos, Mistrack'ın Trackagent aracının, şüpheli Kuzey Koreli hackerların fonları aklamak için CoW Protocol ve Chainflip'i birleştirdiğini tespit ettiğini söyledi. Otomatik komut dosyaları, merkeziyetsiz bir borsa (DEX) toplayıcısı olan CoW Protocol’de takas emirleri veriyor ve alıcıyı önceden yapılandırılmış bir Chainflip para yatırma sözleşmesine ayarlıyor. Bir emir tamamlandığında, varlıklar doğrudan zincirler arası bir takasa giriyor ve diğer tarafta bitcoin olarak çıkıyor.
Ancak buradaki ironi gözden kaçması zor; zira sadece bir gün önce, Chainflip aracıları aynı saldırganlardan gelen doğrudan bir yatırımı reddetmiş ve fonları orijinal rotaları üzerinden geri göndermişti. Cos, Chainflip’in kara para aklamayla mücadele (AML) ve “işlemini tanı” (KYT) kontrollerinin, fonları köprüler arasında bölen, bitcoin’e dönüştüren, karıştıran ve bir rota kapandığı anda yön değiştiren hackerların gerisinde kaldığı konusunda uyarıda bulundu.
Diğer kapılar da yüzlerine kapandı. Near Intents, 50 milyon dolarlık bir kara para aklama girişiminin büyük bir kısmını engelledi; 166.000 doların geçmesine izin verirken 503.000 doları dondurdu. Daha önceki akışlar Thorchain, Uniswap, 1inch Fusion ve Stargate üzerinden gerçekleşmişti; bu durum, tarafsız protokollerin çalınan parayı denetleyip denetlememesi konusundaki eski bir Thorchain tartışmasını yeniden alevlendirdi.
Bitget Kullanıcılarının Hala Bilmesi Gerekenler
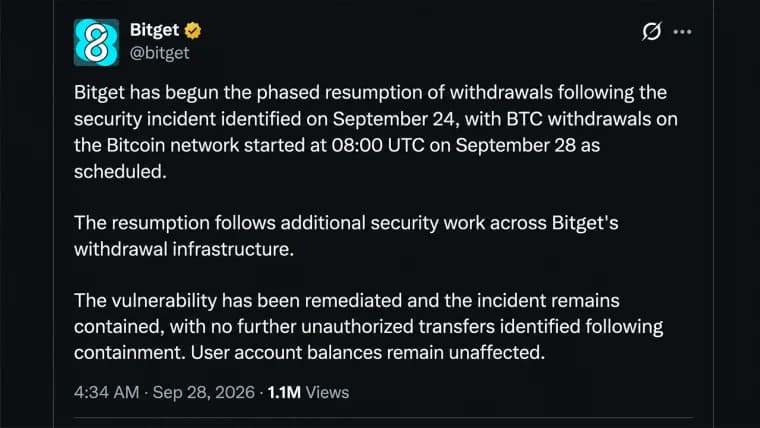
Bitget, 464 milyon dolardan fazla tutarda olan Kullanıcı Koruma Fonu'nun zararı karşıladığını belirtiyor. Para çekme işlemleri aşamalı olarak yeniden başlıyor; önce bitcoin, ardından ether, USDT ve son olarak diğer tüm varlıklar geliyor.
Asıl büyük soru Bitget'in ötesinde yatıyor; Slowmist, "Ürün A" ve "Ürün B"nin arkasındaki tedarikçilerin isimlerini açıklamadı ve saldırganın sistemler arasında nasıl geçiş yaptığını hala araştırdığını belirtti. Fortune’a göre, Kuzey Kore ile bağlantılı gruplar 2025 yılında rekor bir rakam olan 2 milyar dolarlık çalmışlardır; bu nedenle, aynı güvenlik altyapısını kullanan tüm borsaların, Ağustos sonuna kadar olan kendi kayıtlarını titizlikle incelemesi için bir neden bulunmaktadır.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.