Bitget’in 351,6 milyon dolarlık güvenlik ihlali, bir dizi garip blok zinciri işlemiyle başladı ve kısa sürede 2026 yılının teyit edilmiş en büyük merkezi kripto borsası olaylarından biri haline geldi. Başlangıçta Bitget etiketli cüzdanlardan en az 150 milyon ila 170 milyon dolarlık bir miktarın kaçtığı gibi görünen olay, sonunda XRP, Ethereum, stabilcoinler, tokenize altın ve diğer birçok kripto varlığını kapsayan, neredeyse iki kat daha büyük bir boyuta ulaştı.
Bitget’in 351 milyon dolarlık devasa siber saldırısı hakkında bildiğimiz her şey
YAZAN

PAYLAŞ
Önemli Noktalar
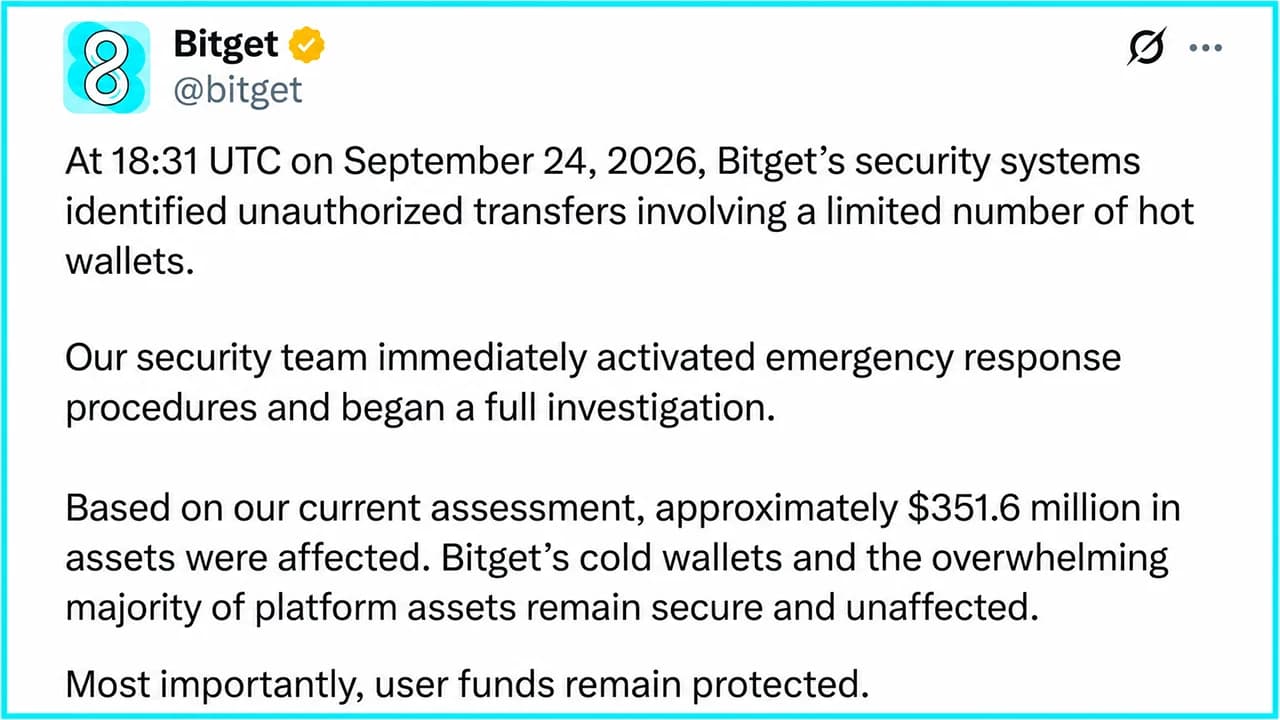
- Bitget, 351,6 milyon dolarlık ihlali 24 Eylül saat 18:31 UTC’de tespit etti ve para çekme işlemlerini durdurdu.
- Gracy Chen, Bitget’in 464 milyon doların üzerindeki koruma fonunun 351,6 milyon dolarlık zararın tamamını karşılayabileceğini söylüyor.
- Bitget, özel anahtarların çalınmadığını belirtti ve 24 saat içinde kapsamlı bir teknik rapor yayınlayacağını duyurdu.
Borsa, saldırıyı doğruladı, para çekme işlemlerini dondurdu ve kolluk kuvvetleri ile zincir üstü güvenlik firmalarıyla işbirliğine başladı. CEO Gracy Chen, müşteri bakiyelerinin zarar görmediğini, soğuk cüzdanların etkilenmediğini ve Bitget’in 464 milyon dolardan fazla Kullanıcı Koruma Fonu’nun tüm zararı karşılayacak büyüklükte olduğunu belirtti.
Bitget Saldırısı Nasıl Gerçekleşti?
Perşembe günü Bitget, güvenlik sistemlerinin 24 Eylül saat 18:31 UTC’de bazı sıcak cüzdanlarından yetkisiz transferler tespit ettiğini açıkladı. Dakikalar içinde acil durum prosedürleri devreye sokuldu, şüpheli adresler tespit edilip rapor edildi ve kolluk kuvvetleri ile blok zinciri güvenlik firmalarıyla iletişime geçildi.
Hasar oldukça büyüktü. Bitget, yaklaşık 351,6 milyon dolarlık bir zararın meydana geldiğini tahmin ediyor, ancak yalnızca sıcak ve ılık cüzdan katmanlarının bir kısmının tehlikeye girdiğini belirtiyor. Şirket, üç katmanlı bir cüzdan mimarisi kullanıyor ve soğuk cüzdanlarının tamamen güvende olduğunu savunuyor. Önlem olarak, platform genelinde para çekme işlemleri askıya alındı. Para yatırma ve işlemler devam ederken, Bitget, müşteri hesap bakiyelerinin kullanıcıların varlıklarını doğru bir şekilde yansıtmaya devam ettiğini açıkladı.
Bu ayrım önemlidir, çünkü borsa, bu kaybın müşterilere yansıtılmak istenen bir kayıp değil, kurumsal bilanço kaybı olduğunu açıkça belirtmektedir. Chen, birkaç X gönderisinde müşterilerin zarar görmeyeceğini açıkladı. Borsa kurucusu, Bitget’in Kullanıcı Koruma Fonu’nda şu anda 464 milyon dolardan fazla para bulunduğunu ve 351,6 milyon dolarlık tahmini zararın, fonun beyan edilen değerinin yaklaşık 112 milyon dolar altında olduğunu belirtti. Borsa, bu nedenle olayın tamamının fonun kapsamı içinde olduğunu ifade etti.
Bitget, resmi duyurusunda “Bundan kaçmayacağız” diyerek, “her bir doların ve her bir kararın” hesap vereceğini taahhüt etti.
Bitget Açıklama Yapmadan Önce Blockchain'de Sorunlar Görüldü
Bitget herhangi bir şeyi doğrulamadan önce, blok zinciri gözlemcileri borsa etiketli cüzdanlardan milyonlarca doların aktığını izliyorlardı. İlk veriler, yaklaşık 150 milyon dolardan 170 milyon doların üzerinde varlığın yeni adreslere aktarıldığını gösteriyordu. Bu, en iyi işlem koşullarını arayan birinin davranışı değildir.
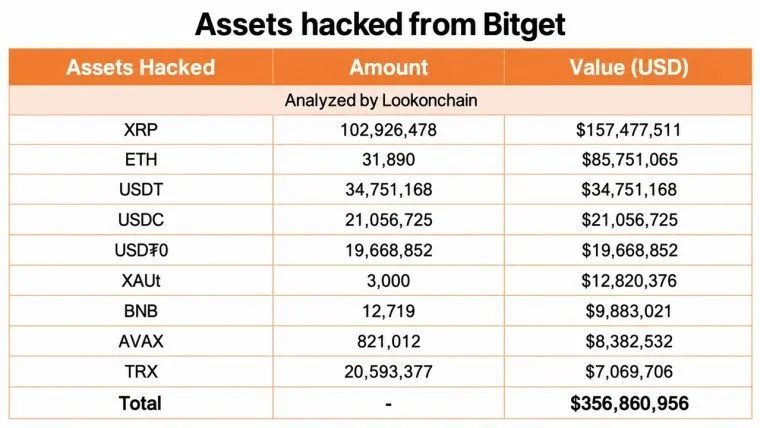
Durumun kapsamı genişledikçe, zincir üstü araştırmacılar çeşitli ağlardaki varlıkları takip etti. Lookonchain’in daha sonraki hesaplamasına göre, 157,5 milyon dolar değerinde yaklaşık 102,93 milyon XRP, 85,8 milyon dolar değerinde 31.890 ETH, 34,75 milyon dolar değerinde USDT, 21,05 milyon dolarlık USDC, 19,67 milyon dolarlık USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX ve 20,59 milyon TRX yer alıyordu.
Ethereum Sanal Makinesi (EVM) uyumlu ağlar üzerinden aktarılabilen varlıkların büyük bir kısmı hızla konsolide edilerek ethereum'a dönüştürüldü. Lookonchain, bu bileşenin nihayetinde yaklaşık 67.982 ETH'ye ulaştığını tahmin etti.
Bu rakam ile Bitget'in 351,6 milyon dolarlık tahmini arasındaki fark önemlidir. Yaklaşık 183 milyon dolarlık rakam, zincir üstü izleyiciler tarafından görülebilen belirgin bir kümeyi yansıtıyordu; oysa Bitget’in rakamı, etkilenen altyapı ve devasa XRP pozisyonu da dahil olmak üzere ek blok zincirleri üzerindeki hesaplamalarını yansıtıyor. Başka bir deyişle, ilk blok zinciri uyarıları ve zincir üstü araştırmacılar yangının sadece bir kısmını fark etti, tüm binayı değil.
Bitget, Özel Anahtarlarının Çalınmadığını Açıkladı
Gelişmekte olan teknik tablo, olayın en önemli parçası olabilir. Daha sonraki bir güncellemede Chen, Bitget’in özel anahtarlarının ele geçirilmediğini açıkladı. Bunun yerine, Chen’in ilk açıklamasına göre saldırganlar, borsanın cüzdan altyapısı içindeki kritik bir arka uç bileşenini ele geçirdi ve Bitget’in normal yetkilendirme ve imzalama sürecine giren işlem verilerini sahtecilik yoluyla değiştirmeyi başardı.

Bu, sadece bir özel anahtarın çalınmasından çok farklı bir saldırı anlamına gelir. Bitget’in açıklaması doğrulanırsa, neyin imzalanacağına karar vermek üzere tasarlanmış sistem, asla var olmaması gereken işlemleri onaylayacak şekilde manipüle edilmiştir. Dolayısıyla anahtarlar teknik olarak güvenli kalabilirken, onlara talimatlar ileten altyapı arızalanmış olabilir.
Chen, güvenlik ihlalinin kontrol altına alındığını ve artık izinsiz transferlerin mümkün olmadığını belirtti. Ancak Bitget, soruşturma tamamlanana kadar nihai saldırı vektörünü resmi olarak açıklamaktan kaçındı. Bu durum, pek çok cevapsız soruyu gündeme getiriyor. Soruşturmacılar, arka uç sistemine nasıl sızıldığını, saldırganların hangi ayrıcalıklara sahip olduğunu, mevcut kontrollerin işlemleri neden reddetmediğini ve ek kimlik doğrulama veya işlem politikası önlemlerinin bu saldırıları engelleyip engelleyemeyeceğini hala tespit etmek zorundadır.
Bitget’e Kuzey Kore’nin Lazarus Grubu mu Saldırdı?
Bir de Kuzey Kore sorusu var. Chen’in canlı güncellemesinin ardından yayınlanan raporlar ve sosyal medya paylaşımları, ön IP veya yönlendirme bilgilerini daha önce Kuzey Koreli saldırganlarla ilişkilendirilen altyapı kalıplarıyla birleştirdi. Bu durum, Lazarus Grubu’nun sorumlu olabileceğine dair spekülasyonların hızla yayılmasına neden oldu. Şu an için bu, tam da bir spekülasyondan ibarettir.
Bu tesadüfleri görmezden gelmek imkansız. Kuzey Koreli hackerlar, özellikle de devlet tarafından finanse edilen Lazarus Grubu, kripto dünyasındaki en büyük hırsızlık olaylarından bazılarının sorumlusu olarak gösterilmiştir; bunlardan en dikkat çekeni, Şubat 2025’te yaklaşık 1,5 milyar dolarlık Bybit saldırısıdır. Ancak araştırmacılar, Bitget saldırganını bilinen bir grupla ilişkilendiren teknik göstergeler, para aklama kalıpları veya diğer kanıtları yayınlayana kadar Lazarus, bir sonuçtan ziyade bir hipotez olarak kalmalıdır.
Bitget Kullanıcılarına Şimdi Ne Olacak?
Müşteriler için acil sorun para çekme işlemleridir. Bitget güvenlik incelemesini yürütürken bu işlemler devre dışı kalmaya devam ediyor. Borsa, ekiplerinin etkilenen altyapıyı onarmakla ve para çekme işlemlerini yeniden başlatmaya hazırlanmakla eşzamanlı olarak uğraştığını belirtiyor; ancak Chen, garanti edemeyeceği bir yeniden açılış zamanı vermekten kaçındı. Para yatırma ve alım satım işlemleri hâlâ devam ediyor.
Koruma fonu da şu anda mercek altına alınmış durumda. Bitget, fonun 464 milyon dolardan fazla değerinin tahmini zararı rahatlıkla karşıladığını belirtiyor; ancak şu ana kadar yayınlanan bildirimler, fonun bileşimi veya ayrıştırılmasına ilişkin bağımsız ve gerçek zamanlı bir denetim niteliğinde değil.
Geri kazanım ise ayrı bir konu. USDT ve USDC gibi fiat para birimlerine sabitlenmiş stabilcoinler, varlıklar tanımlanabilir durumda olduğunda ihraççıların kontrolündeki sözleşmeler yoluyla dondurulabilir. Yeni cüzdanlarda bulunan yerel Ethereum’u durdurmak ise oldukça zordur; bu da saldırganın ETH’ye hızlı bir şekilde dönüştürme işlemini özellikle önemli hale getiriyor.
Chen, topluluğu düzenli olarak bilgilendiriyor ve borsanın olayla ilgili kapsamlı bir soruşturma yürütmek üzere Mandiant ve Slowmist ile işbirliği içinde olduğunu vurguladı. “Kullanıcı bakiyelerinin zarar görmediğini” bir kez daha yineledi ve Bitget’in Kullanıcı Koruma Fonu’nun ihlalden kaynaklanan kayıpları karşılayacağını söyledi. Chen ayrıca, Bitget Cüzdanı’nın, kendi kendine saklama altyapısının borsa altyapısından ayrı olması nedeniyle bu olaydan etkilenmediğini ekledi.
Bu olay, Bitget’in Nisan 2025’te yaşanan yaklaşık 100 milyon dolarlık piyasa yapıcı, bot ve arbitraj olayıyla karıştırılmamalıdır. O, farklı bir mekanizmaya sahip ayrı bir olaydı. Bir sonraki önemli kanıt, doğrudan Bitget’ten gelmelidir. Borsa, ilk bildirimin ardından 24 saat içinde saatlik güncellemeler ve kök neden analizi ile düzeltici önlemleri içeren kapsamlı bir olay raporu sunacağını taahhüt etmiştir.
O zamana kadar, üç rakam olayın büyük bir kısmını özetliyor: 351,6 milyon dolarlık bir tutar etkilendi, bunun arkasında 464 milyon dolardan fazla bir tutarın olduğu tahmin ediliyor ve Bitget kullanıcıları para çekme işlemlerinin yeniden aktif hale gelmesini bekliyor. Dördüncü rakam, yani çalınan kripto paranın ne kadarının gerçekten geri kazanılabileceği, şimdilik bir tahmin meselesi olarak kalıyor.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.