การละเมิดความปลอดภัยของ Bitget มูลค่า 351.6 ล้านดอลลาร์เริ่มต้นจากร่องรอยธุรกรรมบล็อกเชนที่แปลกประหลาด และไม่นานก็กลายเป็นหนึ่งในเหตุการณ์ที่ยืนยันแล้วว่าใหญ่ที่สุดของกระดานซื้อขายคริปโตแบบศูนย์กลางในปี 2026 สิ่งที่ในตอนแรกดูเหมือนมีเงินอย่างน้อย 150 ล้านถึง 170 ล้านดอลลาร์ไหลออกจากกระเป๋าเงินที่ติดป้าย Bitget ในท้ายที่สุดกลับขยายเป็นเกือบสองเท่า ครอบคลุมทั้ง XRP, ethereum, สเตเบิลคอยน์, ทองคำโทเคนไนซ์ และสินทรัพย์คริปโตอื่น ๆ อีกหลายรายการ
ทุกสิ่งที่เรารู้เกี่ยวกับการแฮ็กครั้งใหญ่ของ Bitget มูลค่า 351 ล้านดอลลาร์
เขียนโดย

แชร์
ประเด็นสำคัญ
- Bitget ตรวจพบการละเมิดมูลค่า 351.6 ล้านดอลลาร์เวลา 18:31 UTC วันที่ 24 ก.ย. และระงับการถอน
- Gracy Chen ระบุว่ากองทุนคุ้มครองของ Bitget ที่มีมากกว่า 464 ล้านดอลลาร์สามารถรับภาระขาดทุน 351.6 ล้านดอลลาร์ได้ทั้งหมด
- Bitget ระบุว่า private key ไม่ได้ถูกขโมย โดยรายงานทางเทคนิคฉบับเต็มจะออกภายใน 24 ชั่วโมง
กระดานซื้อขาย ได้ยืนยันการละเมิดดังกล่าว ระงับการถอน และเริ่มทำงานร่วมกับหน่วยงานบังคับใช้กฎหมายและบริษัทความปลอดภัย onchain CEO Gracy Chen กล่าวว่า ยอดคงเหลือลูกค้ายังคงสมบูรณ์ กระเป๋าเงินเย็นไม่ได้รับผลกระทบ และกองทุนคุ้มครองผู้ใช้ (User Protection Fund) ของ Bitget ที่มีมากกว่า 464 ล้านดอลลาร์นั้นใหญ่พอจะรองรับความเสียหายทั้งหมดได้
การแฮ็ก Bitget คลี่คลายอย่างไร
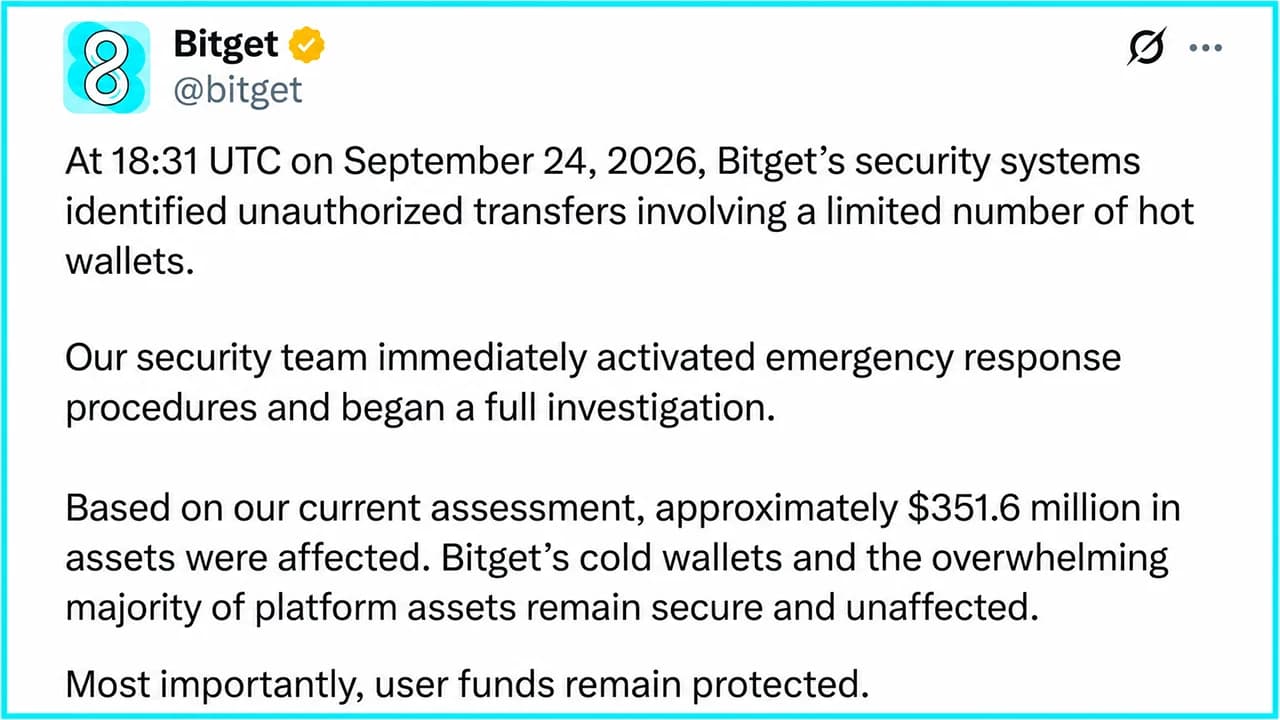
เมื่อวันพฤหัสบดี Bitget เปิดเผย ว่าระบบความปลอดภัยตรวจพบการโอนที่ไม่ได้รับอนุญาตจากกระเป๋าเงินร้อนบางส่วนของตนเวลา 18:31 UTC วันที่ 24 ก.ย. มีการเปิดใช้ขั้นตอนฉุกเฉินภายในไม่กี่นาที ระบุและรายงานที่อยู่ที่น่าสงสัย และติดต่อหน่วยงานบังคับใช้กฎหมายและบริษัทความปลอดภัยบล็อกเชน
ความเสียหายมีนัยสำคัญ Bitget ประเมินว่ามีมูลค่าประมาณ 351.6 ล้านดอลลาร์ได้รับผลกระทบ แต่ระบุว่ามีเพียงบางส่วนของชั้นกระเป๋าเงินร้อนและวอร์มวอลเล็ตเท่านั้นที่ถูกเจาะ บริษัทใช้สถาปัตยกรรมกระเป๋าเงินแบบสามชั้น และยืนยันว่ากระเป๋าเงินเย็นยังปลอดภัยอย่างสมบูรณ์ ต่อมามีการระงับการถอนทั่วทั้งแพลตฟอร์มเพื่อความระมัดระวัง การฝากและการเทรดยังคงใช้งานได้ ขณะที่ Bitget ชี้แจงว่ายอดคงเหลือในบัญชีลูกค้ายังคงสะท้อนสินทรัพย์ของผู้ใช้อย่างถูกต้อง
ความแตกต่างนี้สำคัญ เพราะโดยสาระแล้วกระดานซื้อขายกำลังบอกว่านี่เป็นความเสียหายต่อฐานะการเงินของบริษัท ไม่ใช่ความเสียหายที่ตั้งใจผลักภาระให้ลูกค้า Chen อธิบายในโพสต์บน X หลายโพสต์ ว่าลูกค้าจะไม่สูญเสีย (remain whole) ผู้ก่อตั้งกระดานซื้อขายกล่าวว่ากองทุนคุ้มครองผู้ใช้ของ Bitget ขณะนี้มีมากกว่า 464 ล้านดอลลาร์ ทำให้ความเสียหายโดยประมาณ 351.6 ล้านดอลลาร์ต่ำกว่ามูลค่ากองทุนที่ประกาศไว้ราว 112 ล้านดอลลาร์ กระดานซื้อขายจึงระบุว่าเหตุการณ์ทั้งหมดอยู่ภายในขอบเขตความคุ้มครองของกองทุนอย่างสบาย
“เราจะไม่หนีจากเรื่องนี้” Bitget ระบุในประกาศอย่างเป็นทางการ พร้อมสัญญาว่า “ทุกดอลลาร์และทุกการตัดสินใจ” จะมีการชี้แจงอย่างโปร่งใส
บล็อกเชนเห็นสัญญาณปัญหาก่อนที่ Bitget จะพูด
ก่อนที่ Bitget จะยืนยันอะไร ผู้สังเกตการณ์บล็อกเชนกำลังจับตาดูเงินหลายล้านดอลลาร์ไหลออกจากกระเป๋าเงินที่ติดป้ายของกระดานซื้อขาย ภาพในช่วงแรกมุ่งไปที่สินทรัพย์ราว 150 ล้านถึงมากกว่า 170 ล้านดอลลาร์ที่ย้ายไปยังที่อยู่ใหม่ ๆ นั่นไม่ใช่พฤติกรรมของคนที่กำลัง “ไล่หาราคา” เพื่อการส่งคำสั่งที่ดีที่สุด
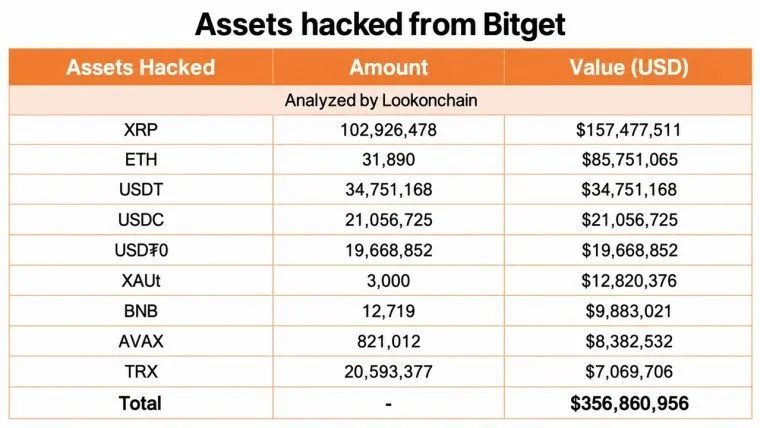
เมื่อภาพชัดขึ้น นักวิจัย onchain ติดตามสินทรัพย์ผ่านหลายเครือข่าย ยอดรวมล่าสุดของ Lookonchain รวมถึง XRP ประมาณ 102.93 ล้านเหรียญ มูลค่า 157.5 ล้านดอลลาร์, 31,890 ETH มูลค่า 85.8 ล้านดอลลาร์, USDT 34.75 ล้านดอลลาร์, USDC 21.05 ล้านดอลลาร์, USDT0 19.67 ล้านดอลลาร์, XAUt 3,000 หน่วย, BNB 12,719 เหรียญ, AVAX 821,012 เหรียญ และ TRX 20.59 ล้านเหรียญ
สินทรัพย์จำนวนมากที่สามารถเคลื่อนย้ายผ่านเครือข่ายที่เข้ากันได้กับ Ethereum Virtual Machine ถูกเร่งรวมศูนย์และแปลงเป็น ethereum อย่างรวดเร็ว Lookonchain ประเมินว่าส่วนนี้ในท้ายที่สุดแตะราว 67,982 ETH
ความต่างระหว่างตัวเลขนั้นกับการประเมินของ Bitget ที่ 351.6 ล้านดอลลาร์มีความสำคัญ ตัวเลขราว 183 ล้านดอลลาร์สะท้อนคลัสเตอร์เด่นที่ผู้ติดตาม onchain มองเห็นได้ ขณะที่ตัวเลขของ Bitget มาจากการทำบัญชีครอบคลุมโครงสร้างพื้นฐานที่ได้รับผลกระทบและบล็อกเชนเพิ่มเติม รวมถึงสถานะ XRP ขนาดมหาศาล กล่าวอีกนัยหนึ่ง สัญญาณเตือนบนบล็อกเชนในช่วงแรก และนักสืบ onchain เห็นเพียงส่วนหนึ่งของไฟ ไม่ใช่ทั้งอาคาร
Bitget ระบุว่า private key ไม่ได้ถูกขโมย
ภาพทางเทคนิคที่กำลังพัฒนานี้อาจเป็นส่วนที่สำคัญที่สุดของเหตุการณ์ ในอัปเดตถัดมา Chen อธิบายว่า private key ของ Bitget ไม่ได้ถูกเจาะ แทนที่จะเป็นเช่นนั้น ตามคำอธิบายเบื้องต้นของเธอ ผู้โจมตีได้เจาะองค์ประกอบแบ็กเอนด์ที่สำคัญภายในโครงสร้างพื้นฐานกระเป๋าเงินของกระดานซื้อขาย และสามารถปลอมแปลงหรือสวมรอยข้อมูลธุรกรรมที่เข้าไปสู่กระบวนการอนุมัติและการลงนามตามปกติของ Bitget

นั่นจะเป็นการโจมตีที่แตกต่างอย่างมากจากการขโมย private key โดยตรง หากคำบอกเล่าของ Bitget ได้รับการยืนยัน ระบบที่ถูกออกแบบมาเพื่อ “ตัดสินว่าอะไรควรถูกลงนาม” ถูกบิดเบือนจนอนุมัติธุรกรรมที่ไม่ควรเกิดขึ้นเลย ดังนั้นกุญแจอาจยังคงปลอดภัยในเชิงเทคนิค ขณะที่โครงสร้างพื้นฐานที่ป้อนคำสั่งให้กุญแจล้มเหลว
Chen กล่าวว่าได้ควบคุมการเจาะแล้ว และไม่สามารถมีการโอนที่ไม่ได้รับอนุญาตเพิ่มเติมได้อีก อย่างไรก็ตาม Bitget ยังไม่ประกาศอย่างเป็นทางการถึงเวกเตอร์การโจมตีสุดท้ายจนกว่าการสอบสวนจะเสร็จสิ้น ทำให้ยังมีคำถามอีกมาก ผู้สืบสวนยังต้องชี้ชัดว่าแบ็กเอนด์ถูกเจาะได้อย่างไร ผู้โจมตีได้สิทธิ์ระดับใด เหตุใดการควบคุมที่มีอยู่จึงไม่ปฏิเสธธุรกรรม และมาตรการยืนยันตัวตนเพิ่มเติมหรือการกำหนดนโยบายธุรกรรมจะสามารถหยุดยั้งได้หรือไม่
กลุ่ม Lazarus ของเกาหลีเหนือโจมตี Bitget หรือไม่?
จากนั้นก็มี คำถามเรื่องเกาหลีเหนือ รายงานและโพสต์โซเชียลมีเดียหลังการอัปเดตสดของ Chen ได้เชื่อมโยงข้อมูล IP หรือเส้นทางเครือข่ายเบื้องต้นกับรูปแบบโครงสร้างพื้นฐานที่เคยเกี่ยวข้องกับผู้โจมตีจากเกาหลีเหนือ ซึ่งทำให้เกิดการคาดเดาอย่างรวดเร็ว ว่า Lazarus Group อาจเป็นผู้รับผิดชอบ ณ ตอนนี้ นั่นก็ยังเป็นเพียงสิ่งที่มันเป็น: การคาดเดา
ความบังเอิญเหล่านี้ยากจะมองข้าม แฮ็กเกอร์เกาหลีเหนือ โดยเฉพาะ Lazarus Group ที่ได้รับการสนับสนุนจากรัฐ ถูกกล่าวโทษในคดีขโมยคริปโตที่ใหญ่ที่สุดหลายครั้ง โดยเด่นที่สุดคือเหตุละเมิด Bybit ราว 1.5 พันล้านดอลลาร์ในเดือนกุมภาพันธ์ 2025 อย่างไรก็ตาม จนกว่าผู้สืบสวนจะเผยแพร่ตัวบ่งชี้ทางเทคนิค รูปแบบการฟอก หรือหลักฐานอื่น ๆ ที่เชื่อมผู้โจมตี Bitget เข้ากับกลุ่มที่รู้จัก Lazarus ควรถูกมองเป็นสมมติฐาน ไม่ใช่ข้อสรุป
แล้วผู้ใช้ Bitget จะเจออะไรต่อไป?
สำหรับลูกค้า ปัญหาเร่งด่วนคือการถอน ซึ่งยังคงถูกปิดใช้งานในขณะที่ Bitget ทำการทบทวนความปลอดภัย กระดานซื้อขายระบุว่าทีมงานกำลังแก้ไขโครงสร้างพื้นฐานที่ได้รับผลกระทบไปพร้อม ๆ กับเตรียมกู้คืนการถอน แต่ Chen ปฏิเสธที่จะให้เวลาการเปิดใช้งานใหม่ที่เธอไม่สามารถรับประกันได้ การฝากและการเทรดยังใช้ได้
กองทุนคุ้มครองก็ถูกจับตาอย่างหนัก Bitget ระบุว่ามูลค่ามากกว่า 464 ล้านดอลลาร์ครอบคลุมความเสียหายโดยประมาณได้อย่างสบาย แม้ประกาศที่ออกมาจนถึงตอนนี้ยังไม่เทียบเท่าการตรวจสอบอิสระแบบเรียลไทม์เกี่ยวกับองค์ประกอบของกองทุนหรือการแยกเก็บ (segregation)
การกู้คืนเป็นอีกเรื่องหนึ่ง สเตเบิลคอยน์ที่ผูกกับเงิน fiat เช่น USDT และ USDC อาจถูกอายัดได้ผ่านสัญญาที่ผู้ออกควบคุม เมื่อสินทรัพย์ยังระบุตัวตนได้ ขณะที่ ethereum แบบเนทีฟที่อยู่ในกระเป๋าเงินใหม่ ๆ หยุดยั้งได้ยากกว่ามาก ทำให้การแปลงอย่างรวดเร็วเป็น ETH ของผู้โจมตีมีความสำคัญเป็นพิเศษ
Chen อัปเดตชุมชนอย่างสม่ำเสมอ และย้ำว่ากระดานซื้อขายกำลังทำงานร่วมกับ Mandiant และ Slowmist เพื่อสืบสวนเหตุการณ์อย่างเต็มรูปแบบ เธอย้ำอีกครั้งว่า “ยอดคงเหลือผู้ใช้ยังคงสมบูรณ์” และกล่าวว่ากองทุนคุ้มครองผู้ใช้ของ Bitget จะครอบคลุมความเสียหายที่เกิดจากการละเมิดนี้ Chen ยังเสริมว่า Bitget Wallet ไม่ได้รับผลกระทบ เพราะโครงสร้างพื้นฐานแบบดูแลด้วยตนเอง (self-custodial) แยกจากกระดานซื้อขาย
เหตุการณ์นี้ยังไม่ควรถูกสับสนกับเหตุการณ์มูลค่าราว 100 ล้านดอลลาร์ของ Bitget เมื่อเดือนเมษายน 2025 ที่เกี่ยวข้องกับมาร์เก็ตเมกกิ้ง บอต และอาร์บิทราจ นั่นเป็นคนละเหตุการณ์และมีกลไกต่างกัน หลักฐานชิ้นสำคัญถัดไปควรมาจาก Bitget โดยตรง กระดานซื้อขายสัญญาว่าจะอัปเดตทุกชั่วโมง และจะออกรายงานเหตุการณ์ฉบับเต็มภายใน 24 ชั่วโมงนับจากประกาศครั้งแรก รวมถึงการวิเคราะห์สาเหตุราก (root-cause analysis) และมาตรการแก้ไข
จนกว่าจะถึงตอนนั้น ตัวเลขสามตัวเล่าเรื่องได้เกือบทั้งหมด: มีมูลค่า 351.6 ล้านดอลลาร์ได้รับผลกระทบ มีมากกว่า 464 ล้านดอลลาร์ที่อ้างว่ายืนอยู่เบื้องหลัง และผู้ใช้ Bitget กำลังรอให้การถอนกลับมาใช้งานได้ ตัวเลขที่สี่—คริปโตที่ถูกขโมยไปจะกู้คืนได้จริงเท่าไร—ยังคงเป็นเรื่องที่เดาได้ยาก

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ