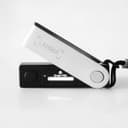
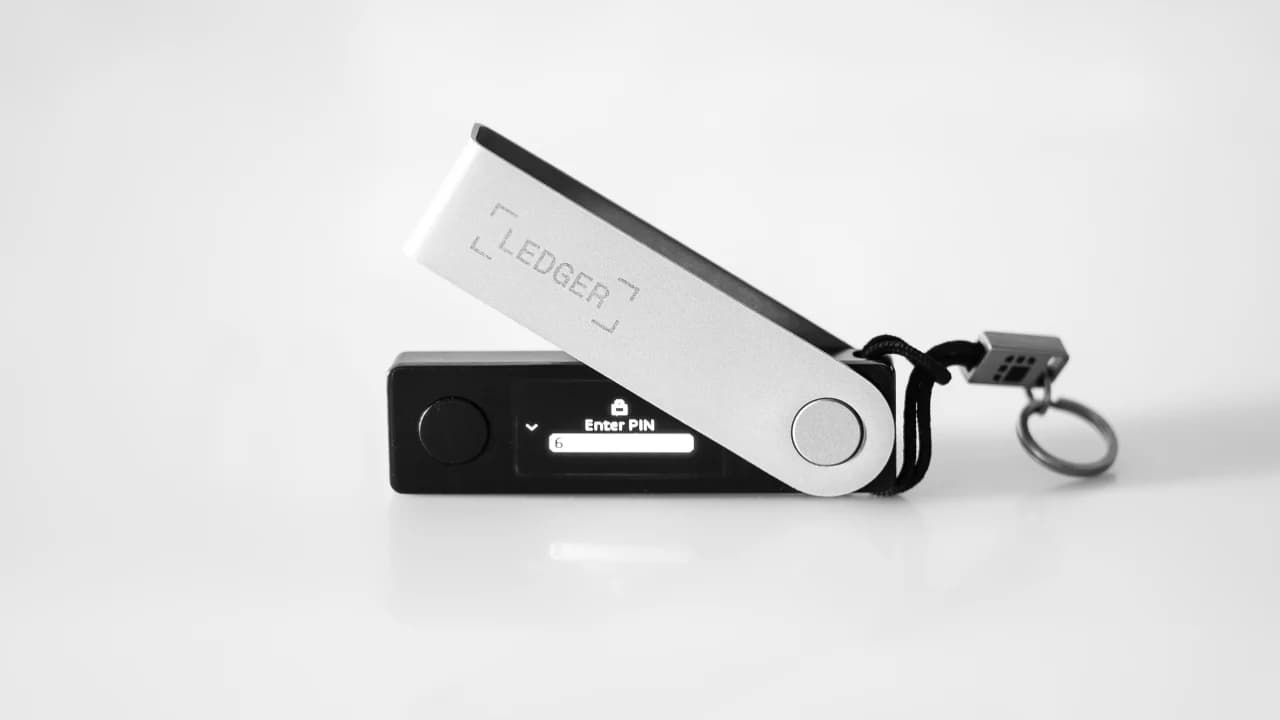
รายงานล่าสุดจากสื่อสังคมออนไลน์ชี้ว่า กระเป๋าสตางค์ Ledger ที่ถูกโจมตีทางกายภาพอาจไม่จำกัดอยู่เพียงในเอเชียเท่านั้น เนื่องจากมีรายงานว่าพบอุปกรณ์ที่ถูกดัดแปลงในลักษณะเดียวกันในยุโรปด้วย รายงานนี้ออกมาหลังจากที่บริษัทยืนยันว่ามีการฝังอุปกรณ์ฮาร์ดแวร์ลับไว้ในกระเป๋าสตางค์ที่ได้รับผลกระทบจากเหตุการณ์โจมตีเมื่อเร็วๆ นี้ ซึ่งมีมูลค่าความเสียหายถึง 93.4M ดอลลาร์
ผู้ใช้เปิดเผยอุปกรณ์ฮาร์ดแวร์ที่ซ่อนอยู่ในกระเป๋าเงิน Ledger ของยุโรป
เขียนโดย
แชร์
จุดสำคัญ
- การโจมตีต่อกระเป๋าเงินฮาร์ดแวร์ Ledger มูลค่า $93.4M ถูกกล่าวหาว่าได้ขยายไปยัง Mediamarkt ซึ่งเป็นผู้ค้าปลีกใหญ่ในยุโรป
- ลูกค้าคนหนึ่งพบเวอร์ชันอุปกรณ์ฝังตัวรุ่นเก่าที่สามารถผ่านการตรวจสอบซอฟต์แวร์ได้ จึงเตือนให้คนอื่นตรวจสอบอุปกรณ์อย่างละเอียด
- Ledger อ้างว่าการโจมตีนี้จำกัดอยู่เพียงผู้จำหน่ายต่อในเอเชียอย่าง CryptoBilis แต่กำลังตรวจสอบระบบการควบคุมผู้จำหน่ายต่ออย่างละเอียด
มีรายงานว่าพบกระเป๋าเงิน Ledger ที่ถูกดัดแปลงใหม่ในภูมิภาคอื่นนอกเอเชีย
ในขณะที่การสอบสวนเกี่ยวกับการโจมตีมูลค่า $93.4M ที่เกิดขึ้นเมื่อเร็วๆ นี้ ซึ่งส่งผลกระทบต่อกระเป๋า Ledger ที่ขายในเอเชียโดย CryptoBilis ผู้จำหน่ายที่ได้รับอนุญาตจาก Ledger กำลังดำเนินไป มีรายงานที่เชื่อมโยงการโจมตีนี้กับผู้จำหน่ายรายอื่นในภูมิภาคอื่นๆ
Ledger ยอมรับเพียงว่ามีโปรแกรมฝังซ่อนอยู่ในอุปกรณ์หนึ่งที่ได้รับผลกระทบจากคดีการโจรกรรมมูลค่าล้านดอลลาร์ อย่างไรก็ตาม ผู้ใช้ X ชื่อ Johannes (4, 4) ได้นำเสนอหลักฐานเกี่ยวกับอุปกรณ์ฝังตัวเพิ่มเติมในกระเป๋า Ledger อีกใบ ซึ่งรายงานว่าซื้อจาก Mediamarkt ซึ่งเป็นเครือข่ายร้านค้าของเยอรมนีที่มีสาขาในหลายประเทศยุโรป รวมถึงอิตาลี สเปน ตุรกี โปแลนด์ ออสเตรีย และเนเธอร์แลนด์ เป็นต้น
Johannes (4, 4) ซึ่งอ้างว่าได้ซื้อกระเป๋าเงินนี้เมื่อสองสัปดาห์ที่แล้ว ชี้ให้เห็นว่าอุปกรณ์ฝังตัวนี้ดูเหมือนเป็นเวอร์ชันเก่า เนื่องจากไม่สามารถซ่อนตัวอยู่หลังหน้าจออุปกรณ์เพื่อทำให้การตรวจพบยากขึ้นได้ อย่างไรก็ตาม เขาอธิบายว่ากระเป๋าเงินของเขา แม้จะถูกบุกรุก แต่ไม่ได้โอนเงินของเขาไปยังผู้โจมตี "อาจเป็นเพราะอุปกรณ์ไม่ทำงาน หรือพวกเขากำลังรอให้อุปกรณ์ที่ถูกแฮ็กถูกใช้งานอย่างแพร่หลายมากขึ้น" เขาคาดการณ์
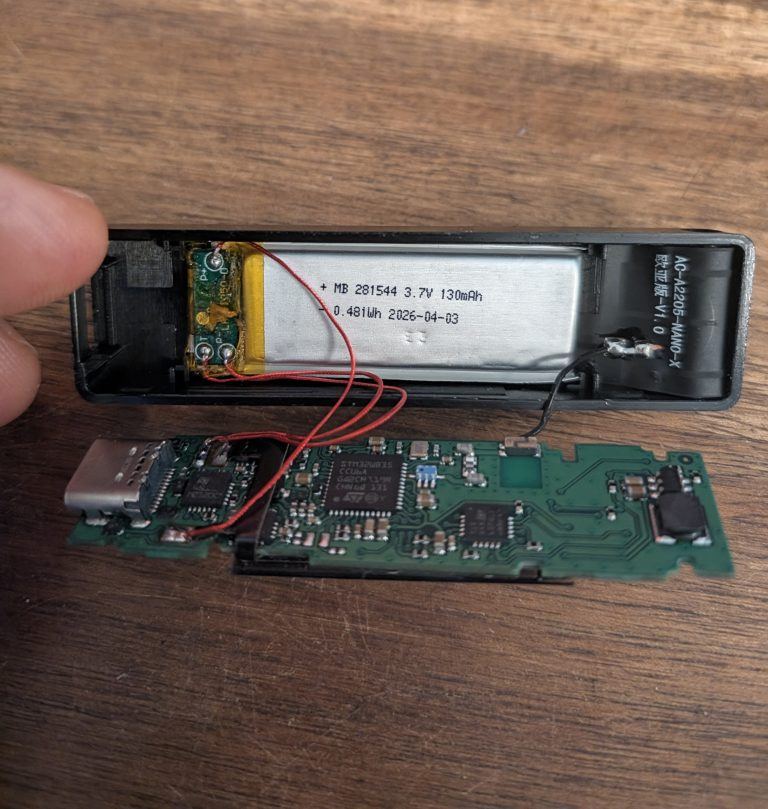
Mark Karpeles อดีต CEO ของ Mt Gox เสริมว่า เสาอากาศในกระเป๋าเงินนี้แสดงข้อความว่า "เวอร์ชันยูเรเชีย" ซึ่งบ่งชี้ว่าอาจมีเวอร์ชันที่แตกต่างกันตามความถี่มือถือที่ใช้ในแต่ละภูมิภาค
ก่อนหน้านี้ Mark Karpeles ได้บันทึกการพบอุปกรณ์ฝังตัวคล้ายกันในกระเป๋าเงินที่ซื้อจากมาเลเซีย ซึ่งเป็นที่ตั้งของ Cryptobilis รายงานใหม่นี้ขยายการโจมตีไปยังกระเป๋าเงินที่จำหน่ายในยุโรป ซึ่งอาจทำให้ลูกค้าจำนวนมากขึ้นตกเป็นเป้าหมายของช่องทางการโจมตีนี้
สุดท้าย Johannes (4, 4) แนะนำให้เจ้าของ Ledger ที่ซื้อกระเป๋าเงินจากผู้จำหน่ายต่อ เปิดอุปกรณ์ของตนเองและอย่าเชื่อถือการตรวจสอบความปลอดภัยของซอฟต์แวร์ Ledger เนื่องจากกรณีคล้ายกันเคยเกิดขึ้นในภูมิภาคอื่น ๆ อุปกรณ์ที่ถูกดัดแปลงทั้งหมดผ่านการตรวจสอบความปลอดภัยของซอฟต์แวร์ Ledger ทำให้ลูกค้าใช้มันโดยไม่มีความกังวล
ในอัปเดตล่าสุด Ledger ชี้แจงว่าทุกกรณีที่ได้รับการยืนยันว่าได้รับผลกระทบจากช่องโหว่นี้จำกัดอยู่เฉพาะอุปกรณ์ที่ขายผ่าน CryptoBilis และแนะนำให้ผู้ใช้ที่ได้รับผลกระทบ "ติดต่อฝ่ายสนับสนุนของ Ledger ผ่านช่องทางอย่างเป็นทางการ และยื่นเรื่องร้องเรียนกับหน่วยงานบังคับใช้กฎหมายท้องถิ่น"
"เรากำลังปรับปรุงงานนี้อย่างต่อเนื่อง และเหตุการณ์เช่นนี้ยิ่งเสริมความมุ่งมั่นของเราในการทบทวนระบบการควบคุมผู้จำหน่ายที่ได้รับอนุญาต การพัฒนาการป้องกันด้านฮาร์ดแวร์ และการร่วมมือกับหน่วยงานที่เกี่ยวข้อง" Ledger สรุปไว้เช่นนั้น
ณ เวลาที่เขียนบทความนี้ ฝ่ายสนับสนุนของ Ledger ยังไม่ได้ชี้แจงเกี่ยวกับรายงานที่กำลังแพร่สะพัดเกี่ยวกับอุปกรณ์ที่ถูกกล่าวหาว่าถูกดัดแปลง ซึ่งมาจากผู้จำหน่ายในยุโรป
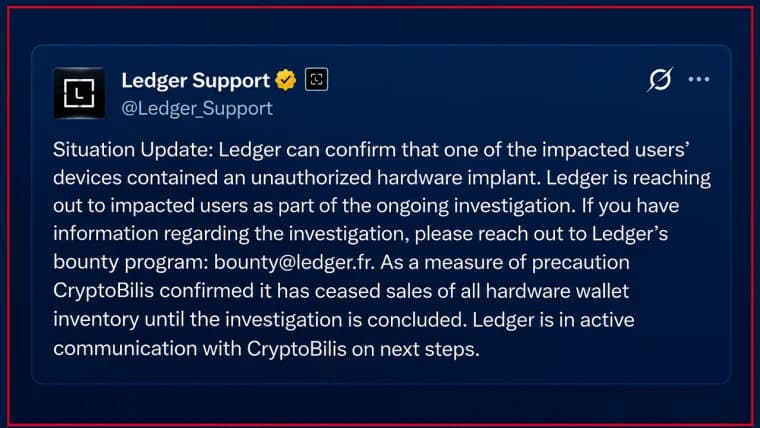
Ledger ยืนยันการฝังอุปกรณ์ฮาร์ดแวร์วอลเล็ท ท่ามกลางการสูญเสียคริปโตที่คาดการณ์ไว้มูลค่า 93.4 ล้านดอลลาร์ ซึ่งเกี่ยวข้องกับผู้จำหน่ายต่อ CryptoBilis
อ่านตอนนี้: Ledger ยันพบฮาร์ดแวร์ซ่อนถูกฝังในกระเป๋าเงินผู้ใช้ที่ได้รับผลกระทบ

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ