LNbits, กระเป๋าเงินและแพลตฟอร์มการชำระเงินแบบโอเพนซอร์สของ Lightning Network, ได้ออกคำเตือนให้ปิดระบบฉุกเฉินเมื่อวันอาทิตย์ที่ 8 พฤศจิกายน 2569 หลังจากมีรายงานการละเมิดความปลอดภัยหลายครั้ง ผู้ดำเนินการได้รับคำสั่งให้ปิดเซิร์ฟเวอร์ทันที ในขณะที่นักพัฒนากำลังเตรียมแพตช์สำคัญเพื่อแก้ไขการโจมตีที่กำลังเกิดขึ้น
กังวลความปลอดภัย Lightning Network ทำให้เซิร์ฟเวอร์ LNbits ปิดบริการ
เขียนโดย

แชร์
จุดสำคัญ
- LNbits ได้เรียกร้องให้ผู้ดำเนินการเซิร์ฟเวอร์ทั้งหมดปิดระบบทันที หลังจากมีรายงานการโจมตีเป็นระลอกเมื่อวันที่ 8 พฤศจิกายน
- ผู้ดำเนินการ Bittipbot รายงานว่าสูญเสีย 2,285,545 satoshis หลังจากผู้โจมตีสร้างบัญชีโดยไม่ได้รับอนุญาต
- นักพัฒนาคาดว่าจะออกแพตช์ความปลอดภัยภายใน 24 ถึง 48 ชั่วโมง ขณะที่บริการโฮสต์ของ LNbits ยังคงถูกระงับอยู่
LNbits ส่งสัญญาณเตือนเมื่อการโจมตี Lightning Network กำลังเกิดขึ้น
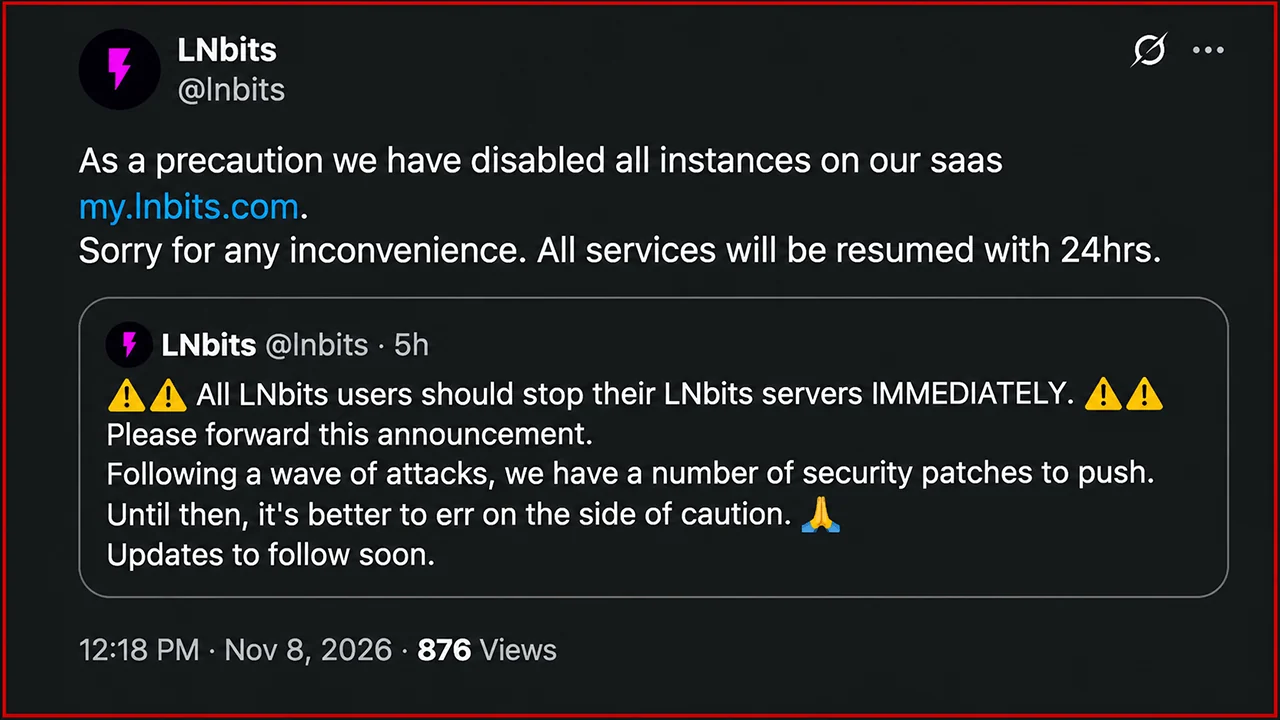
คำเตือนด้านความปลอดภัยนี้ถูกส่งออกมาเมื่อเวลาประมาณ 13:56 UTC วันที่ 8 พฤศจิกายน เมื่อ LNbits เผยแพร่ประกาศที่เร่งด่วนผิดปกติผ่านบัญชี X อย่างเป็นทางการ แทนที่จะแนะนำให้ผู้ดำเนินการติดตั้งการอัปเดตตามความสะดวก ผู้พัฒนาได้เรียกร้องให้ปิดระบบทุกอินสแตนซ์ที่กำลังทำงานอยู่ทันที
บัญชี X ของ LNbits ระบุว่า:
“ผู้ใช้ LNbits ทุกคนควรหยุดเซิร์ฟเวอร์ LNbits ของตนเองทันที โปรดส่งต่อประกาศนี้ หลังจากเกิดคลื่นการโจมตี เราจำเป็นต้องปล่อยแพตช์ความปลอดภัยหลายรายการ จนกว่าจะถึงตอนนั้น ควรระมัดระวังไว้ก่อน การอัปเดตจะตามมาในเร็วๆ นี้”
Ben Arc ผู้มีส่วนร่วมหลักได้ย้ำคำสั่งนี้ โดยอธิบายว่าผู้พัฒนาคาดว่าจะมีการปล่อยแพตช์ภายใน 24 ถึง 48 ชั่วโมง เขายังสนับสนุนให้สมาชิกชุมชนช่วยกระจายคำเตือนนี้ไปยังทุกคนที่กำลังดำเนินการโครงสร้างพื้นฐาน LNbits
ปัญหานี้ได้ปรากฏขึ้นก่อนหน้านี้แล้ว เมื่อเวลาประมาณ 12:33 UTC LNbits ได้แนะนำให้ผู้ใช้งานส่วนขยาย Paywall ปิดใช้งานฟีเจอร์ดังกล่าวทันที ในขณะที่นักพัฒนากำลังตรวจสอบช่องโหว่ที่อาจเกิดขึ้น คำเตือนการปิดระบบทั้งระบบที่ตามมาชี้ให้เห็นว่าปัญหาด้านความปลอดภัยนี้ไม่จำกัดอยู่เพียงส่วนขยายเดียว
LNbits ยังได้ระงับการใช้งานอินสแตนซ์ที่ทำงานผ่านบริการโฮสต์ของตน my.lnbits.com โดยนักพัฒนาชี้ว่า การดำเนินงานอาจกลับมาดำเนินการได้ภายใน 24 ชั่วโมง หลังจากที่การแก้ไขที่จำเป็นได้รับการดำเนินการแล้ว
ผู้โจมตีถอนเงิน Lightning ขณะที่ผู้ดำเนินการสัญญาจะชดเชย
หนึ่งในเหตุการณ์ที่ได้รับการบันทึกไว้เกี่ยวข้องกับผู้ดำเนินการชาวเนเธอร์แลนด์ Kevin Ravensberg ซึ่งอินสแตนซ์ LNbits ของเขาสนับสนุน Bittipbot บริการให้ทิปบน Telegram
ตามคำกล่าวของ Ravensberg ผู้โจมตีได้สร้างบัญชีใหม่และถอนเงินจำนวน 2,285,545 satoshis ระหว่างเวลา 9:22 น. ถึง 14:00 น. UTC เมื่อวันที่ 8 พฤศจิกายน จำนวนเงินที่ถูกขโมยมีมูลค่าประมาณ 0.02285545 BTC Ravensberg สัญญาว่าจะชดเชยผู้ใช้ Bittipbot ที่ได้รับผลกระทบด้วยตนเอง แม้ว่าการเข้าถึงเงินจะยังคงถูกจำกัดจนกว่าผู้พัฒนาจะแก้ไขจุดอ่อนดังกล่าวแล้วก็ตาม
ลำดับเหตุการณ์ที่รายงานนี้ก่อให้เกิดคำถามที่น่ากังวลเกี่ยวกับกลไกการจัดการบัญชีและระบบการอนุญาตของ LNbits อย่างไรก็ตาม ผู้สอบสวนยังไม่ได้เปิดเผยอย่างเป็นทางการว่าช่องโหว่ใดที่รับผิดชอบต่อการถอนเงินโดยไม่ได้รับอนุญาตนี้
LNbits ทำงานเป็นระบบการชำระเงินแบบโมดูลาร์ที่เชื่อมต่อกับแหล่งเงินทุนของ Lightning Network รวมถึง LND และ Core Lightning โครงสร้างของมันรองรับกระเป๋าเงินแยกต่างหาก, สารสนเทศการเขียนโปรแกรม (API), เครื่องรับชำระเงิน, บริการให้ทิป และส่วนขยายเพิ่มเติมหลายอย่าง
ความยืดหยุ่นดังกล่าวยังนำมาซึ่งส่วนประกอบซอฟต์แวร์เพิ่มเติมที่ต้องการการกำกับดูแลด้านความปลอดภัย โดยเฉพาะอย่างยิ่งเมื่อการติดตั้งสามารถเข้าถึงได้ผ่านอินเทอร์เน็ตสาธารณะ
ปัญหาความปลอดภัยของ Lightning Network ขยายตัวเกินกว่า LNbits
สถานการณ์ฉุกเฉินนี้เกิดขึ้นหลังจากปีที่ยากลำบากสำหรับโครงสร้างพื้นฐานของ Lightning Network โดยผู้พัฒนาต้องเผชิญกับช่องโหว่ในหลายการนำไปใช้ที่โดดเด่น รวมถึง Core Lightning, Lightning Development Kit (LDK) และ Eclair.
ในเดือนสิงหาคม ผู้ดูแล Core Lightning ต้องรับมือกับรายงานช่องโหว่จำนวนมากที่ได้รับการสนับสนุนจาก AI ซึ่งหลายรายงานได้เปิดเผยปัญหาความปลอดภัยที่แท้จริง ผู้พัฒนาได้แนะนำให้ใช้มาตรการป้องกันฉุกเฉินระหว่างการเตรียมการแก้ไข และตามรายงานมีโหนด Core Lightning ประมาณ 22% ที่ออฟไลน์ลงระหว่างช่วงการหยุดชะงักดังกล่าว
ในเดือนกันยายนและตุลาคม มีการปล่อยอัปเดตด้านความปลอดภัยเพิ่มเติมเพื่อแก้ไขการโจมตีแบบปฏิเสธการให้บริการ (DoS) จุดอ่อนในการปิดช่องสัญญาณ ปัญหาการลงนามธุรกรรม และความเสี่ยงต่อการสูญเสียเงินทุน
นักพัฒนา LDK ได้แก้ไขช่องโหว่การเชื่อมต่อใหม่ที่น่ากังวลเป็นพิเศษ ซึ่งอาจทำให้โหนดที่ได้รับผลกระทบลงนามในธุรกรรม commitment ที่ขัดแย้งกัน ส่วน Core Lightning ได้ออกอัปเดตต่อเนื่องเพื่อแก้ไขปัญหาความจำเต็ม จุดอ่อนในการจัดการช่อง และข้อบกพร่องด้านความปลอดภัยอื่นๆ
LNbits ได้ผ่านการตรวจสอบด้านความปลอดภัยไปแล้วในช่วงต้นปี 2026 การตรวจสอบจากภายนอกโดย V12 ได้ระบุช่องโหว่การข้ามแคชการยืนยันตัวตน (authentication-cache bypass) และจุดอ่อนในการบูรณาการกับ PayPal ซึ่งทั้งสองจุดนี้ถูกรายงานว่าได้รับการแก้ไขในเวอร์ชัน 1.6.0 แล้ว ปัจจุบันยังไม่มีหลักฐานที่ชัดเจนเชื่อมโยงระหว่างข้อบกพร่องที่ได้รับการแก้ไขก่อนหน้านี้กับการโจมตีเมื่อวันอาทิตย์
ผู้ให้บริการ Lightning สามารถกลับมาให้บริการได้อย่างปลอดภัยหรือไม่?
ในขณะนี้ ผู้ดำเนินการ LNbits ต้องปฏิบัติตามคำแนะนำที่ชัดเจน: ให้รักษาโครงสร้างพื้นฐานที่ได้รับผลกระทบให้อยู่นอกเครือข่ายจนกว่าผู้พัฒนาจะปล่อยและตรวจสอบแพตช์ความปลอดภัยที่จำเป็น ความสำคัญอันดับแรกของโครงการคือการป้องกันการถอนเงินโดยไม่ได้รับอนุญาตเพิ่มเติม ระบุส่วนประกอบที่ถูกบุกรุก และฟื้นฟูบริการโดยไม่ทำให้เงินเพิ่มเติมถูกเปิดเผย
ความกังวลที่กว้างขึ้นนั้นไม่จำกัดอยู่เพียงแพลตฟอร์มกระเป๋าเงินเดียว แอปพลิเคชัน Lightning มักรวมโครงสร้างพื้นฐานการชำระเงิน ระบบการยืนยันตัวตน และส่วนขยายจากฝ่ายที่สาม ซึ่งหมายความว่าจุดอ่อนนอกเหนือจากโปรโตคอลการชำระเงินพื้นฐานยังคงสามารถทำให้ผู้ใช้เสี่ยงต่อการสูญเสียทางการเงินได้
สถานการณ์ฉุกเฉินเมื่อวันอาทิตย์ที่ผ่านมาแสดงให้เห็นถึงความแตกต่างที่ยังคงมีอยู่ด้านความปลอดภัยของสกุลเงินดิจิทัล: เครือข่ายการชำระเงินที่ทำงานได้ปกติไม่รับประกันความปลอดภัยของทุกแอปพลิเคชันที่สร้างขึ้นบนเครือข่ายนั้น สำหรับ LNbits การฟื้นฟูบริการอาจง่ายกว่าการหาให้ชัดเจนว่าผู้โจมตีได้เจาะระบบป้องกันได้อย่างไร
นอกจากนี้ ตามสถิติจาก newhedge.io ตั้งแต่ปลายเดือนกรกฎาคม Lightning Network ได้สูญเสียความจุไปกว่า 1,100 BTC ลดลงสู่ระดับที่บันทึกครั้งสุดท้ายเมื่อกลางปี 2022
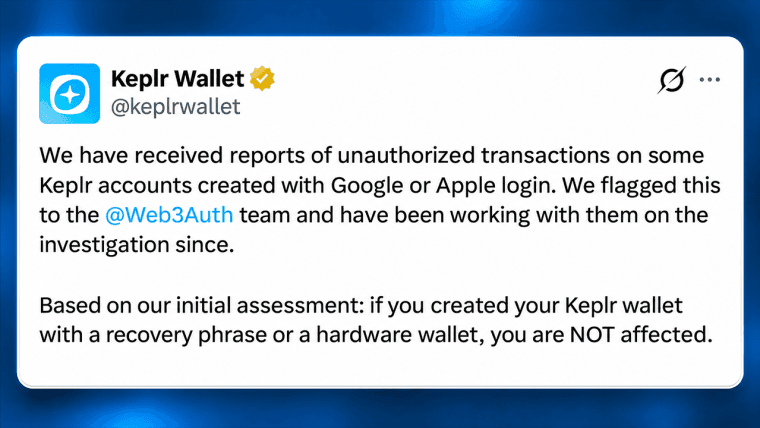
Keplr ระงับการเข้าสู่ระบบด้วยบัญชี Google และ Apple หลังจากช่องโหว่ด้านความปลอดภัยของ Web3Auth ทำให้เกิดการโอนเงินมูลค่า 6 ล้านดอลลาร์ และต้องดำเนินการกู้คืนกระเป๋าเงินแบบฉุกเฉิน
อ่านตอนนี้: ข้อมูลรั่ว Keplr Wallet ทำให้เกิดโอนเงิน 6 ล้านดอลลาร์บนเครือข่าย Cosmos

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ
เกี่ยวกับผู้เขียน
เขียนโดยJamie RedmanNews Lead
เจมี เรดแมน เป็นหัวหน้าข่าวของ Bitcoin.com News และเป็นนักข่าวด้านเทคโนโลยีการเงินที่พำนักอยู่ในรัฐแมสซาชูเซตส์ เขาติดตามและรายงานตลาดบิตคอยน์และคริปโทเคอร์เรนซีมาตั้งแต่ปี 2011 โดยมุ่งเน้นที่บิตคอยน์ ข้อมูลออนเชน โปรโตคอลโอเพนซอร์ส และแอปพลิเคชันแบบกระจายอำนาจ เรดแมนเขียนงานอย่างมืออาชีพมาตั้งแต่ปี 2010 และได้เขียนบทความให้กับ Bitcoin.com News มากกว่า 13,900 บทความนับตั้งแต่เดือนกรกฎาคม 2015